2023年11月27日、LINEヤフーは、第三者による不正アクセスでユーザー情報・取引先情報・従業者等の情報 約44万件 が漏えい(可能性を含む)したと公表しました。入口は LINEヤフー自身ではなく、関係会社である韓国 NAVER Cloud と LINEヤフーの双方から業務を受託していた企業の、従業者の PC のマルウェア感染 でした。
NAVER Cloud と旧 LINE 社は、従業者のアカウントを管理する 認証基盤を共通化 し、NAVER 側から旧 LINE 環境への 広範なネットワーク接続 も許可していました。総務省は2024年3月と4月に2度の行政指導を行い、委託先である NAVER から資本的な支配を受ける関係の見直しまで求めています。本記事では、LINEヤフーの公表と総務省への報告書(概要)をもとに、侵入の経路を整理します。
■ この記事のまとめ
- 初期侵入:NAVER Cloud と LINEヤフー双方の委託先企業の従業者 PC がマルウェアに感染
- 関係会社での拡大:NAVER Cloud の AD サーバーが侵害され、外部の C&C サーバーと直接接続された状態が相当期間続いた。NAVER Cloud は LINEヤフーに指摘されるまで気付かなかった
- LINEヤフーへの侵入:共通の認証基盤(従業者アカウント用の3システム)と、NAVER 環境から旧 LINE 環境への広いネットワーク接続を経由し、AD 管理者権限を持つアカウントを奪取。2023年9月14日から社内システムへの不正アクセスが始まり、10月9日から本格化
- 影響:ユーザー 302,569件(日本 129,894件、うち通信の秘密に当たる情報 22,239件)、取引先 86,105件、従業者等 51,353件。トーク内容・口座・カード情報は含まず。二要素認証を導入していたシステムは被害を免れた
- 分類:委託先・関係会社を経由したサプライチェーン攻撃、AD の侵害と有効なアカウントの悪用
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | LINEヤフー(旧 LINE 社の環境) |
| 起点 | NAVER Cloud と LINEヤフー双方の委託先企業の従業者 PC のマルウェア感染 |
| 中継 | NAVER Cloud のシステム(AD サーバーが侵害され、外部 C&C と直接接続) |
| 侵入を可能にした構成 | 従業者アカウントの認証基盤(3システム)の共通化、NAVER 環境から旧 LINE 環境への広範なネットワークアクセスの許可 |
| 悪用されたアカウント | AD 管理者権限を持つアカウント |
| 期間 | 2023年9月14日〜(10月9日から本格化)。10月27日に経路を遮断 |
| 漏えい(11月27日公表) | ユーザー 302,569件(日本 129,894件)、取引先 86,105件、従業者等 51,353件 |
| 別事案(2024年2月14日公表) | 委託先2社に付与したアカウントの不正利用。従業者等 57,611件 |
| 行政対応 | 総務省 行政指導(2024年3月5日・4月16日)、個人情報保護委員会 勧告(3月28日) |
| 攻撃の分類 | サプライチェーン(委託先・関係会社)経由の侵入、AD の侵害、有効なアカウントの悪用 |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2023年8月7日 | (別事案)委託先Aに付与したアカウントが不正に利用され、社内システムへの不正アクセスが始まる |
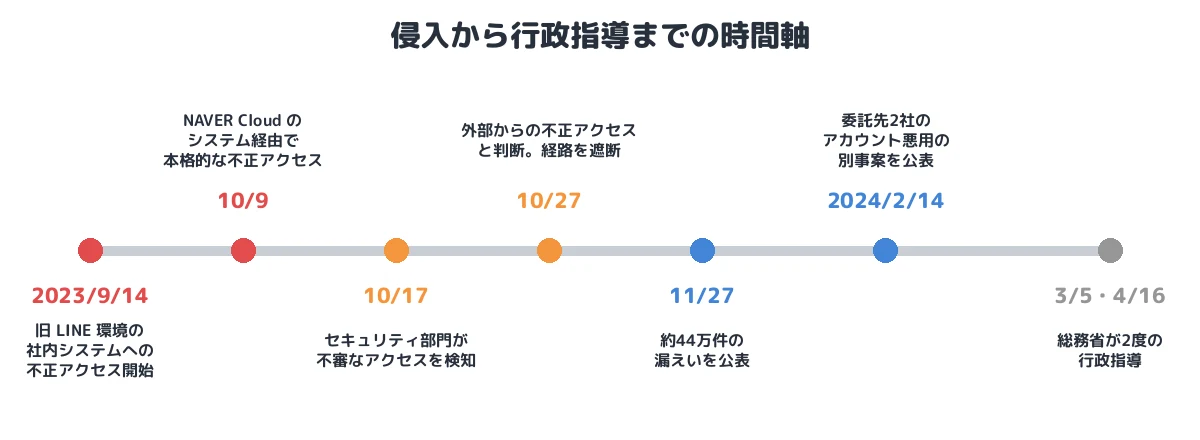
| 9月14日 | 委託先 PC のマルウェア感染を契機に、旧 LINE 環境の社内システムへの不正アクセスが始まる(2024年2月の続報で判明) |
| 10月9日 | NAVER Cloud のシステムを経由した不正アクセスが本格化 |
| 10月17日 | LINEヤフーのセキュリティ部門が不審なアクセスを検知 |
| 10月27日 | 外部からの不正アクセスと判断。悪用された可能性のある従業者のパスワードをリセットし、NAVER Cloud のシステムからのアクセスを順次遮断 |
| 10月28日 | 従業者の社内システム接続に再ログインを強制 |
| 11月27日 | 約44万件の漏えいを公表 |
| 2024年2月14日 | 再発防止策と、委託先2社のアカウント悪用による別事案(従業者等 57,611件)を公表 |
| 3月5日 | 総務省が行政指導(通信の秘密の保護・サイバーセキュリティの確保) |
| 3月28日 | 個人情報保護委員会が勧告 |
| 4月1日 | 総務省へ報告書を提出 |
| 4月16日 | 総務省が2度目の行政指導 |
① 起点:二つの会社の委託先の PC
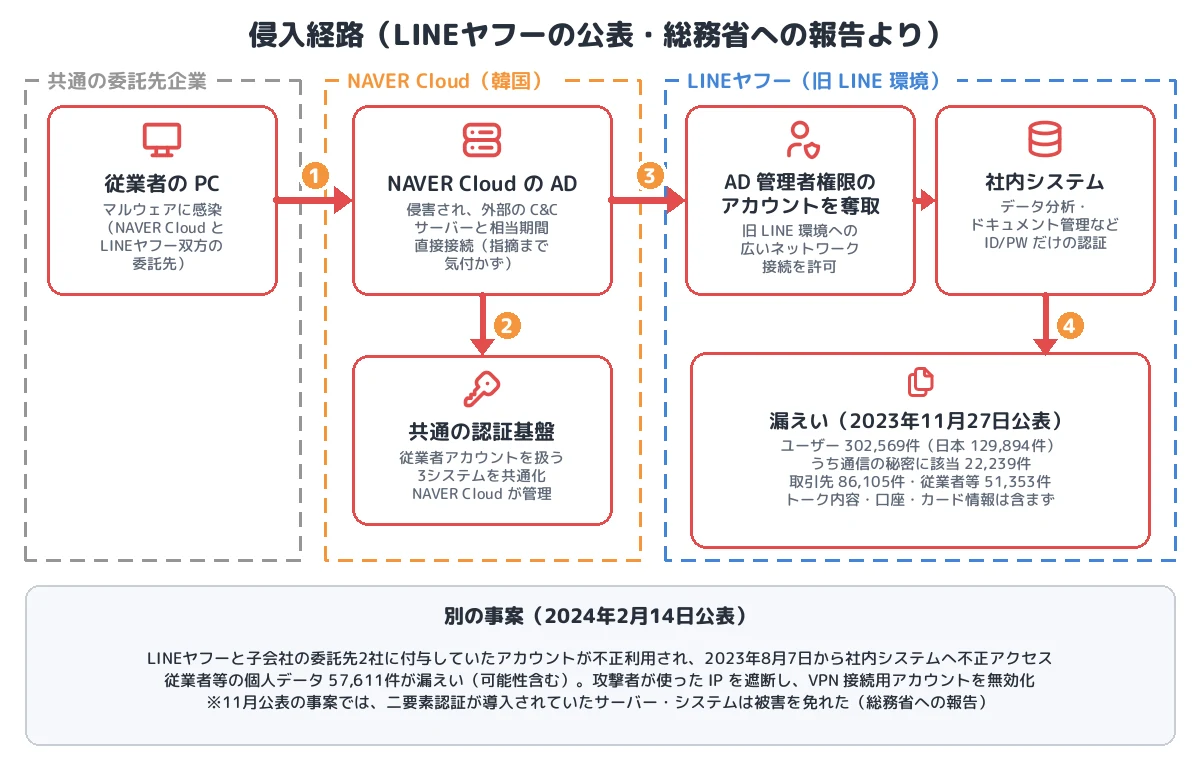
起点になったのは、NAVER Cloud の委託先であり、同時に LINEヤフーの委託先でもある企業 の従業者が持つ PC のマルウェア感染です。マルウェアの種類や感染経路は公表されていません。
委託先の PC は、委託元の EDR や資産管理の対象外であることが多く、委託元からは状態が見えません。LINEヤフーは再発防止策として、社内ネットワークにアクセスする委託先には LINEヤフーがキッティングした PC だけを使わせる 方針と、二要素認証を経た場合だけアクセスを許可 する措置を取っています。裏返せば、事件当時は委託先の PC から、パスワードだけで入れる経路があったことになります。
② 関係会社での拡大:NAVER Cloud の AD と C&C
攻撃者は感染した PC から NAVER Cloud のシステムへ侵入し、NAVER Cloud の AD サーバーを侵害 しました。総務省の行政指導(LINEヤフーの報告書に引用)には、「NAVER Cloud 社は、貴社から指摘するまで侵害に気付かず、その AD サーバが侵害され、外部の C&C サーバから直接接続された状況が相当期間にわたって継続していた」とあります(T1071 など、C2 の手法は非公表)。
さらに、旧 LINE 環境のセキュリティ監視(SOC の Tier1)も NAVER Cloud に委託されていました。侵害された会社に、侵害を見つける役割も任せていたことになります。
③ LINEヤフーへの侵入:共通の認証基盤と広いネットワーク接続
NAVER Cloud から旧 LINE 環境へ入れた理由は、二つの構成にありました。
- 認証基盤の共通化:従業者アカウントに関係する認証基盤(3システム)を NAVER Cloud と旧 LINE 社で共通化し、そのシステム管理を NAVER Cloud が担っていた(ユーザーの認証情報は含まない)
- 広範なネットワークアクセスの許可:NAVER 環境から旧 LINE 環境のネットワークと社内システムへのアクセスが広く許容されていた。総務省は「ファイアーウォールの設置、不要ポートの閉鎖、プライベート通信の排除」を求めている
攻撃者は AD 管理者権限を持つアカウントを奪取 し(T1078.002 Domain Accounts)、旧 LINE の社内システムへアクセスしました。総務省は、AD 管理に 振る舞い検知の仕組みがなく、ほかの重要サーバーも ID とパスワードの組み合わせだけ で認証していたため、不正に取得されたアカウントでのアクセスを防げなかったと指摘しています。
一方、LINEヤフーの報告では、二要素認証が導入されていたサーバー・システムは被害を免れた とされています。AD 管理者のパスワードを握られても、二要素目があるシステムには入れなかったということです。
④ 影響:ユーザー情報・取引先・従業者情報
LINEヤフーは10月17日に不審なアクセスを検知し、10月27日に外部からの不正アクセスと判断して、パスワードのリセットと NAVER Cloud からのアクセスの遮断を行いました。11月27日時点で確認された漏えい(可能性を含む)は次のとおりです(T1213 Data from Information Repositories)。
| 区分 | 件数 | 主な内容 |
|---|---|---|
| ユーザー | 302,569件(日本 129,894件) | LINE の各サービスの利用履歴、公式アカウントの設定など。うち 通信の秘密 に当たる情報 22,239件(トークルームの種別、送受信者の国・性別・年代など) |
| 取引先等 | 86,105件 | メーリングリストに含まれていた社外のメールアドレスなど |
| 従業者等 | 51,353件 | 認証基盤内の氏名・社員番号・メールアドレスなど(LINEヤフー側 30,409件、NAVER 側 20,938件) |
トークの本文、口座情報、クレジットカード情報は含まれていません。
別事案:委託先2社のアカウントの不正利用
監視を強化する中で、2024年2月14日には 別の不正アクセス も公表されました。LINEヤフーと子会社の委託先2社に付与していたアカウントが不正に使われ、2023年8月7日から社内システムへアクセスされていたもので、従業者等の個人データ 57,611件が漏えい(可能性を含む)しました。攻撃者は VPN 接続用のアカウントも使っており、LINEヤフーは攻撃者の IP アドレスを遮断し、当該アカウントを無効化しています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1199 Trusted Relationship | 委託先 PC の感染から、委託先・関係会社の信頼関係(ネットワーク接続)を経由 |
| コマンド&コントロール | (手法は非公表) | NAVER Cloud の AD サーバーが外部 C&C と相当期間直接接続 |
| 認証情報アクセス | (手法は非公表) | AD 管理者権限を持つアカウントを奪取 |
| 横展開・防御回避 | T1078.002 Valid Accounts: Domain Accounts | 共通の認証基盤のアカウントで旧 LINE の社内システムへアクセス |
| 収集 | T1213 Data from Information Repositories | データ分析・ドキュメント管理などの社内システムから情報を取得 |
| 初期アクセス(別事案) | T1078/T1133 | 委託先2社のアカウントと VPN 接続用アカウントの不正利用 |
本事件を未然に防ぐために必要な予防策
委託先・関係会社からの侵入を防ぐ
- 委託先の端末を委託元が管理する:社内ネットワークにアクセスする委託先には、委託元がキッティング・EDR 導入した端末を貸与し、それ以外からの接続を認めない構成にします。
- 委託先アカウントの二要素認証の必須化:VPN や社内システムへの委託先のアクセスは、フィッシング耐性のある MFA を必須にします。
- 関係会社との接続は最小限の許可リストで:グループ会社・関係会社であっても、ネットワーク接続は必要な宛先・ポートだけを許可するファイアウォールで区切ります。「グループだから信頼する」設計は、相手が侵害された瞬間にそのまま攻撃経路になります。
認証基盤を守る
- 認証基盤を共通化しない、共通化するなら管理を自社に:他社が管理する認証基盤を共有すると、相手の侵害がそのまま自社の侵害になります。LINEヤフーは共通化されていた3システムの利用を止め、自社の認証基盤に移行しました。
- AD の振る舞い監視:AD 管理者アカウントの利用、DCSync、通常と異なる時間・端末からの管理操作を検知する仕組み(ITDR、Defender for Identity など)を入れ、SOC が監視します。
- 重要システムの多要素認証:本件で二要素認証を導入していたシステムは被害を免れました。データ分析基盤や管理系システムほど、パスワードだけの認証を残さないことが重要です。
検知と対応の自律性を持つ
- ログとセキュリティ監視を委託先に依存しない:総務省は、委託先が分析したログに頼らず、自社でログを取得・集約して侵害の有無を判断できる体制を求めました。SOC を委託する場合も、元ログへのアクセスと独自の分析能力を自社に残します。
まとめ
LINEヤフーの事件では、攻撃者は LINEヤフーの境界を直接破ったわけではありません。二つの会社にまたがる委託先の PC から関係会社の AD に入り、共通化された認証基盤と、グループ会社として許していた広いネットワーク接続をたどって、正規の管理者アカウントとして入ってきました。被害を免れたのが二要素認証のあるシステムだったことは、パスワードだけに頼る社内システムの弱さを示しています。グループ・委託先との「信頼」を、ネットワーク・認証・監視のそれぞれで最小限にすることが求められた事件です。
■ メモ
本記事は、LINEヤフーの公表資料(2023年11月27日、2024年2月14日)と、総務省の行政指導に対する報告書の概要(2024年4月1日)、報道をもとに、公表された範囲の事実を整理したものです。マルウェアの種類、感染経路、C&C の手法、攻撃者は公表されていません。
参考資料
- LINEヤフー「不正アクセスによる、情報漏えいに関するお知らせとお詫び」(2023年11月27日、PDF)
- LINEヤフー「不正アクセスによる個人情報漏えいへの再発防止策に関するお知らせ」(2024年2月14日)
- LINEヤフー「委託先2社のアカウントを利用した不正アクセスによる、従業者等の情報漏えいに関するお知らせとお詫び」(2024年2月14日)
- LINEヤフー「3月5日付総務省からの行政指導に対する報告書(概要)」(2024年4月1日、PDF)
- LINEヤフー「不正アクセスによる情報漏えいに関する再発防止策」特設ページ
- ITmedia エンタープライズ「LINE ヤフーで個人情報が約30万件漏えい 不正アクセスの原因は?」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








