2020年1月20日、三菱電機 は、同社のネットワークが第三者による不正アクセスを受け、個人情報と企業機密が外部に流出した可能性があると公表しました。同日の新聞報道を受けての公表で、同社が端末の不審な挙動を認識したのは 2019年6月28日 でした。
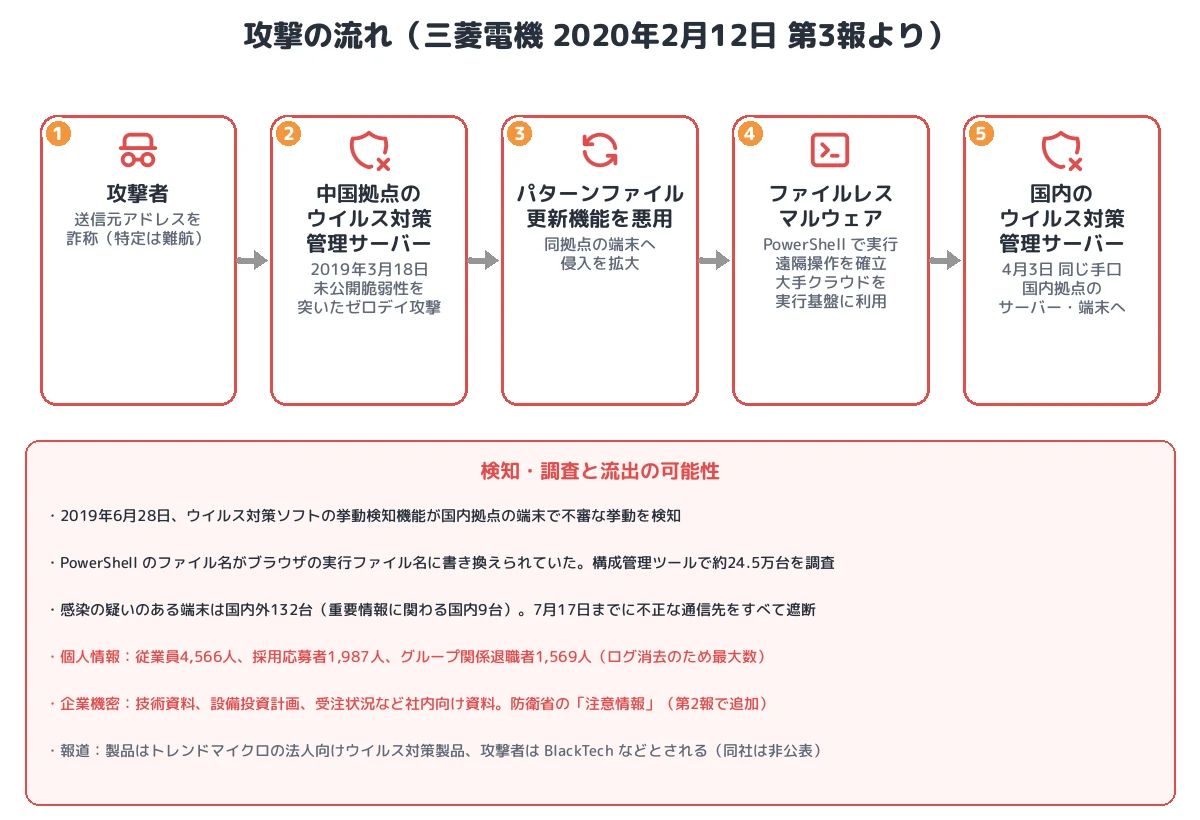
2020年2月12日の第3報で、同社は攻撃手法を公表しました。2019年3月18日、中国拠点のウイルス対策管理サーバー が 未公開脆弱性を突いたゼロデイ攻撃 を受け、パターンファイルの更新機能を悪用 されて同拠点の端末に侵入が広がりました。4月3日には、中国拠点の端末を介して 国内のウイルス対策管理サーバー が同じ手口で攻撃され、ファイルレスマルウェア で国内拠点のサーバーと端末に侵入しています。流出した可能性があるのは、従業員・採用応募者・退職者の個人情報 最大8,122人分、社内向けの技術資料や営業資料、そして 防衛省の「注意情報」 です。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:2019年3月18日、中国拠点のウイルス対策管理サーバーへの未公開脆弱性を突いたゼロデイ攻撃(攻撃者は送信元アドレスを詐称)
- 拡散:パターンファイルの更新機能を悪用して端末に侵入。4月3日に国内のウイルス対策管理サーバーを同じ手口で攻撃し、国内拠点へ
- 侵入後:PowerShell を使うファイルレスマルウェアで遠隔操作を確立。実行基盤に複数の大手クラウドサービスを利用。ログの消去
- 検知:2019年6月28日、ウイルス対策ソフトの挙動検知機能。7月17日までに不正な通信先をすべて遮断
- 流出の可能性:個人情報 最大8,122人分、技術資料・設備投資計画・受注状況などの社内資料、防衛省の「注意情報」
- 分類:セキュリティ製品の管理サーバーを踏み台にしたゼロデイ攻撃と、その配布機能の悪用による横展開。標的型の長期潜伏
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 三菱電機 |
| 初期侵入 | 中国拠点のウイルス対策管理サーバーへのゼロデイ攻撃(2019年3月18日) |
| 拡散の手段 | パターンファイルの更新機能の悪用、中国拠点の端末から国内の管理サーバーへ同じ手口(4月3日) |
| マルウェア | PowerShell を使うファイルレスマルウェア(ファイル名をブラウザの実行ファイル名に偽装) |
| 検知 | 2019年6月28日(ウイルス対策ソフトの挙動検知機能) |
| 封じ込め | 7月17日までに不正な通信先をすべて特定・遮断 |
| 感染の疑い | 国内外132台(個人情報や重要情報に関わるのは国内9台)、中国拠点 |
| 個人情報 | 最大8,122人分(従業員4,566人、採用応募者1,987人、グループ関係の退職者1,569人) |
| 企業機密 | 技術資料、設備投資計画、月次・週次の進捗報告、受注状況などの社内向け資料、防衛省の「注意情報」 |
| 公表 | 2020年1月20日(報道を受けて)、第2報2月10日、第3報2月12日 |
| 製品名・攻撃者 | 非公表(報道は製品をトレンドマイクロの法人向けウイルス対策製品、攻撃者を BlackTech などと報じた) |
事件の時系列
| 日付 | 出来事 |
|---|---|
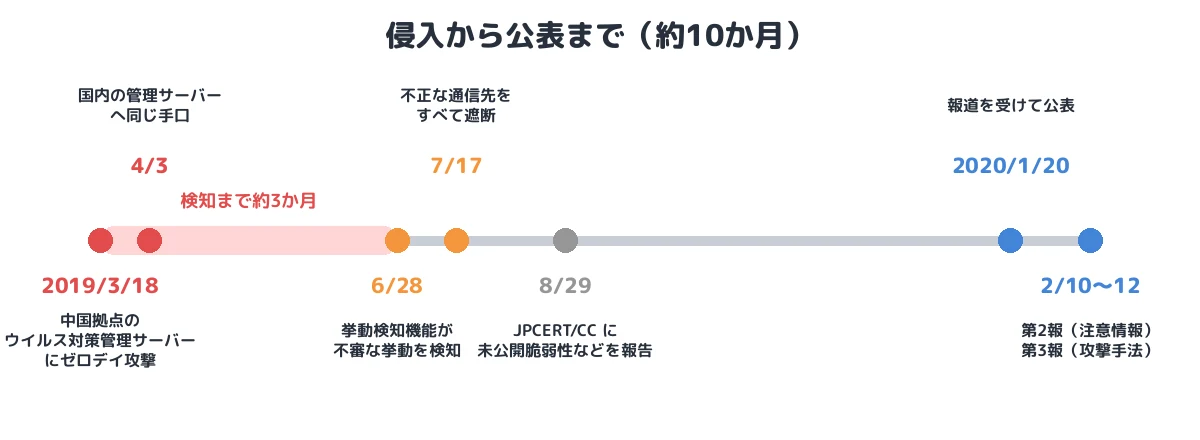
| 2019年3月18日 | 中国拠点のウイルス対策管理サーバーがゼロデイ攻撃を受け、パターンファイル更新機能の悪用で同拠点の端末に侵入が拡大 |
| 4月3日 | 中国拠点の端末を介して、国内のウイルス対策管理サーバーを同じ手口で攻撃。国内拠点のサーバー・端末へ |
| 6月28日 | ウイルス対策ソフトの挙動検知機能が、国内拠点の端末で不審な挙動を検知 |
| 7月8日 | 検出されたファイルが、ファイル名を書き換えた PowerShell と判明。不正アクセスと断定 |
| 7月10日 | 構成管理ツールで約24.5万台を調べ、複数拠点に同じファイルを確認 |
| 7月17日 | 不正な通信先をすべて遮断。封じ込め完了と判断 |
| 8月29日 | 未公開脆弱性・マルウェア・通信先の情報を JPCERT/CC に報告 |
| 9月10日・10月28日 | JPCERT/CC がトレンドマイクロの法人向けウイルス対策製品の脆弱性(CVE-2019-9489、CVE-2019-18187)の悪用について注意喚起 |
| 2020年1月20日 | 報道を受けて公表 |
| 2月7日 | 防衛省の「注意情報」が流出の可能性のあるファイルに含まれることを発見し、防衛省に報告 |
| 2月10日・12日 | 第2報(注意情報)、第3報(攻撃手法と検証プロセス) |
① 初期侵入:ウイルス対策管理サーバーへのゼロデイ攻撃
第3報によれば、2019年3月18日、中国拠点のネットワークにある ウイルス対策管理サーバー が、外部から 未公開脆弱性を突いたゼロデイ攻撃 を受けました(T1190)。攻撃者の送信元アドレスは詐称されており、攻撃者の特定は難航したとしています。同社は製品名を公表していませんが、報道はトレンドマイクロの法人向けウイルス対策製品と報じています。同社は8月29日に未公開脆弱性の情報を JPCERT/CC に報告しており、JPCERT/CC は2019年9月と10月に、同製品の脆弱性(CVE-2019-9489、CVE-2019-18187)が攻撃に悪用されているとして注意喚起を出しました。両脆弱性の詳細は、JPCERT/CC の注意喚起とトレンドマイクロのアドバイザリをご参照ください。
② 拡散:パターンファイル更新機能の悪用
攻撃者は、ウイルス対策管理サーバーの パターンファイル更新機能を悪用 して、管理下の端末に侵入を広げました(T1072 Software Deployment Tools)。ウイルス対策の管理サーバーは、管理下のすべての端末にファイルを配布できる強い権限を持つため、ここを乗っ取られると配布の仕組みそのものが横展開の経路になります。
4月3日には、攻撃者は中国拠点の端末を介して、日本国内のウイルス対策管理サーバー を同じ手口で攻撃し、国内複数拠点の端末に侵入を広げました。さらに管理サーバーの機能を悪用して、ウイルス対策クライアントが導入されている国内拠点のサーバーの一部にも不正にアクセスしています。拠点間のネットワークがつながっていたことで、海外拠点の侵害が国内に波及しました。
③ 侵入後:ファイルレスマルウェアとクラウドの悪用
端末のメモリ上で動く ファイルレスマルウェア が PowerShell で実行され、外部からの遠隔操作が確立されました(T1059.001、T1620)。検出された PowerShell は、ファイル名を ウェブブラウザの実行ファイル名に書き換えて いました(T1036)。攻撃者は、ファイルレスマルウェアの実行基盤として 複数の大手クラウドサービス を利用しており、通信が正規のクラウドへの通信にまぎれました(T1102)。報道によれば、攻撃者はログを消去しており(T1070)、同社は影響の件数を確定できず、最大数で公表しています。
④ 検知と調査:挙動検知と構成管理ツール
同社が異常に気づいたのは、侵入から約3か月後の2019年6月28日で、各端末のウイルス対策ソフトの 挙動検知機能 が不審な挙動を検知したことがきっかけでした。同社は、グループの国内外約24.5万台の端末とサーバーを共通管理する 構成管理ツール で、ファイル名を書き換えた PowerShell が他の端末にもあることを確認し、7月17日までに不正な通信先をすべて遮断しました。感染の疑いのある端末は国内外132台でした。
⑤ 流出の可能性:個人情報、社内資料、防衛省の注意情報
1月20日の公表では、防衛・電力・鉄道などの社会インフラに関する機微な情報は流出していないとしていましたが、防衛省への詳細報告を準備する中で、2月7日に 防衛省の「注意情報」 が流出の可能性のあるファイルに含まれていることを発見しました(T1005、T1041)。防衛省によれば、防衛装備庁が2018年10月に貸し出した、装備品の研究試作の入札に関する評価基準や性能などの要求事項です。同社は「当該情報は、貸与された紙のまま、専用の部屋に保管すべきでした」と説明しています。報道によれば、紙の資料が PDF にされ、インターネットにつながる PC に保存されていました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | 中国拠点のウイルス対策管理サーバーへのゼロデイ攻撃 |
| 横展開 | T1072 Software Deployment Tools | パターンファイル更新機能の悪用、国内の管理サーバーへ同じ手口 |
| 実行 | T1059.001 PowerShell/T1620 | PowerShell を使うファイルレスマルウェア |
| 防御回避 | T1036 Masquerading/T1070 | PowerShell のファイル名をブラウザ名に偽装、ログの消去(報道) |
| C2 | T1102 Web Service | 複数の大手クラウドサービスを実行基盤に利用 |
| 持ち出し | T1041(とみられる) | 個人情報・社内資料・防衛省の注意情報が流出の可能性 |
本事件を未然に防ぐために必要な予防策
- セキュリティ製品の管理サーバーを重要資産として守る:ウイルス対策や資産管理の管理サーバーは、全端末に配布できる強い権限を持ちます。インターネットや他拠点からのアクセスを制限し、修正を最優先で適用し、管理操作を監視します。
- 拠点間・地域間のネットワーク分離:海外拠点の侵害が国内に波及しないよう、拠点間の通信を必要最小限に絞ります。同社も地域間・拠点間のアクセス制限の強化を挙げています。
- 挙動検知と構成管理の活用:本件ではシグネチャではなく挙動検知が端緒になり、構成管理ツールが影響範囲の特定に役立ちました。PowerShell の実行ログ(スクリプトブロックログ)の取得も有効です。
- ログの保全:ログを別の場所に転送・保全し、攻撃者に消されても影響範囲を確定できるようにします。
- 機微情報の保管ルールの徹底:インターネットにつながる環境に置いてはならない情報を明確にし、電子化・持ち出しを技術的にも制限します。
まとめ
三菱電機の事件は、本来は端末を守るためのウイルス対策管理サーバーがゼロデイ攻撃で乗っ取られ、その配布機能が侵入の拡大に使われた事例です。攻撃は中国拠点から国内拠点に広がり、ファイルレスマルウェアとクラウドを使った通信、ログの消去によって、検知まで約3か月、公表まで約10か月を要しました。セキュリティ製品自体が攻撃の経路になりうること、そして拠点間の分離とログの保全が影響範囲の特定を左右することを示しています。
■ メモ
本記事は、三菱電機の公表(2020年1月20日、2月10日、2月12日)、防衛省の公表(2020年2月10日)、JPCERT/CC の注意喚起と報道をもとに、公表された範囲の事実を整理したものです。三菱電機は製品名、脆弱性の識別番号、攻撃者を公表していません。脆弱性の技術的な詳細は、JPCERT/CC の注意喚起をご参照ください。
参考資料
- 三菱電機「不正アクセスによる個人情報と企業機密の流出可能性について(第3報)」(2020年2月12日、PDF)
- 三菱電機「不正アクセスによる個人情報と企業機密の流出可能性について(第2報)」(2020年2月10日、PDF)
- 三菱電機「不正アクセスによる情報流出の可能性について」(2020年1月20日、PDF)
- 防衛省「三菱電機㈱による機微な情報の漏えいの可能性について」(2020年2月10日、PDF)
- JPCERT/CC「ウイルスバスター コーポレートエディションの脆弱性 (CVE-2019-9489) に関する注意喚起」
- JPCERT/CC「ウイルスバスターコーポレートエディションの脆弱性 (CVE-2019-18187) に関する注意喚起」
- piyolog「ログ消去もされていた三菱電機の不正アクセスについてまとめてみた」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








