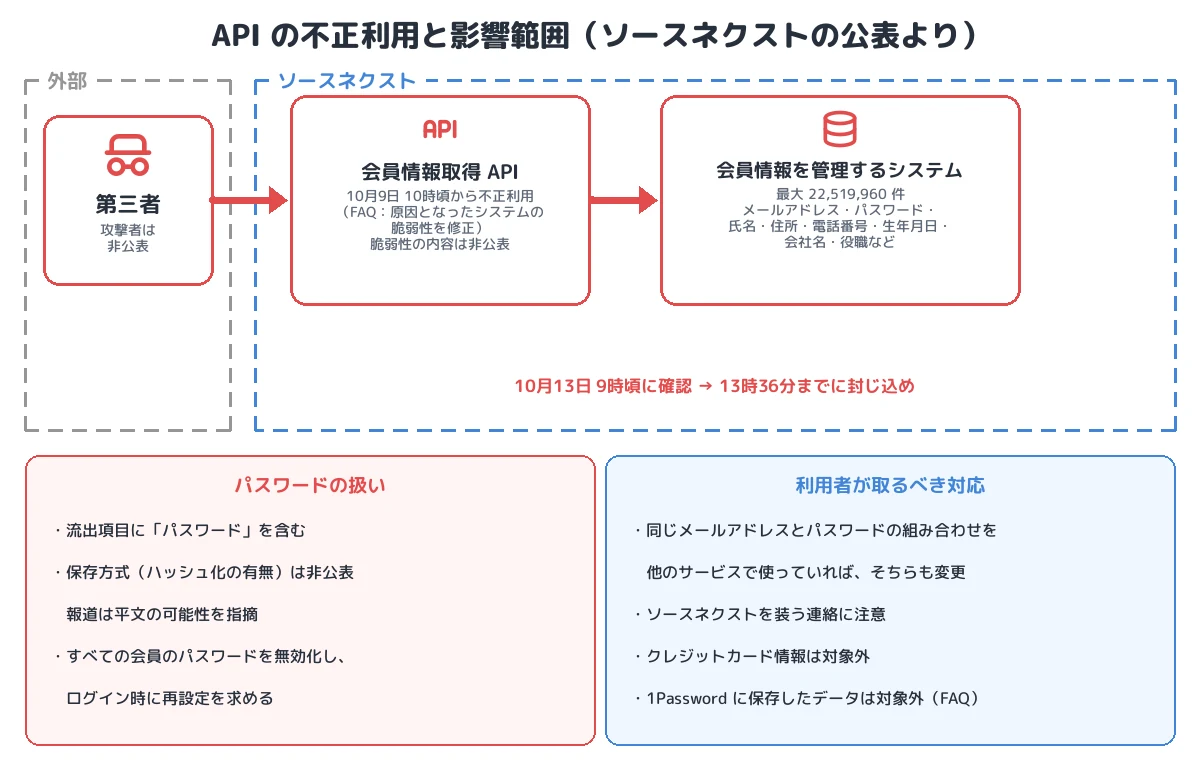
2026年10月15日、パソコン用ソフトなどを販売する ソースネクスト は、会員情報を管理するシステムが第三者による不正アクセスを受け、会員の個人情報が外部に流出したと公表しました。同社は10月13日9時頃に不正アクセスを確認し、同日13時36分までに封じ込めを完了しました。その後の調査で、第三者が 10月9日10時頃から「会員情報取得 API」を不正に利用 し、会員の情報を取得していたことが判明しています。
流出した可能性があるのは 最大22,519,960件 で、メールアドレスとパスワード のほか、氏名、住所、電話番号、生年月日、会社名などが含まれます。同社は すべての会員のパスワードを無効化 し、ログイン時に再設定を求めています。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:会員情報取得 API の不正利用(10月9日10時頃から)。FAQ では「原因となったシステムの脆弱性」を修正したとしているが、内容は非公表
- 発覚と封じ込め:10月13日9時頃に確認、13時36分までに封じ込め。約4日間、取得が続いていた
- 流出の可能性:最大22,519,960件。メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX 番号、生年月日、会社名、役職名、部署名、加入サービスなど
- 対象外:クレジットカード情報(対象システムに保存していない)
- パスワード:保存方式は非公表。すべての会員のパスワードを無効化。同じ組み合わせを使う他サービスでの変更を呼びかけ
- 分類:Web API の認証・認可の不備を突いた、会員データベースの大量取得(とみられる)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ソースネクスト |
| 対象システム | 会員情報を管理するシステム(会員情報取得 API) |
| 不正アクセスの開始 | 2026年10月9日 10時頃 |
| 確認 | 10月13日 9時頃 |
| 封じ込め | 10月13日 13時36分まで |
| 公表 | 10月15日 |
| 流出の可能性 | 最大22,519,960件 |
| 項目 | メールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX 番号、生年月日、会社名、役職名、部署名、システム固有の識別情報(加入サービス、登録日、ログイン日など) |
| 含まれない情報 | クレジットカード情報 |
| 対応 | すべての会員のパスワードを無効化、原因となった脆弱性の修正、全システムの緊急点検 |
| 報告 | 個人情報保護委員会(10月15日)、所轄警察署へ被害申告(10月16日予定) |
| 脆弱性の内容・攻撃者 | 非公表 |
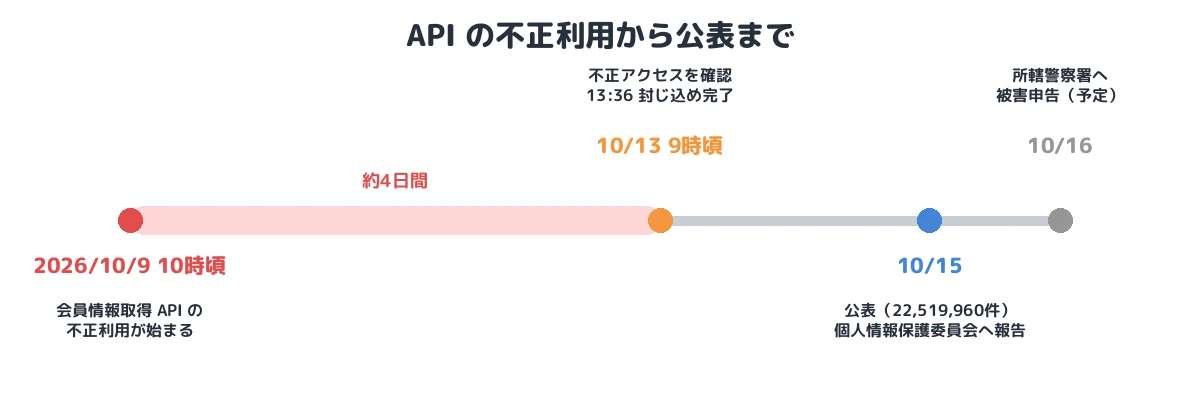
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2026年10月9日 10時頃 | 第三者が会員情報取得 API の不正利用を始める |
| 10月13日 9時頃 | 会員情報を管理するシステムへの不正アクセスを確認。外部からの不正な通信を遮断 |
| 10月13日 13時36分 | 封じ込めを完了 |
| 10月15日 | 公表。個人情報保護委員会に報告。対象者へ順次メールで案内 |
| 10月16日 | 所轄警察署へ被害申告(予定) |
① 初期侵入:会員情報取得 API
不正に利用されたのは「会員情報取得 API」です。API は、Web サイトやアプリがサーバーから会員情報を取り出すための窓口で、本来はログイン中の本人の情報だけを返すべきものです。同社は FAQ で「原因となったシステムの脆弱性(セキュリティの弱点)を修正」したとしていますが、どのような脆弱性だったかは公表されていません(T1190)。
一般に、API から他人の会員情報が大量に取得される原因には、次のようなものがあります(本件がどれに当たるかは非公表)。
- 会員 ID などの識別子を変えて呼び出すと、他人の情報が返る(オブジェクト単位の認可の欠落、OWASP API Security Top 10 の API1:2023)
- 認証が必要なはずの API が、認証なしで呼び出せる(API2:2023 認証の不備)
- 応答に、画面に表示しない項目(パスワードなど)まで含めて返している(API3:2023)
- 1つの接続元から大量に呼び出しても制限されない(API4:2023)
② 窃取:4日間で最大約2,252万件
API の不正利用は10月9日10時頃から、確認された13日9時頃まで約4日間続きました(T1213)。この間に最大22,519,960件の会員情報が取得された可能性があります。短期間で大量のデータが取得されたことから、自動化されたプログラムで API を繰り返し呼び出したとみられます(推定)。大量の呼び出しを止める仕組みが働かなかったことになります。
③ パスワード:保存方式は非公表
流出した可能性のある項目には「パスワード」が含まれます。同社はパスワードの保存方式(ハッシュ化されていたかどうか)を公表していませんが、すべての会員のパスワードを無効化し、「流出した可能性のあるメールアドレスとパスワードの組み合わせを用いて、第三者が他のサービスへのログインを試みるおそれがございます」として、他のサービスでのパスワード変更を呼びかけています。報道(INTERNET Watch)は、パスワードが平文で流出した可能性を指摘しています。API の応答にパスワードが含まれていたのであれば、API の設計にも問題があったことになります(T1552、推定)。
メールアドレスとパスワードの組み合わせは、ほかのサービスへのパスワードリスト攻撃にそのまま使われます(T1110.004)。会社名や役職名も含まれるため、企業を狙った標的型のフィッシングの材料にもなります(T1598)。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application(とみられる) | 会員情報取得 API の不正利用(脆弱性の内容は非公表) |
| 収集 | T1213 | 10月9日〜13日、最大22,519,960件の会員情報を取得 |
| 認証情報へのアクセス | T1552(可能性) | 流出項目にパスワードを含む(保存方式は非公表) |
| その後に想定される悪用 | T1110.004/T1598 | 他サービスへのパスワードリスト攻撃、フィッシング |
本事件を未然に防ぐために必要な予防策
- API ごとの認証と認可:会員情報を返す API は、ログイン中の本人の情報しか返さないことをサーバー側で確認します。認証が必要な API が認証なしで呼べないかを、設計レビューとテストで確かめます。
- 応答の最小化:API の応答に、パスワード(ハッシュ値を含む)などの不要な項目を含めません。
- レート制限と異常検知:利用者・接続元ごとに呼び出し回数を制限し、通常の利用からかけ離れた量の取得を検知して自動で止めます。本件は確認まで約4日かかりました。
- パスワードの保存方式:bcrypt や Argon2 などのソルト付きで計算コストの高い方式で保存します。漏えいしたときに保存方式を説明できれば、利用者の判断も助けます。
- API の棚卸し:公開している API の一覧を作り、使われていない API や古い API を停止します。
まとめ
ソースネクストの事件は、会員情報取得 API が4日間にわたって不正に利用され、パスワードを含む最大約2,252万件の会員情報が流出した可能性がある事例です。API の脆弱性の内容とパスワードの保存方式は公表されていませんが、同社はすべての会員のパスワードを無効化しました。API はサービスの裏側で動く窓口だからこそ、本人の情報だけを返すこと、必要な項目だけを返すこと、異常な量を止めることの3つを、設計の段階から組み込む必要があります。
■ メモ
本記事は、ソースネクストの公表(2026年10月15日)と FAQ、報道をもとに、公表された範囲の事実を整理したものです。API の脆弱性の内容、パスワードの保存方式、攻撃者は公表されていません。OWASP API Security Top 10 との対応は一般論で、本件の原因を示すものではありません。
参考資料
- ソースネクスト「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」(2026年10月15日)
- ソースネクスト「情報漏洩に関するよくあるご質問」
- INTERNET Watch「ソースネクスト、不正アクセスでパスワード含む会員の個人情報最大約2252万件が流出」
- OWASP API Security Top 10 2023
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。