2026年10月9日、航空券やホテルなどの比較予約サイト「skyticket」を運営する アドベンチャー は、システムが第三者による不正アクセスを受け、顧客の個人情報が流出した、または流出したおそれがあると公表しました。公表されたのは、それぞれ異なる経路による3件の不正アクセス です。
最大のものは、一部の管理機能を不正に操作され、そこから他のサーバーとクラウド上のデータにアクセスされた事案で、約1,464万件が流出しました。ほかに、業務管理システムの脆弱性 を突かれて返金先の口座情報などが流出した事案と、ログインしなくても表示できたバスの予約完了ページ が機械的に閲覧された事案があります。10月16日の第2報では、2018年以前の ログに残っていたクレジットカード情報 の流出も判明しました。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
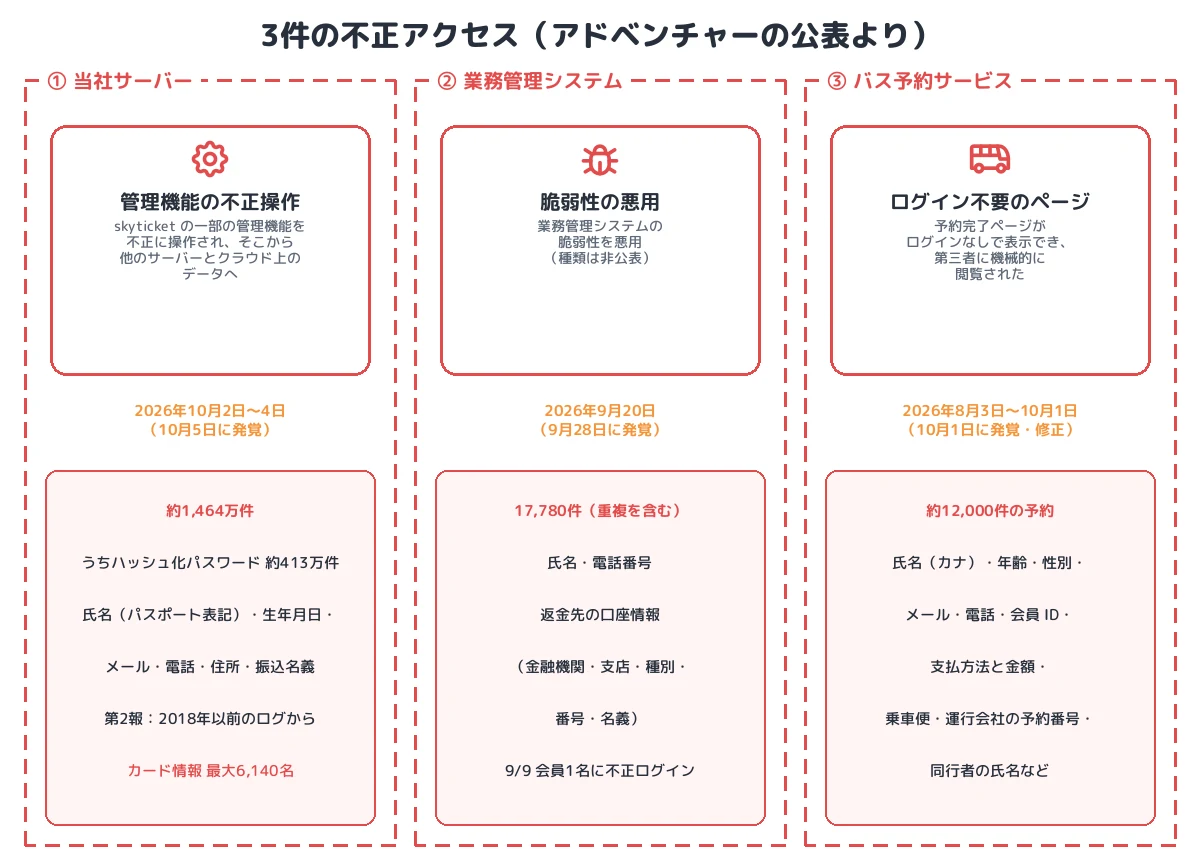
- ① 当社サーバー(10月2日〜4日):一部の管理機能を不正に操作され、他のサーバーとクラウド上のデータへ。約1,464万件(うちハッシュ化パスワード約413万件)。第2報で、2018年以前のログに残っていたカード情報最大6,140名分も判明
- ② 業務管理システム(9月20日):脆弱性の悪用。17,780件(重複を含む)の氏名、電話番号、返金先の口座情報など
- ③ バス予約サービス(8月3日〜10月1日):ログインなしで表示できた予約完了ページを機械的に閲覧。約1万2,000件の予約情報
- 対応:経路の遮断、脆弱性への対策、保存済みクレジットカードでの決済とカード情報の保存機能の停止(10月7日)
- 分類:管理機能のアクセス制御、業務システムの脆弱性、Web ページの認証の欠落という、別々の弱点を突かれた複数の侵害
概要
| 事案 | ① 当社サーバー | ② 業務管理システム | ③ バス予約サービス |
|---|---|---|---|
| 期間 | 2026年10月2日〜4日 | 9月20日 | 8月3日〜10月1日 |
| 発覚 | 10月5日 | 9月28日 | 10月1日(同日修正) |
| 原因 | skyticket の一部の管理機能を不正に操作され、そこから他のサーバーとクラウド上のデータに不正アクセス | 業務管理システムの脆弱性の悪用 | 予約完了ページがログインなしで表示できる状態で、第三者に機械的に閲覧された |
| 件数 | 約1,464万件(うちハッシュ化パスワード約413万件)、カード情報 最大6,140名(第2報) | 17,780件(重複を含む。ほかに調査中のもの) | 約1万2,000件の予約(同行者を含むと人数はこれより多い) |
| 主な情報 | 氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、住所、振込時の依頼人名義、ハッシュ化パスワード。第2報:skyticket プレミアム会費のカード番号・名義・有効期限、ベネフィット・ステーションの会員 ID・氏名・パスワード | 氏名、電話番号、返金先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)。一部はメールアドレス、生年月日、住所 | 予約者の氏名(カナ)、年齢、性別、生年月日、メールアドレス、電話番号、会員 ID、支払方法・金額、乗車便の情報、運行会社の予約番号、同行者の氏名など |
| 含まれない情報 | パスポート番号(流出していないことを確認) | パスポート番号は確認中 | ― |
共通して、パスポートの画像は保存しておらず流出していません。現在のカード決済では、カード情報は決済代行会社が保管しています。
事件の時系列
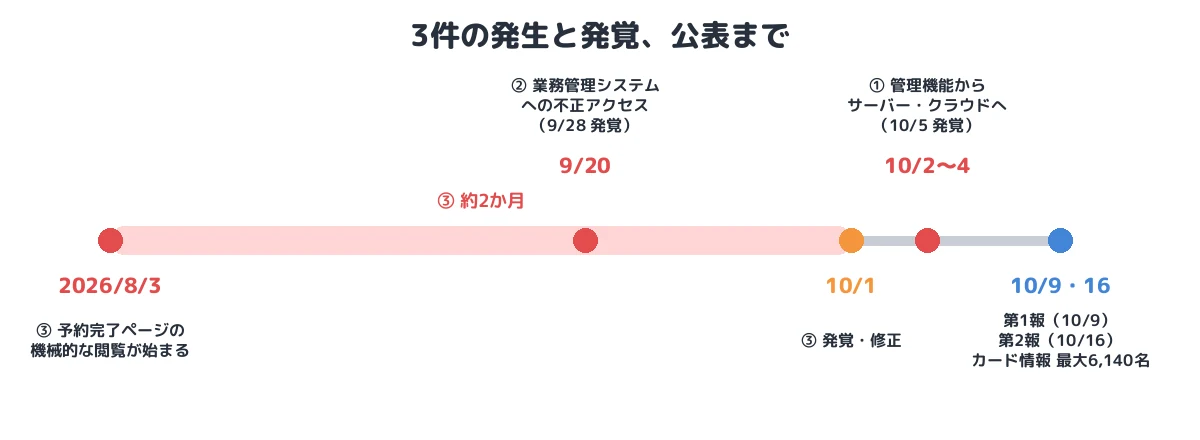
| 日付 | 出来事 |
|---|---|
| 2026年8月3日 | ③ バスの予約完了ページの機械的な閲覧が始まる |
| 9月9日 | 会員1名のアカウントへの不正ログインを確認 |
| 9月20日 | ② 業務管理システムへの不正アクセス(9月28日に発覚) |
| 10月1日 | ③ 発覚し、同日修正 |
| 10月2日〜4日 | ① 管理機能の不正操作から、他のサーバー・クラウドへの不正アクセス(10月3日にカード情報を含むログを取得)。10月5日に発覚 |
| 10月7日 18時ごろ | 保存済みクレジットカードでの支払いとカード情報の保存機能を停止 |
| 10月8日 | 対象者へ通知メールを送信 |
| 10月9日 | 第1報 |
| 10月16日 | 第2報(カード情報 最大6,140名の流出を訂正・公表) |
① 管理機能の不正操作から、サーバーとクラウドへ
最大の事案は、skyticket の 一部の管理機能を不正に操作され、そこから 他のサーバーとクラウド上に保管していたデータ に不正にアクセスされたものです。管理機能がどのように操作されたか(認証の不備、認証情報の悪用、機能自体の脆弱性など)は公表されていません(T1190 または T1078 とみられる)。
管理機能からほかのサーバーやクラウドのデータに到達できたことは、管理機能が広い権限を持っていたか、管理機能の環境に他のシステムへの認証情報があったことを示唆します(推定)。約1,464万件には、パスポート表記の氏名や生年月日が含まれ、約413万件にはハッシュ化されたログインパスワードが含まれます。
10月16日の第2報では、この不正アクセスで 10月3日に、2018年6月以前の「skyticket プレミアム」会費の支払いに関する記録(ログ)が取得されていた ことが判明しました。同社は2018年7月にカード情報を自社で保管しない方式に移行し、保管していたカード情報は削除しましたが、会費の支払いのログが削除されずにサーバーに残っていました。ログのカード情報は暗号化されていましたが、暗号化に用いる情報も不正に取得されている ため、読み取られるおそれがあります(T1552)。対象は最大6,140名のカード番号、名義、有効期限です。
② 業務管理システムの脆弱性:返金先の口座情報
2件目は、9月20日に業務管理システムの脆弱性を悪用された事案です(T1190、脆弱性の種類は非公表)。発覚は8日後の9月28日でした。返金先として登録された口座情報が含まれ、同社は、返金手続きを装って暗証番号やネットバンキングの認証情報を聞き出す連絡への注意を呼びかけています。
③ ログイン不要の予約完了ページ
3件目は、バスの予約完了ページが ログインしなくても表示できる状態 になっており、第三者に 機械的に閲覧 された事案です。8月3日から10月1日までの約2か月間、約1万2,000件の予約情報が閲覧されました。予約完了ページの URL に含まれる予約番号などの識別子を変えながら自動で要求すれば、他人の予約を順に取得できてしまう構造だったとみられます(推定。いわゆる IDOR、OWASP Top 10 の A01 アクセス制御の不備)。閲覧された情報には、乗車便や運行会社の予約番号が含まれ、予約の変更やキャンセル、追加料金を装った連絡に悪用されるおそれがあります。
④ 対応:保存カード決済の停止
同社は経路を遮断し、脆弱性への対策を行いました。さらに、ハッシュ化パスワードの解析による不正ログインで、保存済みのカードを使った不正購入が行われることを防ぐため、10月7日18時ごろに 保存済みクレジットカードによる支払いとカード情報の保存機能を停止 しました。第2報の対象者には、カードの利用明細の確認を求めています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190/T1078(とみられる) | ① 管理機能の不正操作、② 業務管理システムの脆弱性、③ ログイン不要の予約完了ページ |
| 収集 | T1213/T1530 | ① 他のサーバーとクラウド上のデータ、③ 予約情報の機械的な取得 |
| 認証情報へのアクセス | T1552 | ① 暗号化に用いる情報も取得され、ログのカード情報とベネフィット・ステーションのパスワードが読み取られるおそれ |
| その後に想定される悪用 | T1110.002/T1566 | ハッシュ化パスワードの解析、返金・予約変更を装う詐欺の連絡 |
本事件を未然に防ぐために必要な予防策
- 管理機能の分離と多要素認証:管理機能は一般の利用者向けの環境と分け、アクセスできる接続元を限定し、多要素認証を必須にします。管理機能から他のサーバーやクラウドへの権限は最小にします。
- すべてのページでの認可:予約完了ページのような「URL を知っている人だけが見る」前提のページにも、ログインと本人の予約かどうかの確認を必ず行います。推測できる識別子を URL に使わないことも有効です。
- 古いデータとログの棚卸し:方式を移行したときに、旧方式のデータだけでなく、ログやバックアップに同じ情報が残っていないかを確認して削除します。本件ではカード情報の削除から8年後に、ログから流出しました。
- 暗号鍵の分離:暗号化したデータと、その暗号化に使う鍵を同じ場所に置かず、鍵は専用の鍵管理サービスや HSM で保護します。
- 機械的な大量閲覧の検知:同じ種類のページを短時間に大量に要求するアクセスを検知し、制限します。③ は約2か月間続いていました。
まとめ
skyticket の事件は、管理機能、業務管理システム、予約完了ページという別々の弱点が、2か月ほどの間に相次いで突かれた事例です。最大の事案では約1,464万件が流出し、その中には8年前に移行済みのはずのカード情報が、削除されずに残ったログとして含まれていました。1つの穴をふさぐだけでは足りず、管理機能、業務システム、公開ページのそれぞれでアクセス制御を点検し、不要になったデータを残さないことが求められます。
■ メモ
本記事は、アドベンチャーの公表(2026年10月8日の通知メールに関するお知らせ、10月9日の第1報、10月16日の第2報)をもとに、公表された範囲の事実を整理したものです。管理機能の不正操作の手口、業務管理システムの脆弱性の種類、攻撃者は公表されていません。③の仕組み(識別子の変更による取得)は推定です。
参考資料
- アドベンチャー「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ」(2026年10月9日)
- アドベンチャー「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第2報)」(2026年10月16日)
- @IT「skyticketで1464万件の個人情報流出か 413万件にはパスワードも、異なる3経路で不正アクセス:返金口座や予約情報も対象に」
- OWASP Top 10:2021「A01 Broken Access Control」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。