2026年8月17日、さくらインターネット は、共用レンタルサーバ「さくらのレンタルサーバ」の一部の環境が不正アクセスを受けたと公表しました。8月9日に メンテナンス用サーバー で異常を検知して調査したところ、レンタルサーバの一部サーバーへの不正アクセスと マルウェアの設置 が見つかりました。2日後の8月19日には、顧客の契約情報を管理する 販売管理システム への不正アクセスの可能性も明らかにしています。
9月10日の第三報によれば、レンタルサーバでは 951アカウント の利用領域に保存されたメールデータや Web サイトのデータが、販売管理システムでは 1,360,563アカウント の会員情報が、第三者に閲覧または取得された可能性があります。販売管理システムへの不正アクセスは、2023年4月から2026年3月まで の約3年間にわたって発生していました。侵入経路などの技術的な詳細は公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 発覚:2026年8月9日、「さくらのレンタルサーバ」のメンテナンス用サーバーで異常を検知
- ① レンタルサーバ:一部サーバーへの不正アクセスとマルウェアの設置。951アカウントの利用領域(メールデータ、Web サイトデータ、ログなど)が閲覧・取得された可能性
- ② 販売管理システム:会員情報・契約情報のデータベースへの不正アクセス(2023年4月〜2026年3月)。1,360,563アカウント、うち30アカウントはハッシュ化された会員 ID のパスワードも
- 平文の初期パスワード:販売管理システムに、レンタルサーバの初期サーバーパスワードと VPS の管理者初期パスワードの一部がハッシュ化されずに保存されていた
- 関連:①と②の関連を示す明確な根拠は確認されず。データの外部持ち出しを裏付ける明確な事実も、二次被害も確認されていない
- 分類:ホスティング事業者の管理環境と社内の基幹システムへの長期間の侵害。侵入経路は非公表
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | さくらインターネット |
| 発覚 | 2026年8月9日(レンタルサーバのメンテナンス用サーバーで異常を検知) |
| ① さくらのレンタルサーバ | 一部サーバーへの不正アクセス、一部サーバーへのマルウェアの設置 |
| ①の影響 | 951アカウント(当初583、追加調査で368)。利用者識別子、メールデータ、Web サイトデータ、ログ情報など利用領域内のファイル |
| ② 販売管理システム | 会員情報・契約情報のデータベースへの不正アクセス(2023年4月〜2026年3月) |
| ②の影響 | 1,360,563アカウント。会員 ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、FAX 番号、契約サービス、契約期間、請求金額など。30アカウントはハッシュ化された会員 ID のパスワード |
| 平文で保存されていた情報 | レンタルサーバの一部の初期サーバーパスワード、VPS の一部の管理者初期パスワード |
| 含まれない情報 | クレジットカード情報(保持していない) |
| 持ち出し・二次被害 | 外部持ち出しを裏付ける明確な事実はなし。二次被害は確認されていない |
| 他の環境 | VPS、クラウド、専用サーバーなど他のサービス提供環境に不正アクセスの兆候なし |
| 侵入経路・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
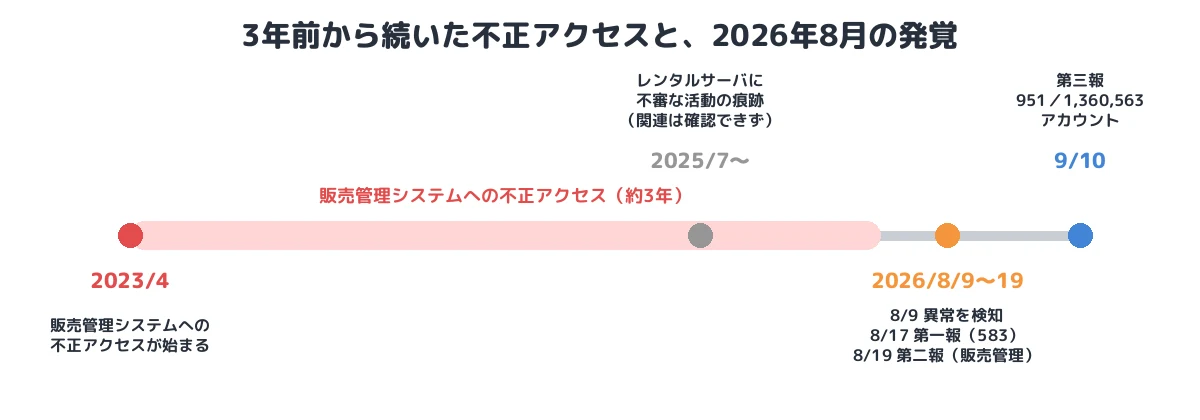
| 2023年4月〜2026年3月 | 販売管理システムへの不正アクセスが発生 |
| 2025年7月以降 | レンタルサーバの環境に不審な活動の痕跡(本件との同一性は確認できず) |
| 2026年8月9日 | レンタルサーバのメンテナンス用サーバーで異常を検知し調査を開始 |
| 8月9日〜19日 | 認証情報の無効化、不審な通信の遮断、対象環境の隔離、マルウェアの除去 |
| 8月17日 | 公表(583アカウントへの不正ログイン) |
| 8月19日 | 第二報(販売管理システムへの不正アクセスの可能性) |
| 8月26日〜 | VPS の管理者初期パスワードの変更依頼、レンタルサーバのサーバーパスワードの変更など個別対応 |
| 9月10日 | 第三報(調査結果、951/1,360,563アカウント、再発防止策) |
① 共用レンタルサーバへの不正アクセスとマルウェア
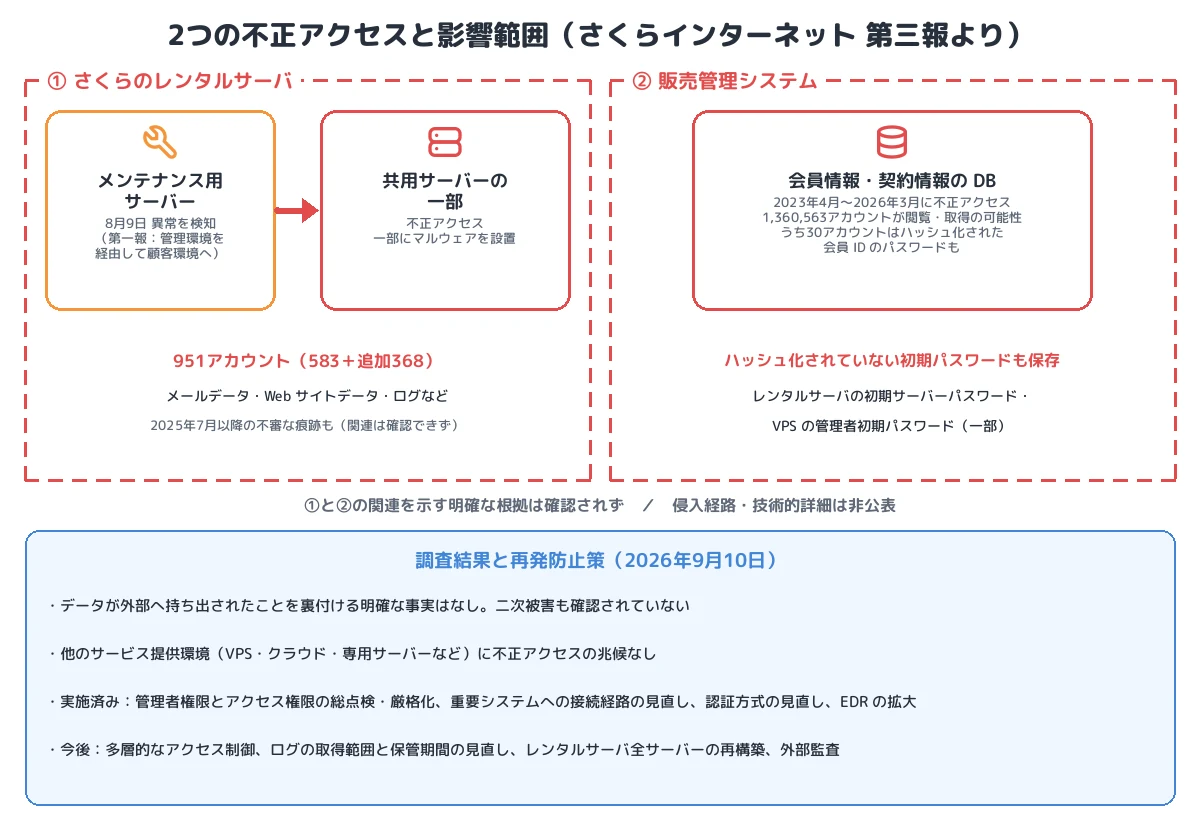
異常を検知したのは、レンタルサーバの メンテナンス用サーバー でした。第一報では、第三者が同社の 管理環境を経由して 一部の顧客の環境に不正アクセスしていたと説明されています。一部のサーバーにはマルウェアが設置されていました(マルウェアの種類は非公表)。
共用レンタルサーバは、1台のサーバーを多数の利用者で分け合う形態で、利用者ごとの領域は分けられていても、事業者の管理環境はすべての利用者の領域に届く権限を持ちます。管理環境を経由した侵入は、個々の利用者がどれだけ自分の Web サイトを堅牢にしていても防げません(管理環境への侵入の手口は非公表)。951アカウントの利用領域では、メールデータ、Web サイトのデータ、ログなどが閲覧または取得された可能性があります(T1005)。
調査の過程では、2025年7月以降のものと考えられる別の不審な活動の痕跡も見つかりましたが、時間の経過に伴う記録の制約から、本件との同一性や侵入経路は確認できませんでした。
② 販売管理システム:3年間の不正アクセス
レンタルサーバの調査を進める中で、各サービスの契約情報を管理する 販売管理システム のデータベースへの不正アクセスが見つかりました。販売管理システムは、サービスを提供する環境とは別のシステムです。不正アクセスは 2023年4月以降、2026年3月まで の間に発生しており、約3年間、気づかれていなかったことになります(T1213)。
同社は、レンタルサーバへの不正アクセスとの関連を調べましたが、関連を示す明確な根拠は確認されなかったとしています。侵入経路やシステム構成の詳細は、模倣攻撃を防ぐ観点から公表されていません。
③ 平文で保存されていた初期パスワード
販売管理システムには、会員情報に加えて、レンタルサーバの一部の初期サーバーパスワード と VPS の一部の管理者(root)初期パスワード が保存されていました。これらはハッシュ化されていませんでした(T1552)。契約時に発行された初期パスワードを変えずに使い続けている利用者は、そのパスワードで自分のサーバーにログインされるおそれがあります。同社は、レンタルサーバについては現在も使われている初期パスワードを同社側で変更し、VPS の利用者には変更を依頼しました。初期パスワードから変更した後のパスワードは、販売管理システムには保存されていません。
④ 再発防止策
同社は、管理者権限とアクセス権限の総点検と厳格化、重要システムへの接続経路の見直し、認証方式と認証情報の管理方法の見直し、EDR の導入範囲の拡大、管理用サーバーのセキュリティ設定の強化を実施済みとしています。今後は、多層的なアクセス制御、ログの取得範囲と保管期間の見直し、レンタルサーバの全サーバーの再構築、定期的な外部監査を進めるとしています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 第一報では「管理環境を経由して」顧客環境へ不正アクセス |
| 永続化・実行 | (マルウェアの種類は非公表) | レンタルサーバの一部サーバーにマルウェアを設置 |
| 収集 | T1005/T1213 | 951アカウントの利用領域、販売管理システムの1,360,563アカウントの会員情報 |
| 認証情報へのアクセス | T1552 Unsecured Credentials | 販売管理システムに平文で保存されていた初期サーバーパスワード・VPS 管理者初期パスワード |
| 持ち出し | (確認されていない) | 外部持ち出しを裏付ける明確な事実はなし |
本事件を未然に防ぐために必要な予防策
- 管理環境の隔離と多要素認証:多数の利用者の環境に届く管理環境やメンテナンス用サーバーは、社内ネットワークやインターネットから分離し、管理者のアクセスに多要素認証と接続元の制限を設けます。
- 基幹システムの監視とログの保存:販売管理システムのような顧客情報の集まるシステムへのアクセスを記録・分析し、長期間の不正アクセスを見逃さないようにします。本件では記録の制約で、一部の痕跡の経緯を確認できませんでした。
- 初期パスワードを保存しない:発行した初期パスワードを平文で保存し続けず、利用者が設定する方式にするか、発行後に保存しない運用にします。同社の VPS は2022年9月から利用者が設定する方式に変わっています。
- 利用者側の対策:レンタルサーバや VPS の初期パスワードは必ず変更し、SSH は公開鍵認証にするなど、事業者側の情報漏えいの影響を受けにくい設定にします。
- 定期的な侵害調査:EDR の導入と、外部の専門家による定期的な侵害調査(コンプロマイズ・アセスメント)で、気づかれていない侵入を探します。
まとめ
さくらインターネットの事件は、ホスティング事業者の管理環境を経由した共用レンタルサーバへの侵入と、会員情報を管理する販売管理システムへの約3年間の不正アクセスが、同じ調査の中で見つかった事例です。両者の関連は確認されていませんが、販売管理システムには136万アカウントの会員情報とともに、ハッシュ化していない初期パスワードも保存されていました。多くの利用者の基盤を預かる事業者では、管理環境と基幹システムを守ることが、利用者全体を守ることになります。
■ メモ
本記事は、さくらインターネットの公表(2026年8月17日、8月19日、9月10日の第三報)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、マルウェアの種類、販売管理システムへの不正アクセスの手法、攻撃者は公表されていません。
参考資料
- さくらインターネット「当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)」(2026年9月10日)
- さくらインターネット「当社システムへの不正アクセスに関するお知らせ(第二報)」(2026年8月19日)
- さくらインターネット「当社レンタルサーバーサービスの一部環境に対する不正なアクセスについて」(2026年8月17日)
- さくらインターネット「当社システムへの不正アクセスに関するご案内および、よくあるご質問(FAQ)」
- piyolog「さくらインターネットへの不正アクセスについてまとめてみた」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








