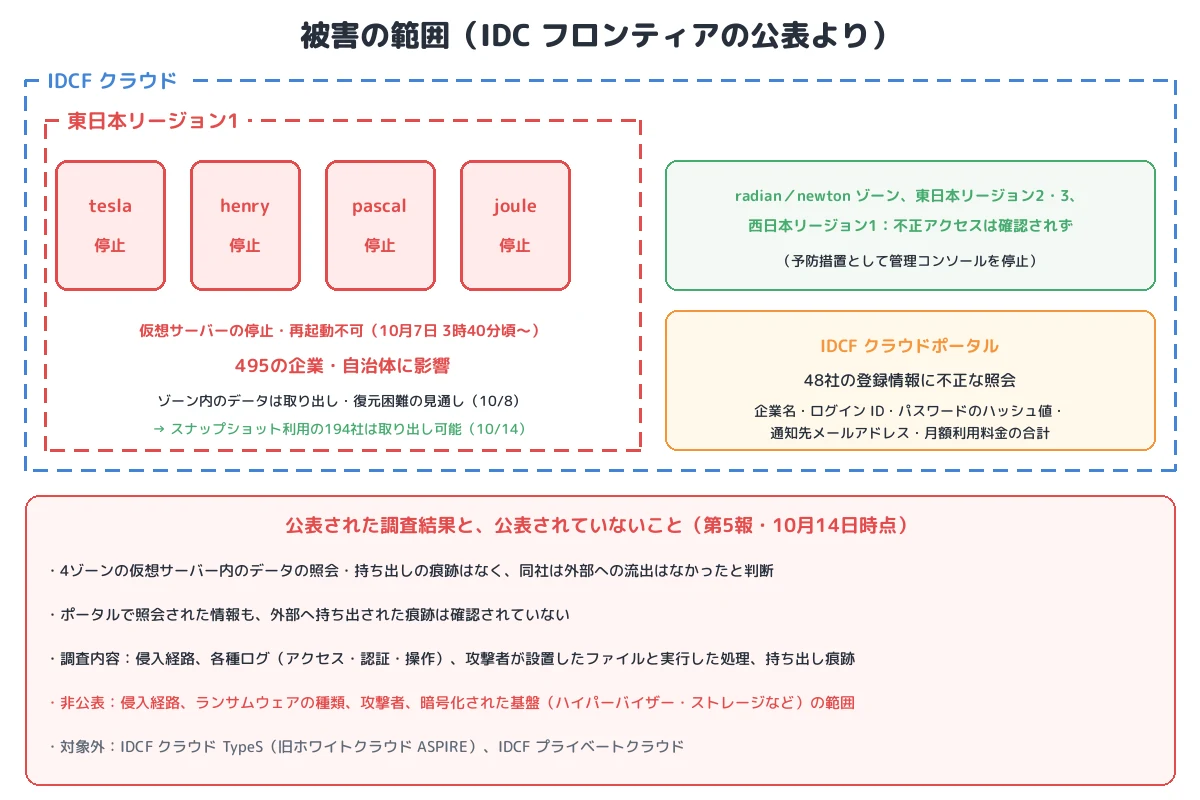
2026年10月7日、ソフトバンクの子会社 IDC フロンティア は、クラウドサービス「IDCF クラウド」の一部システムが第三者による不正アクセスを受け、東日本リージョン1 で障害が発生していると公表しました。同日の第2報で、原因は ランサムウェア攻撃 と判明しています。障害は 午前3時40分頃 から始まり、tesla/henry/pascal/joule の4ゾーン で仮想サーバーが停止し、再起動もできなくなりました。影響を受けたのは IDCF クラウドを契約する 495の企業や自治体 です。
10月8日の第3報で、同社は4ゾーンに保管された顧客データは 取り出しや復元が困難な見通し で、復元は「お客さま自身が保持しているバックアップデータからのみ可能」と説明しました。その後、10月14日の第5報で、IDCF クラウドの スナップショット機能を使っていた194社 についてはバックアップデータを取り出せることが確認されました。侵入経路は公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 被害:IDCF クラウド東日本リージョン1の4ゾーン(tesla/henry/pascal/joule)で、仮想サーバーの停止・再起動不可。10月7日3時40分頃から
- 原因:第三者からのランサムウェア攻撃。侵入経路は非公表(外部のセキュリティ専門企業と調査)
- 影響:495の企業・自治体。同時期に「銀のさら」など、外部サーバーの運営会社のランサムウェア被害を公表した利用企業もある(社名は非公表)
- データ:当初は取り出し・復元が困難の見通し。10月14日、スナップショット機能を使っていた194社は取り出し可能と確認
- 流出:4ゾーンの仮想サーバー内のデータの照会・持ち出しの痕跡はなく、同社は流出はなかったと判断。ただし管理ポータルで48社の登録情報が不正に照会された
- 分類:IaaS 基盤へのランサムウェア攻撃。テナント単位ではなくゾーン単位で被害が生じた、クラウド事業者側のインシデント
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | IDC フロンティア(ソフトバンクの子会社) |
| 対象サービス | IaaS「IDCF クラウド」(TypeS とプライベートクラウドは対象外) |
| 発生 | 2026年10月7日 午前3時40分頃 |
| 被害の範囲 | 東日本リージョン1の一部(tesla/henry/pascal/joule ゾーン) |
| 事象 | 仮想サーバーの停止、再起動不可 |
| 影響 | 495の企業・自治体 |
| 原因 | 第三者からの不正アクセス(ランサムウェア攻撃) |
| データ | 4ゾーンのデータは取り出し・復元が困難の見通し(10月8日)→ スナップショット機能を使っていた194社は取り出し可能(10月14日) |
| 仮想サーバー内のデータの流出 | 照会・持ち出しの痕跡はなく、流出はなかったと判断 |
| 管理ポータル | 48社の登録情報に不正な照会(企業名、ログイン ID、パスワードのハッシュ値、通知先メールアドレス、月額利用料金の合計)。外部への持ち出しの痕跡はなし |
| 他のゾーン・リージョン | 不正アクセスは確認されていない。予防措置として管理コンソールを停止 |
| 侵入経路・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
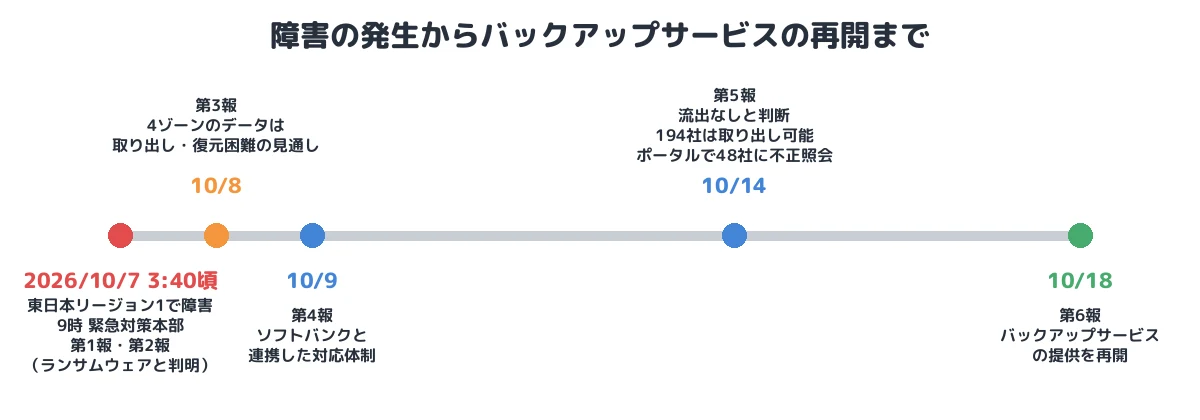
| 2026年10月7日 3時40分頃 | 東日本リージョン1で障害が発生 |
| 10月7日 9時 | 緊急対策本部を設置(親会社ソフトバンクと連携) |
| 10月7日 | 第1報(不正アクセスによる障害)、第2報(ランサムウェア攻撃と判明、495の企業・自治体に影響)。東日本リージョン1をネットワークから遮断してシステムを停止。他リージョンの管理コンソールも停止 |
| 10月8日 | 第3報。対象を4ゾーンと明示。データの取り出し・復元は困難の見通し。監督省庁と警視庁に報告 |
| 10月9日 | 第4報。ソフトバンクと連携した対応体制 |
| 10月14日 | 第5報。仮想サーバー内のデータの流出はなかったと判断。スナップショット利用の194社はデータを取り出し可能。管理ポータルで48社の登録情報に不正な照会 |
| 10月18日 | 第6報。「IDCF クラウド バックアップ」の提供を再開(スナップショット機能は停止を継続) |
① 初期侵入:経路は非公表
IDC フロンティアは、外部のセキュリティ専門企業と連携して、IDCF クラウド(東日本・西日本リージョン)を構成するネットワーク、サーバー、ストレージなどを調査しています。第5報の調査内容には、侵入経路、アクセスログ・認証ログ・操作ログ、攻撃者が設置したファイルと実行した処理が挙げられていますが、侵入経路やランサムウェアの種類は公表されていません。
障害が個々の利用者の仮想サーバー単位ではなく、ゾーン単位 で一斉に起きたこと、同社が「お客さまが外部からアクセス可能な管理コンソール」を全リージョンで止めたことから、攻撃が利用者の仮想サーバーではなく、仮想化基盤やストレージなど クラウド事業者側の共通の基盤 に及んだとみられます(推定)。どの層が暗号化されたかは公表されていません(T1486)。
② 影響:495の企業・自治体が同時に停止
4ゾーンの仮想サーバーが止まり、再起動もできなくなったことで、そこで動いていた495の企業・自治体のシステムが同時に止まりました。宅配すしの「銀のさら」などを運営するライドオンエクスプレス HD は、同じ10月7日早朝に公式サイト・アプリが利用する外部サーバーの障害と、その運営会社がランサムウェア攻撃を受けたとの報告を公表しています。運営会社名は公表されていませんが、報道は同時期の IDCF クラウドの障害を伝えています。
同社は、対象の4ゾーンの利用者には 別の環境での再構築 を案内し、管理コンソールが止まっている間は、利用者の要望に応じて仮想サーバーの起動や停止を代行しました。
③ データの復旧:利用者のバックアップと、スナップショット
第3報で同社は、4ゾーンのデータは取り出しや復元が困難で、「データの復元はお客さま自身が保持しているバックアップデータからのみ可能」と説明しました。クラウドの責任共有モデルでは、仮想サーバー内のデータのバックアップは利用者の責任とされることが多く、同じクラウドの中にしかバックアップがない場合、基盤ごと被害を受けると戻せません。
その後、10月14日の第5報では、外部の専門企業とともにバックアップデータの安全性を確認できたとして、IDCF クラウドの スナップショット機能(仮想サーバーのディスクの状態をある時点で保存する機能)を使っていた 194社 は、バックアップデータを取り出せることを公表しました。495社のうち残りの約6割は、同社のサービス内のバックアップを持っていなかったことになります。
④ 流出の調査:仮想サーバーは流出なし、ポータルで不正照会
第5報で同社は、4ゾーンの仮想サーバー内のデータが照会されたり外部へ持ち出されたりした痕跡は確認されず、外部へのデータの流出はなかったと判断したとしています。一方、利用者が仮想サーバーの起動や請求情報の確認に使う「IDCF クラウドポータル」では、48社の登録情報に不正な照会 が行われていました(T1213)。照会された情報には、企業名、ポータルのログイン ID、パスワードのハッシュ値、通知先のメールアドレス、月額利用料金の合計が含まれます。外部への持ち出しの痕跡は確認されていません。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 侵入経路は調査中・非公表 |
| 収集 | T1213 Data from Information Repositories | IDCF クラウドポータルで48社の登録情報を不正に照会(持ち出しの痕跡なし) |
| 影響 | T1486 Data Encrypted for Impact | 東日本リージョン1の4ゾーンで仮想サーバーが停止・再起動不可。データの取り出し・復元が困難に |
本事件を未然に防ぐために必要な予防策
クラウド事業者側
- 管理基盤の分離と多要素認証:仮想化基盤、ストレージ、運用ツールの管理系を、利用者向けの環境や社内のネットワークから分離し、管理者のアクセスに多要素認証と接続元の制限を設けます。
- 基盤のバックアップの隔離:スナップショットやバックアップを、本番の管理者権限では削除・暗号化できない場所(別アカウント、イミュータブルストレージ)に置きます。本件では、スナップショットのデータが安全と確認できたことで194社が救われました。
- 障害範囲の局所化:1つのゾーンや管理系の侵害が、多数の利用者に同時に波及しないよう、ゾーン間・リージョン間の権限と管理系を分けます。
クラウドの利用者側
- 別の環境へのバックアップ:同じクラウドのスナップショットに加え、別の事業者やオンプレミスなど、事業者の被害の影響を受けない場所にバックアップを持ちます。
- 再構築の手順:別の環境で一から再構築できるよう、構成をコード化し、復旧の手順と目標時間を決めて試しておきます。
- 責任範囲の確認:利用するクラウドサービスで、データの保全がどこまで事業者の責任で、どこから利用者の責任かを契約と仕様で確認します。
まとめ
IDCF クラウドの事件は、クラウド事業者の基盤がランサムウェア攻撃を受け、1つのリージョンの4ゾーンで495の企業・自治体のシステムが同時に止まった事例です。同社は当初、データの取り出しは困難で、復元は利用者自身のバックアップからのみ可能と説明しましたが、その後、スナップショット機能を使っていた194社はデータを取り出せることが確認されました。クラウドに置いたシステムでも、事業者の被害に備えて、事業者の外にバックアップと再構築の手段を持つことが、利用者にとって最後の備えになります。
■ メモ
本記事は、IDC フロンティアの公表(2026年10月7日〜18日の第1報〜第6報)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、ランサムウェアの種類、暗号化された基盤の範囲、攻撃者は公表されていません。攻撃がクラウド基盤の共通部分に及んだとの見方は、ゾーン単位の被害と管理コンソールの停止から推定したものです。
参考資料
- IDC フロンティア「当社サービスの一部システムに対する不正アクセスについて」(2026年10月7日)
- IDC フロンティア「【第2報】当社サービスの一部システムに対する不正アクセスについて」(2026年10月7日)
- IDC フロンティア「【第3報】当社サービスの一部システムへの不正アクセスによる障害について」(2026年10月8日)
- IDC フロンティア「【第4報】不正アクセスによる障害への対応体制について」(2026年10月9日)
- IDC フロンティア「【第5報】不正アクセスによる障害に関する調査の進捗について」(2026年10月14日)
- IDC フロンティア「【第6報】バックアップサービスの提供再開について」(2026年10月18日)
- Impress Watch「IDCFクラウドの障害は「ランサムウェア攻撃」が原因 495の企業・自治体に影響」
- ほかの事件の解説:「銀のさら」「釜寅」「すし上等」外部サーバーのランサムウェア被害
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








