2026年10月13日、宅配すしの「銀のさら」、釜めしの「釜寅」、「すし上等」を展開する ライドオンエクスプレスホールディングス は、公式サイト・公式アプリの登録情報を保管していた 外部サーバーがサイバー攻撃を受け、個人情報 最大約650万件 が漏えいした可能性があると公表しました(第3報)。
10月7日早朝、公式サイト・アプリが利用するサーバーに接続できなくなり、サーバーの運営会社からランサムウェア攻撃を受けたとの報告 がありました。さらに運営会社からは、同社が保管を委託していたデータの 取り出しや復元が困難 との報告も受けました。公式サイト・アプリからの注文は停止し、13日時点で再開の見通しは立っていません。運営会社の社名は公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 攻撃を受けたのは:公式サイト・公式アプリの登録者情報を保管していた外部サーバーの運営会社(社名は非公表)。運営会社がランサムウェア攻撃を受けた
- 経緯:10月5日以降、同社が利用するサーバーへの不正アクセスを検知して調査。7日早朝にサーバー障害、運営会社の報告を受けてシステムを停止
- データ:保管を委託していたデータは取り出し・復元が困難
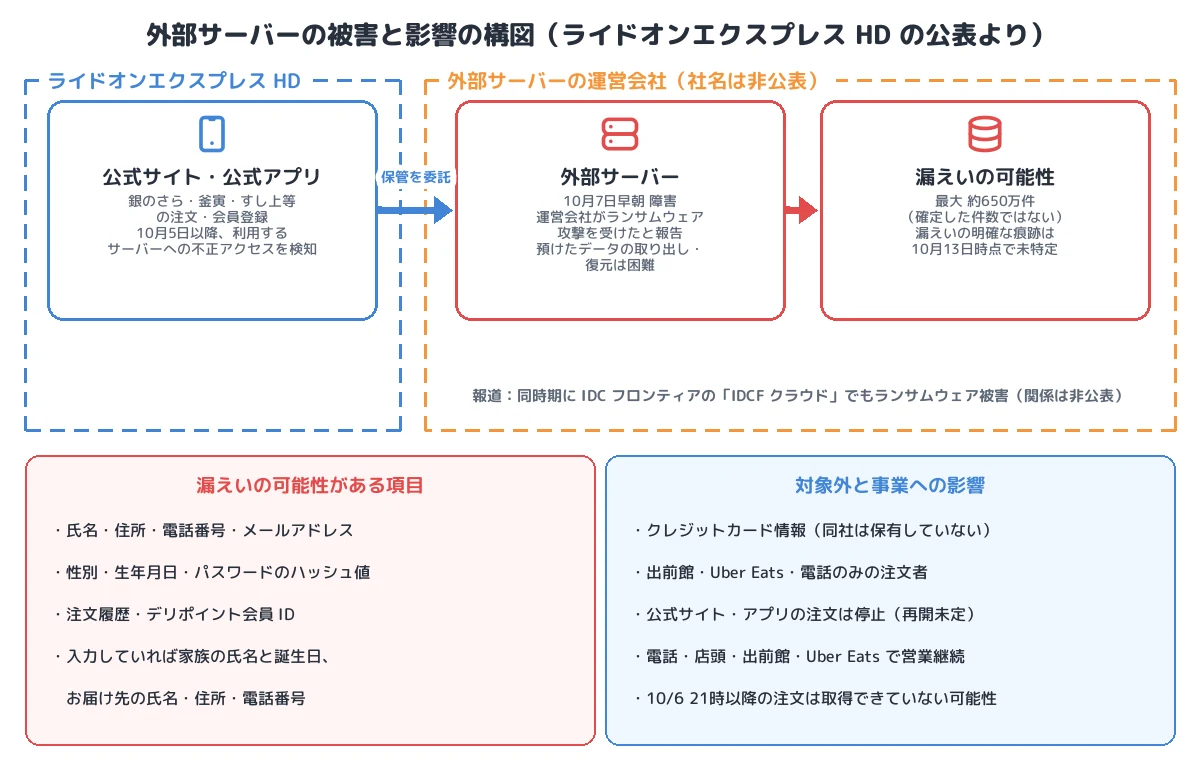
- 漏えいの可能性:最大約650万件(確定件数ではない)。氏名、住所、電話番号、メールアドレス、性別、生年月日、パスワードのハッシュ値、注文履歴、デリポイント会員 ID。家族やお届け先の情報も含みうる
- 事業への影響:公式サイト・アプリからの注文を停止。10月6日21時以降の注文は取得できていない可能性。電話・店頭・出前館・Uber Eats で営業継続
- 分類:委託先(ホスティング事業者)のランサムウェア被害による、データの喪失と漏えいの可能性(サプライチェーンのリスク)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ライドオンエクスプレスホールディングス(銀のさら、釜寅、すし上等など) |
| 攻撃を受けた先 | 公式サイト・公式アプリの登録者情報を保管していた外部サーバーの運営会社(社名は非公表) |
| 攻撃の種類 | ランサムウェア(運営会社の発表・報告による) |
| 不正アクセスの検知 | 2026年10月5日以降(同社が利用するサーバーへの第三者による不正アクセス) |
| 障害の発生 | 10月7日早朝 |
| データ | 保管を委託していたデータは取り出し・復元が困難 |
| 漏えいの可能性 | 最大約650万件(確定件数ではない。10月13日時点で漏えいの明確な痕跡は特定できていない) |
| 項目 | 氏名、住所、電話番号、メールアドレス、性別、生年月日、パスワードのハッシュ値、注文履歴、デリポイント会員 ID(家族の氏名・誕生日、お届け先の氏名・住所・電話番号を含む場合あり) |
| 対象外 | クレジットカード情報(同社は保有していない)、出前館・Uber Eats・電話のみの注文者 |
| 事業への影響 | 公式サイト・公式アプリからの注文を停止(10月13日時点で再開の見通しなし) |
| 報告 | 個人情報保護委員会、管轄警察署 |
事件の時系列
| 日付 | 出来事 |
|---|---|
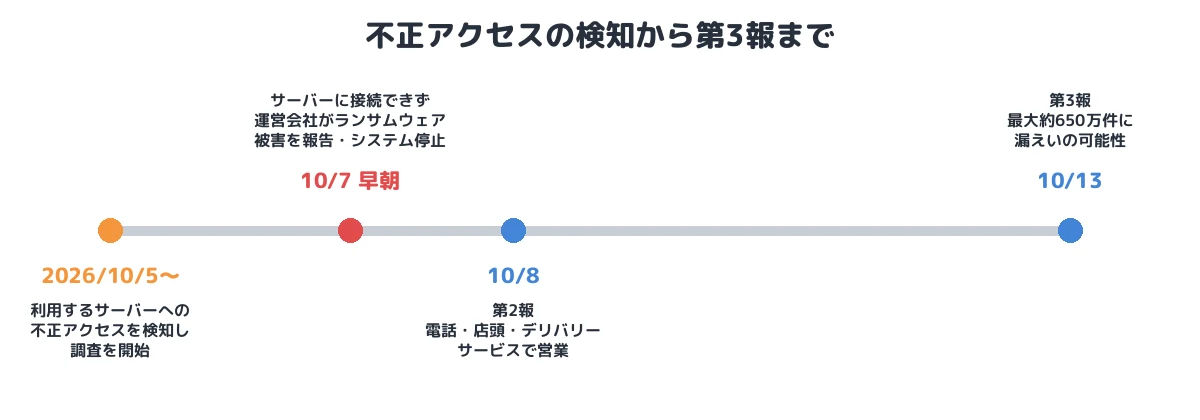
| 2026年10月5日以降 | 同社が利用するサーバーへの第三者による不正アクセスを検知し、攻撃経路や被害の有無の調査を開始 |
| 10月6日21時 | この時刻までの注文は同社で保管(以降の注文は取得できていない可能性) |
| 10月7日早朝 | サーバーに接続できない状態に。運営会社がランサムウェア攻撃を受けたと発表・報告し、同社はシステムを停止。緊急対応チームを設置。第1報(公式サイト・アプリの停止) |
| 10月8日 | 第2報。障害は外部サーバーの運営会社に起因と説明。電話・店頭・出前館・Uber Eats で注文を受付 |
| 10月13日 | 第3報。最大約650万件に漏えいの可能性を公表 |
① 攻撃を受けたのは外部サーバーの運営会社
ランサムウェア攻撃を受けたのは、ライドオンエクスプレス HD 自身ではなく、公式サイト・公式アプリの登録者情報を保管していた 外部サーバーの運営会社 です。同社は第2報で「本障害は同運営会社に起因するものと考えております」と説明しています。運営会社への侵入経路、ランサムウェアの種類、攻撃者は公表されていません(T1486、運営会社側)。
運営会社名は公表されていません。報道(ITmedia NEWS)は、同じ時期に IDC フロンティアの「IDCF クラウド」でランサムウェア攻撃による障害が発生し、10月7日午前3時40分ごろから東日本リージョン1の一部で仮想サーバーが停止したこと、IDC フロンティアも対象ゾーンのデータの取り出しや復元が困難との見通しを示していることを伝えていますが、両者の関係は公表されていません。
なお、同社は第3報で「2026年10月5日以降、当社が利用するサーバーへの第三者による不正アクセスを検知した」としています。この不正アクセスと7日のランサムウェア被害の関係は説明されていません。
② データの喪失:取り出しも復元もできない
運営会社からは、同社が保管を委託していたデータについて「取り出しや復元が困難」との報告がありました。公式サイト・アプリの登録者情報や、10月6日21時以降の注文情報を、同社の手元で取り戻せない状態です。委託先の環境が暗号化されると、委託元は自分のデータであっても復旧の手段を持たないことになります。
③ 漏えいの可能性:最大約650万件
同社は10月13日、「現時点では個人情報漏えいの明確な痕跡ならびに漏えいの事実および範囲を特定するには至っておりません」としたうえで、対象となる可能性のある利用者への案内と公表を決めました。最大約650万件は、漏えいした可能性のある総件数で、確定した件数ではありません。ランサムウェア攻撃では、暗号化の前にデータを持ち出して公開をちらつかせる二重恐喝が一般的なため、データを確認できない状況では漏えいの可能性を前提に対応せざるをえません(持ち出しの有無は未確認)。
対象には、氏名や住所に加えて、注文履歴 や、登録内容によっては 家族の氏名と誕生日、お届け先の氏名・住所・電話番号 も含まれます。会員本人以外の情報も対象になる点が、宅配サービスの特徴です。
④ 事業への影響:注文経路の分散
公式サイト・アプリからの注文は止まりましたが、同社は10月8日以降、電話、店頭のテイクアウト、出前館、Uber Eats で注文を受け付けました。注文経路が複数あったことで、営業そのものは続けられました。ただし、10月6日21時以降に公式サイト・アプリで注文した利用者は、注文が店舗に届いていない可能性があり、店舗への確認を求められました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 外部サーバーの運営会社への侵入経路は非公表。ライドオン側は10月5日以降、利用するサーバーへの不正アクセスを検知 |
| 影響 | T1486 Data Encrypted for Impact | 運営会社がランサムウェア攻撃を受け、10月7日早朝にサーバー障害。保管データの取り出し・復元は困難 |
| 持ち出し | (未確認) | 最大約650万件に漏えいの可能性(明確な痕跡は特定できていない) |
本事件を未然に防ぐために必要な予防策
- 委託先とは別の場所にバックアップを持つ:ホスティング事業者やクラウドに置いたデータも、委託元が管理する別の環境(別事業者、別アカウント、オフライン)にバックアップを取り、事業者の被害で一緒に失われないようにします。
- 委託先のセキュリティの確認:ホスティング事業者のランサムウェア対策(管理基盤の分離、バックアップの隔離、多要素認証)を契約時と定期的に確認し、インシデント時の報告と協力の義務を契約に盛り込みます。
- 復旧の目標と手順:公式サイト・アプリを別の環境で再構築するまでの目標時間を決め、その手順とデータの戻し方を試しておきます。
- 保持するデータの最小化:家族の誕生日やお届け先など、利便性のために保存している情報は、保存期間と必要性を見直します。
- 販売経路の多重化:本件では電話・店頭・デリバリーサービスで営業を続けられました。自社のシステムが止まったときの代替経路を準備しておきます。
まとめ
銀のさら・釜寅・すし上等の事件は、自社ではなく、データを預けていた外部サーバーの運営会社がランサムウェア攻撃を受け、公式サイト・アプリが止まり、預けたデータの復元も難しくなった事例です。漏えいの明確な痕跡は特定されていませんが、最大約650万件に漏えいの可能性があるとして公表されました。委託先にデータを預ける場合も、委託元が自分で復旧できるバックアップと手順を持つことが、事業の継続を左右します。
■ メモ
本記事は、ライドオンエクスプレスホールディングスの公表(2026年10月7日、8日、13日)と報道をもとに、公表された範囲の事実を整理したものです。外部サーバーの運営会社名、侵入経路、ランサムウェアの種類、攻撃者は公表されていません。IDC フロンティアの障害との関係は公表されておらず、報道が同時期の事案として伝えたものです。
参考資料
- ライドオンエクスプレスホールディングス「サイバー攻撃による個人情報漏えいの可能性に関するお詫びとお知らせ 『銀のさら・釜寅・すし上等』公式サイト・公式アプリ停止のお知らせとお詫び(第3報)」(2026年10月13日)
- ライドオンエクスプレスホールディングス「『銀のさら・釜寅・すし上等』公式サイト・公式アプリ停止のお知らせとお詫び(第2報)」(2026年10月8日)
- ライドオンエクスプレスホールディングス「『銀のさら・釜寅・すし上等』公式サイト・公式アプリ停止のお知らせとお詫び」(2026年10月7日)
- ITmedia NEWS「「銀のさら」など、最大650万件の個人情報漏えいの恐れ アプリ注文も停止中 委託先サーバがランサム被害に」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。