2026年9月11日、デジタル庁 は、府省庁が共通で使う業務環境「ガバメントソリューションサービス(GSS)」が外部から不正アクセスを受け、個人情報を含むファイルの一部が外部に漏えいした可能性があると公表しました。対象は GSS を利用する機関の職員や、業務に携わった事業者などの 約24.6万件 で、一般の国民の個人情報は含まれていません。
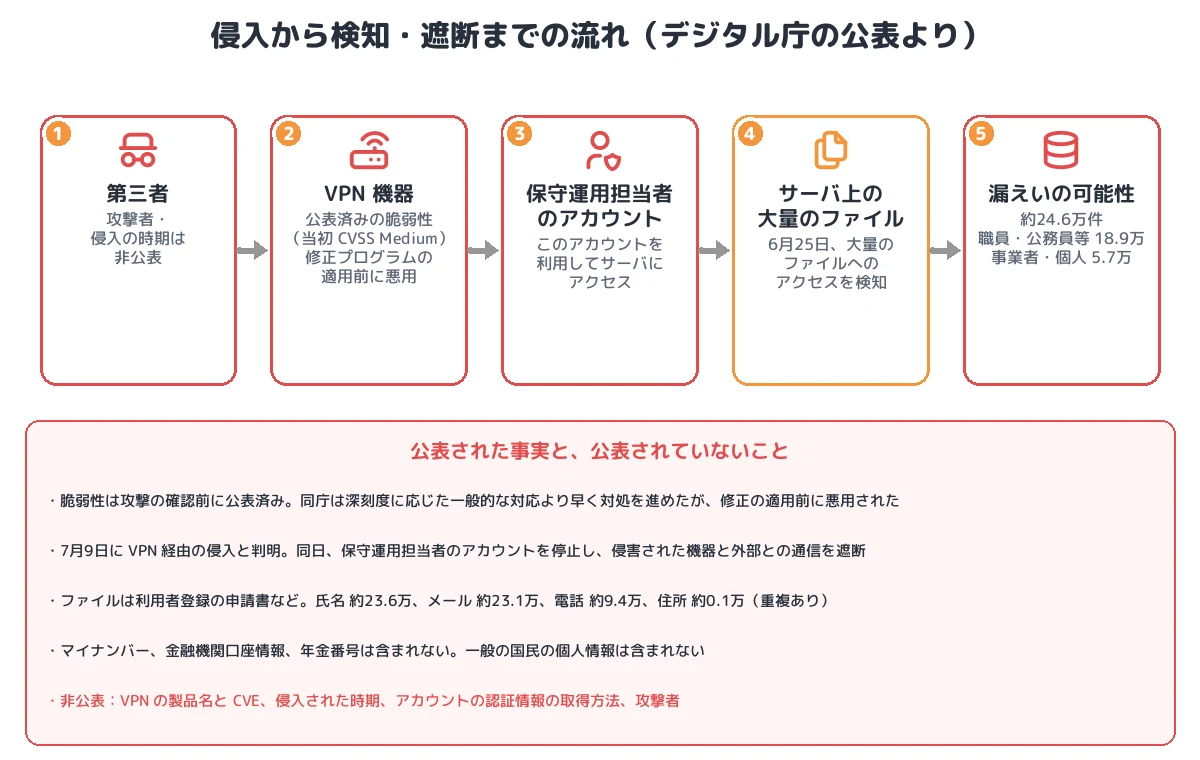
同庁は6月25日、保守運用担当者のアカウントを利用してサーバ上の大量のファイルにアクセス が行われたことを検知しました。7月9日には、第三者が ネットワーク接続機器(VPN)の脆弱性 を利用して侵入していたことが判明しました。この脆弱性は攻撃の前に公表されていたもので、当初の評価は CVSS で Medium。同庁は深刻度に応じた一般的な対応より早く対処を進めていましたが、修正プログラムの適用前に悪用 されました。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:VPN 機器の脆弱性(攻撃前に公表済み、当初 CVSS Medium)を、修正の適用前に悪用。製品名・CVE は「セキュリティ確保に支障」として非公表
- 内部での活動:保守運用担当者のアカウントを利用して、サーバ上の大量のファイルにアクセス
- 検知:6月25日、大量のファイルアクセスを検知。7月9日に VPN からの侵入と判明し、アカウントを停止、侵害された機器と外部との通信を遮断
- 漏えいの可能性:約24.6万件(職員・公務員等 約18.9万件、事業者・個人 約5.7万件)。利用者登録の申請書などに書かれた氏名、メールアドレス、電話番号、住所
- 含まれない情報:マイナンバー、金融機関口座情報、年金番号。一般の国民の個人情報
- 分類:境界の VPN 機器の既知脆弱性の悪用と、正規の運用アカウントを使った内部探索・収集
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | デジタル庁 |
| 対象システム | ガバメントソリューションサービス(GSS、府省庁の共通業務環境) |
| 侵入経路 | ネットワーク接続機器(VPN)の脆弱性 |
| 脆弱性 | 攻撃前に公表済み、当初の評価は CVSS Medium。製品名・CVE は非公表 |
| 内部での活動 | 保守運用担当者のアカウントを利用して、サーバ上の大量のファイルにアクセス |
| 検知 | 2026年6月25日(大量のファイルアクセス) |
| 侵入経路の判明・遮断 | 7月9日 |
| 個人情報保護委員会への報告 | 7月15日 |
| 公表 | 9月11日(Q&A は9月12日更新) |
| 漏えいの可能性 | 約24.6万件(職員・公務員等 約18.9万件、事業者・個人 約5.7万件) |
| 主な項目(重複あり) | 氏名 約23.6万件、メールアドレス 約23.1万件、電話番号 約9.4万件、住所 約0.1万件 |
| 含まれない情報 | マイナンバー、金融機関口座情報、年金番号、一般の国民の個人情報 |
| 業務への影響 | GSS を利用する政府の業務への支障はなし |
| 攻撃者・侵入の時期 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 時期は非公表 | VPN 機器の脆弱性が公表される。デジタル庁は一般的な対応より早く対処を進める |
| 時期は非公表 | 修正プログラムの適用前に、第三者が脆弱性を利用して侵入 |
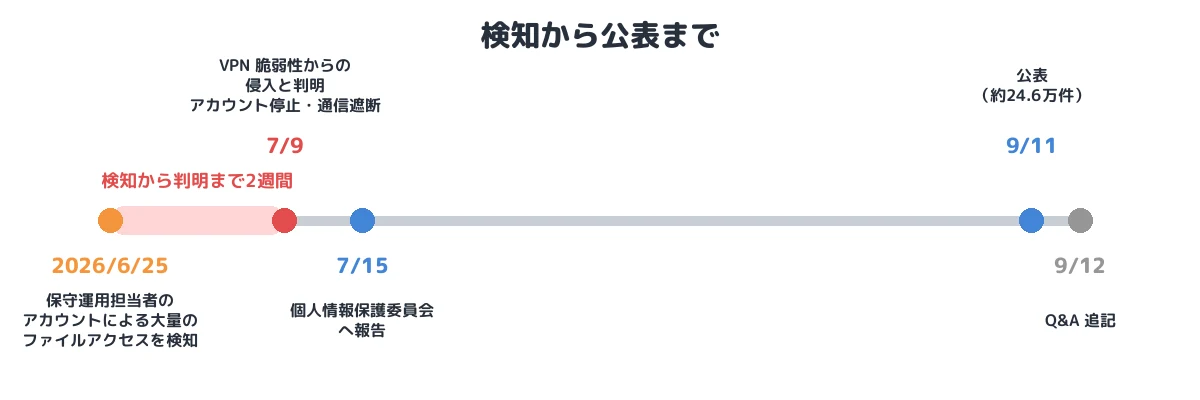
| 2026年6月25日 | 保守運用担当者のアカウントによる、サーバ上の大量のファイルへのアクセスを検知し、調査を開始 |
| 7月9日 | VPN の脆弱性を利用した侵入と判明。アカウントを停止し、侵害された機器と外部との通信を遮断 |
| 7月15日 | 個人情報保護委員会に報告 |
| 9月11日 | 公表 |
| 9月12日 | Q&A を更新 |
① 初期侵入:修正前の VPN 機器の脆弱性
第三者は、GSS のネットワーク接続機器(VPN)の脆弱性を利用して侵入しました(T1190、T1133)。VPN 機器は GSS のシステムの一部として、デジタル庁が管理していたものです。
悪用された脆弱性は、攻撃が確認される前に公表されていました。公表時の評価は CVSS で Medium でした。同庁は「公表された際の脆弱性の深刻度評価に応じた一般的対応よりも早く対処を進めた」ものの、修正プログラムの適用前に悪用されたと説明しています。製品名、CVE 番号、脆弱性の内容(認証回避か、情報漏えいか、コード実行か)は「今後のセキュリティ確保に支障を及ぼすおそれがある」として公表されていません。
CVSS の基本値は、脆弱性そのものの性質を評価したもので、実際に攻撃に使われているかどうかや、その機器が組織の中でどれだけ重要な位置にあるかは反映しません。インターネットに直接さらされる VPN 機器は、Medium の脆弱性でも、ほかの弱点と組み合わせて侵入の足がかりにされることがあります。同庁は再発防止として「政府情報システムの重要性を考慮し、実質的なリスクに基づいて、一層迅速かつ先行的な対応」を行うとしています。
② 内部での活動:保守運用担当者のアカウント
侵入した第三者は、保守運用担当者のアカウント を利用して、サーバ上の大量のファイルにアクセスしました(T1078、T1039)。このアカウントの認証情報を、VPN の脆弱性から取得したのか、別の方法で取得したのかは公表されていません。同庁は、関係アカウントの認証情報を変更したとしています。
GSS はゼロトラストアーキテクチャを採用していましたが、同庁は「結果として不正アクセス及び情報漏えいの可能性が生じたことを重く受け止めております」としています。外部から保守作業を行うための経路と、広い範囲のファイルにアクセスできる運用アカウントの組み合わせは、境界の機器が破られたときの影響を大きくします。
③ 検知:大量のファイルアクセス
同庁が異常に気づいたのは、6月25日に 保守運用担当者のアカウントによる大量のファイルへのアクセス を検知したときでした。侵入の経路が VPN の脆弱性だと判明したのは2週間後の7月9日で、同日にアカウントの停止と、侵害された機器と外部との通信の遮断を行いました。侵入がいつ始まったかは公表されていません。
公表は9月11日で、検知から約2か月半後でした。同庁は、検知の段階では不正アクセスの有無や影響範囲がわからず、侵入経路の分析、漏えいした可能性のある情報の特定、対象者の確認に相当の時間を要したと説明しています。
④ 漏えいの可能性:利用者登録の申請書
漏えいした可能性のあるファイルは、GSS の利用者登録などの申請書で、氏名、業務に使う電話番号、勤務先の住所などが書かれていました。同庁によれば、電話番号や住所の多くは個人のものではなく、庁舎の所在地や公務用の連絡先です。対象には、GSS を利用する機関の業務に携わった企業の従業員や個人事業主、Web 会議の参加者の氏名なども含まれます。「不正アクセスの痕跡が確認された情報」を対象としているため、「漏えいした可能性」という表現になっています(T1005)。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application/T1133 External Remote Services | VPN 機器の公表済みの脆弱性(当初 CVSS Medium)を、修正の適用前に悪用 |
| 認証情報の悪用 | T1078 Valid Accounts | 保守運用担当者のアカウントを利用(取得方法は非公表) |
| 収集 | T1039/T1005 | サーバ上の大量のファイルにアクセス |
| 持ち出し | (非公表) | 約24.6万件の個人情報を含むファイルが外部に漏えいした可能性 |
本事件を未然に防ぐために必要な予防策
- 実際のリスクに基づく修正の優先順位:CVSS の基本値だけでなく、CISA の KEV カタログや EPSS などの悪用状況、機器がインターネットに直接さらされているかを加味して優先順位を決めます。境界の VPN 機器の脆弱性は、深刻度にかかわらず最優先で扱います。
- 修正までの暫定対策:修正を適用できるまでの間は、ベンダーの回避策の適用、管理インターフェースの公開停止、接続元の制限などで攻撃面を減らします。
- 保守用リモートアクセスの見直し:常時接続の VPN をやめ、必要なときだけ許可する接続(ジャストインタイム)や、多要素認証つきの踏み台経由に限定します。同庁も「外部からの接続方法の改善」を挙げています。
- 運用アカウントの権限の最小化:保守運用担当者のアカウントが、業務上必要のない大量のファイルを読めないようにし、特権の利用を記録・監視します。
- 大量アクセスの検知と初動の短縮:本件は大量のファイルアクセスの検知が端緒でした。検知から侵入経路の特定まで2週間かかっているため、VPN 機器のログの保全と調査手順を事前に整えておきます。
まとめ
デジタル庁 GSS の事件は、攻撃前に公表されていた VPN 機器の脆弱性が、修正の適用前に悪用された事例です。当初の深刻度は Medium で、同庁は通常より早く対処を進めていましたが、間に合いませんでした。侵入後は保守運用担当者のアカウントでサーバ上の大量のファイルにアクセスされ、約24.6万件の個人情報に漏えいの可能性が生じました。インターネットに面した境界の機器では、深刻度の数値だけでなく、悪用の状況と機器の重要性を踏まえて修正の順番を決め、修正までの暫定対策と、侵入されたときの権限の制限を組み合わせる必要があります。
■ メモ
本記事は、デジタル庁の公表(2026年9月11日)と Q&A(9月12日更新)をもとに、公表された範囲の事実を整理したものです。VPN 機器の製品名と CVE、脆弱性の内容、侵入の時期、保守運用担当者のアカウントの認証情報の取得方法、攻撃者は公表されていません。
参考資料
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(2026年9月11日)
- デジタル庁「「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」に関するQ&A」(2026年9月12日更新)
- ITmedia ビジネスオンライン「政府システムに不正アクセス、個人情報24.6万件漏えいか 原因は「既知のVPN脆弱性」 なぜ防げなかった?」
- CISA「Known Exploited Vulnerabilities Catalog」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








