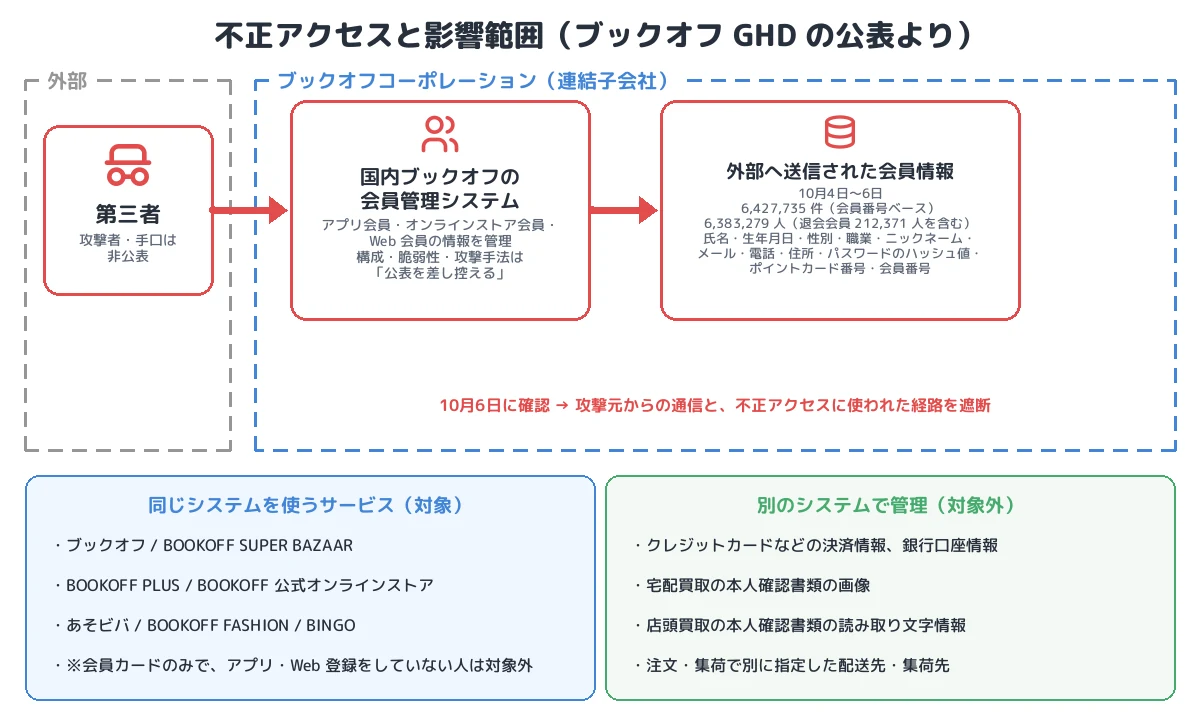
2026年10月9日、ブックオフグループホールディングス は、連結子会社 ブックオフコーポレーション が提供する国内ブックオフの 会員管理システム に第三者が不正アクセスし、会員情報が外部に漏えいしたと公表しました。10月13日の第2報によると、2026年10月4日から6日にかけて 会員情報が外部から取得され、外部への送信がシステムの記録で確認された会員データは 642万7,735件(会員番号ベース)、対象者は 638万3,279人 です。
漏えいした情報には、氏名、生年月日、住所、電話番号、メールアドレスに加えて パスワードのハッシュ値 が含まれます。同社は「具体的なシステム構成、脆弱性、攻撃手法の詳細については、今後の不正アクセスを誘発するおそれがあるため、公表を差し控えます」としています。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象システム:ブックオフコーポレーションの国内ブックオフ会員管理システム(アプリ会員・オンラインストア会員・Web 会員)
- 期間:2026年10月4日〜6日に会員情報が外部から取得された。10月6日に不正アクセスを確認し、攻撃元からの通信と不正アクセスに使われた経路を遮断
- 漏えい:642万7,735件(会員番号ベース)、638万3,279人(退会会員 21万2,371人を含む)。氏名、生年月日、性別、職業、ニックネーム、メールアドレス、電話番号、住所、パスワードのハッシュ値、ポイントカード番号、会員番号
- 対象外:決済情報・銀行口座情報(このシステムで管理していない)、宅配買取の本人確認書類の画像(別システム)
- 原因:システム構成・脆弱性・攻撃手法は「公表を差し控える」
- 分類:会員データベースからの大量の情報窃取。ハッシュ値の漏えいにより、パスワードの解析とパスワードリスト攻撃への二次利用のリスク
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ブックオフコーポレーション(ブックオフグループホールディングスの連結子会社) |
| 対象システム | 国内ブックオフの会員管理システム |
| 対象サービス | ブックオフ、BOOKOFF SUPER BAZAAR、BOOKOFF PLUS、BOOKOFF 公式オンラインストア、あそビバ、BOOKOFF FASHION、BINGO |
| 取得された期間 | 2026年10月4日〜6日 |
| 確認 | 10月6日 |
| 漏えい件数 | 642万7,735件(会員番号ベース)、638万3,279人(有効会員 617万908人、退会会員 21万2,371人) |
| 漏えいした情報 | 氏名、生年月日、性別、職業、ニックネーム、メールアドレス、電話番号、郵便番号・住所、パスワードのハッシュ値、ポイントカード番号、会員番号 |
| 含まれない情報 | クレジットカードなどの決済情報、銀行口座情報、本人確認書類の画像と読み取り文字情報、別に指定した配送先・集荷先 |
| 不正利用 | 外部への公開、ポイントの不正利用、会員情報の書き換えは確認されていない |
| 原因・攻撃者 | 非公表(構成・脆弱性・攻撃手法は公表を差し控える) |
事件の時系列
| 日付 | 出来事 |
|---|---|
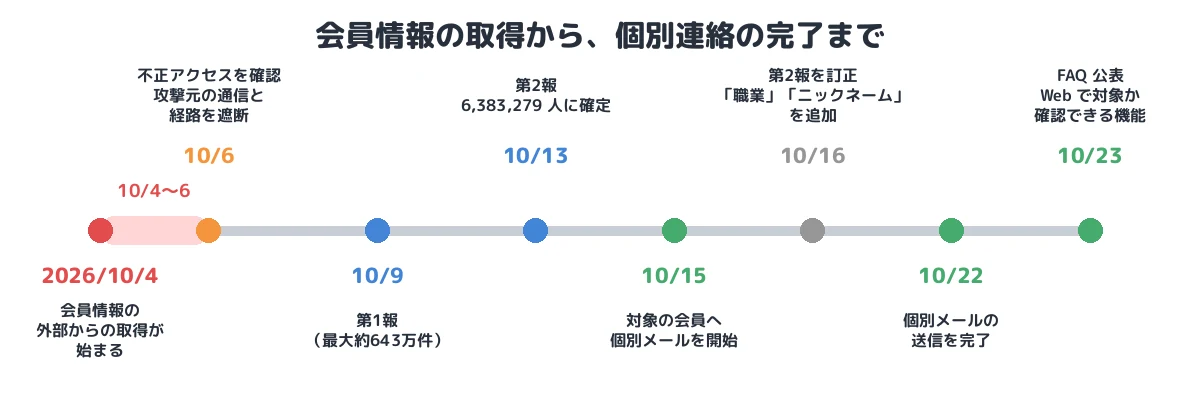
| 2026年10月4日〜6日 | 会員管理システムの会員情報が外部から取得される |
| 10月6日 | 不正アクセスを確認。攻撃元からの通信と、不正アクセスに使われた経路を遮断 |
| 10月9日 | 第1報(最大約643万件) |
| 10月13日 | 第2報。会員データ数と対象者数を確定 |
| 10月15日 | 対象の会員へ個別メールを開始 |
| 10月16日 | 第2報を訂正し、漏えい項目に「職業」「ニックネーム」を追加 |
| 10月22日 | 送信可能なメールアドレスへの個別メールを完了 |
| 10月23日 | FAQ を公表。会員サイトに、対象かどうかを確認できる機能を追加 |
① 初期アクセス:手口は公表されていない
不正アクセスの対象は、アプリ・オンラインストア・Web の会員情報を一元管理する会員管理システムです。同社は、攻撃元からの通信と「不正アクセスに利用された経路」を遮断し、アクセス制御と監視を強化したとしています。経路が Web アプリケーションの脆弱性か、管理用のアクセス経路か、認証情報の悪用かは公表されていません。同社は、システム構成、脆弱性、攻撃手法の詳細は、今後の不正アクセスを誘発するおそれがあるとして公表を控えています。
② 窃取:3日間で約643万件
会員情報の取得は10月4日から6日にかけて行われました。漏えいの件数は「会員情報が外部に送信されたことを システムの記録で確認した 会員番号の件数」で、推計ではなくログに基づく件数です(T1005 とみられる、持ち出しの方法は非公表)。
対象には、現在の会員だけでなく 退会した会員 21万2,371人 も含まれます。退会後も会員データが会員管理システムに残っていたことになります。また、同じメールアドレスで複数の会員データを登録している人がいるため、会員データ数(642万7,735件)と対象者数(638万3,279人)に差があります。
一方で、決済情報と銀行口座情報はこのシステムで管理しておらず、宅配買取の本人確認書類の画像も別のシステムで管理していたため、漏えいの対象になりませんでした。データの種類ごとにシステムを分けていたことが、被害の範囲を限定しました。
③ パスワードのハッシュ値:二次被害のリスク
漏えいした項目には パスワードのハッシュ値 が含まれます。同社は「そのままでは元のパスワードを読み取ることはできません」と説明していますが、使われたハッシュ方式(ソルトやストレッチングの有無を含む)は公表されていません。ハッシュ値を入手した攻撃者は、オフラインで辞書攻撃や総当たりを行い、推測しやすいパスワードから元に戻すことができます(T1110.002)。bcrypt や Argon2 のように計算コストの高い方式なら解析に時間がかかりますが、高速なハッシュ関数をソルトなしで使っていた場合は短時間で多くが解析されます。
解析されたパスワードとメールアドレスの組は、ほかのサービスへの パスワードリスト攻撃 に使われるおそれがあります(T1110.004)。同社は、対象の会員にパスワードの変更と、同じ・類似のパスワードを使っている他サービスでの変更を呼びかけています。
④ 対応:通知と確認機能
同社は10月15日から対象の会員に個別メールを送り、メールには パスワード変更画面へのリンクを載せない としています。漏えいに便乗したフィッシングを避けるためです。10月23日には、会員サイトにログインして自分が対象かを確認できる機能を追加しました。外部専門家と原因を調査し、グループの全システム・全環境の緊急総点検を進めています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 「不正アクセスに利用された経路」を遮断。手口は公表を差し控える |
| 収集 | T1005 Data from Local System(とみられる) | 10月4日〜6日、会員管理システムの会員情報を取得 |
| 持ち出し | (方法は非公表) | 外部への送信をシステムの記録で確認(642万7,735件) |
| その後に想定される悪用 | T1110.002/T1110.004 | パスワードのハッシュ値の解析と、他サービスへのパスワードリスト攻撃(不正利用は確認されていない) |
本事件を未然に防ぐために必要な予防策
- パスワードの保存方式:bcrypt、scrypt、Argon2 などのソルト付きで計算コストの高い方式で保存し、古い方式で保存しているものはログイン時に順次移行します。漏えいしたときに「ハッシュ方式」を説明できるようにしておくことも、利用者の判断を助けます。
- 退会会員のデータの削除:退会後に保持する理由のない個人データは、保存期間を決めて削除します。本件では約21万人の退会会員が対象になりました。
- データの種類ごとのシステム分離:決済情報や本人確認書類を別のシステムで管理していたことで、被害は会員の基本情報にとどまりました。重要度の高いデータは、引き続き分離して管理します。
- 大量の読み出しと外部送信の検知:会員データベースへの通常と異なる大量の参照や、外部への大量の送信を検知して止める仕組み(DB のアクセス監視、送信量の監視)を置きます。本件は3日間で約643万件が送信されました。
- パスワード以外の認証手段:会員サイトにパスキーや多要素認証を導入し、パスワードが解析されてもアカウントを乗っ取られにくくします。
まとめ
ブックオフの事件は、子会社が運営する会員管理システムから、3日間で約638万人分の会員情報とパスワードのハッシュ値が持ち出された事例です。侵入の手口は公表されていませんが、決済情報や本人確認書類を別のシステムで管理していたことで、被害は会員の基本情報に限定されました。一方で、退会した会員のデータも残っていたこと、ハッシュ方式が公表されていないことから、パスワードの再利用による二次被害には引き続き注意が必要です。
■ メモ
本記事は、ブックオフグループホールディングスの公表(2026年10月9日、13日、16日、23日)と報道をもとに、公表された範囲の事実を整理したものです。侵入の手口、脆弱性、攻撃者、パスワードのハッシュ方式は公表されていません。
参考資料
- ブックオフ公式オンラインストア「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)
- ブックオフ公式オンラインストア「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第 2 報)」(2026年10月13日)
- ブックオフ公式オンラインストア「(訂正)不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第 2 報) の一部訂正について」(2026年10月16日)
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいについて よくお寄せいただくご質問と回答」(2026年10月23日、PDF)
- ITmedia NEWS「ブックオフに不正アクセス、最大約643万件の個人情報流出 氏名、住所、ハッシュ化パスワードなど」
- ScanNetSecurity「ブックオフグループホールディングス子会社に不正アクセス、最大 約 643 万件の会員データが漏えい」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








