2026年10月9日、ディップ は、運営するアルバイト・パートの求人サイト「バイトル」と、正社員・契約社員の求人サイト「バイトルNEXT」が第三者から不正アクセスを受け、登録会員の メールアドレス最大388万5,771件 が漏えいしたと公表しました。原因は「システムの一部機能における 仕様の不備 を突いた、海外からの不正アクセス」と説明されています。
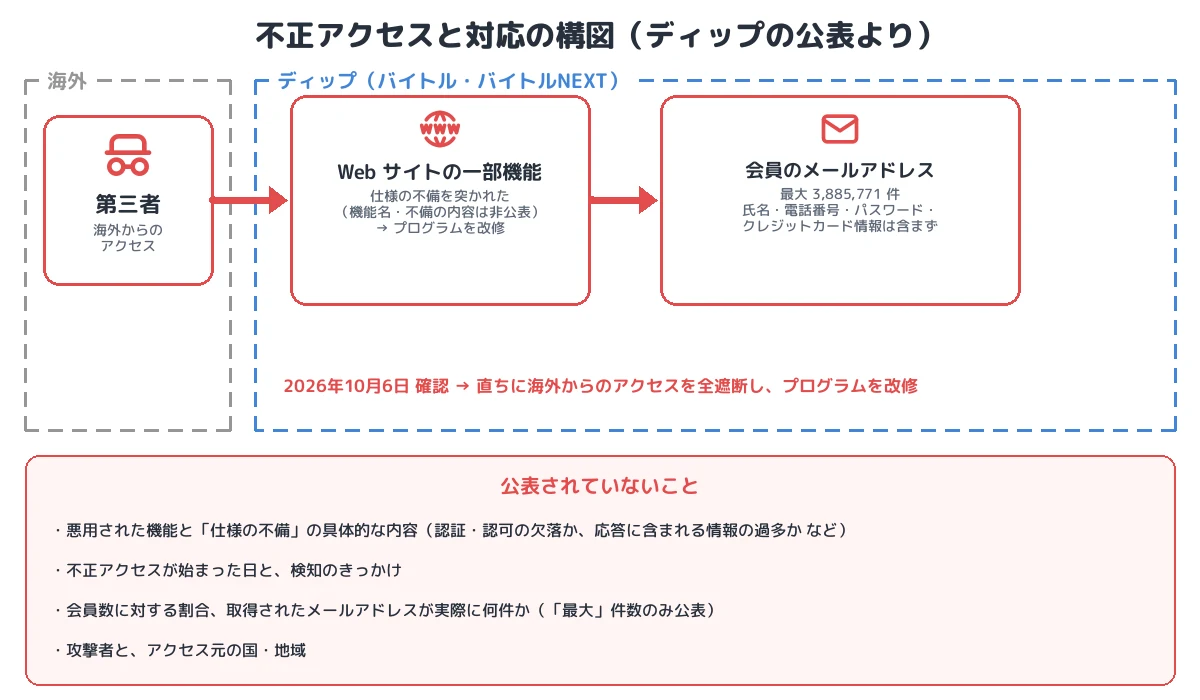
同社は10月6日に不正アクセスを確認し、ただちに 海外からのアクセスを全遮断 して プログラムを改修 しました。漏えいしたのはメールアドレスのみで、氏名、電話番号、パスワード、クレジットカード情報は含まれていません。どの機能のどんな不備が悪用されたかは公表されていないため、本記事では公表された事実を整理したうえで、「仕様の不備」でメールアドレスが大量に取得される一般的なパターンを参考として示します。
■ この記事のまとめ
- 初期アクセス:Web サイトの一部機能の「仕様の不備」を突いた、海外からの不正アクセス(機能名・不備の内容は非公表)
- 確認:2026年10月6日。不正アクセスの開始日と検知のきっかけは非公表
- 漏えい:会員のメールアドレス最大388万5,771件。氏名・電話番号・パスワード・クレジットカード情報は含まず。インターネット上への流出や不正利用は確認されていない
- 対応:海外からのアクセスを全遮断し、該当箇所のプログラムを改修。個人情報保護委員会と総務省関東総合通信局に報告、警察に相談
- 分類:公開 Web アプリケーションの設計上の不備(仕様の不備)の悪用によるデータ取得。手口の詳細は非公表
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ディップ |
| 対象サービス | 求人サイト「バイトル」「バイトルNEXT」 |
| 確認 | 2026年10月6日 |
| 原因(公表) | システムの一部機能における仕様の不備を突いた、海外からの不正アクセス |
| 漏えいした情報 | 会員のメールアドレス(最大388万5,771件) |
| 含まれない情報 | 氏名、電話番号、パスワード、クレジットカード情報など |
| 対応 | 海外からのアクセスの全遮断、プログラムの改修、監視体制の強化 |
| 報告 | 個人情報保護委員会、総務省関東総合通信局。警察に相談 |
| サービス | 継続して利用可能 |
| 攻撃者・手口の詳細 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2026年10月6日 | Web サイトの一部機能への不正アクセスを確認。海外からのアクセスを全遮断し、プログラムを改修。対象の会員にサイト上で通知 |
| 10月9日 | 公表(最大388万5,771件のメールアドレスが漏えい) |
| 以降 | 対象の会員へ順次メールなどで個別に案内 |
① 初期アクセス:一部機能の「仕様の不備」
ディップは原因を「システムの一部機能における仕様の不備」と説明しています。「仕様の不備」という表現は、実装の誤り(バグ)や既知の脆弱性ではなく、機能の設計そのものに、第三者による悪用を想定した制御が欠けていた ことを示しています(T1190)。どの機能か、認証が必要な機能だったか、どのような不備だったかは公表されていません。
② 収集:最大約389万件のメールアドレス
漏えいの可能性がある件数は最大388万5,771件で、取得された情報はメールアドレスに限られます。この件数と項目の組み合わせからは、1件ずつの手作業ではなく、機能を自動で繰り返し呼び出してメールアドレスを集めた ものとみられます(推定)。
一般に、Web アプリケーションの「仕様」によってメールアドレスが大量に取得されるのは、次のようなパターンです。
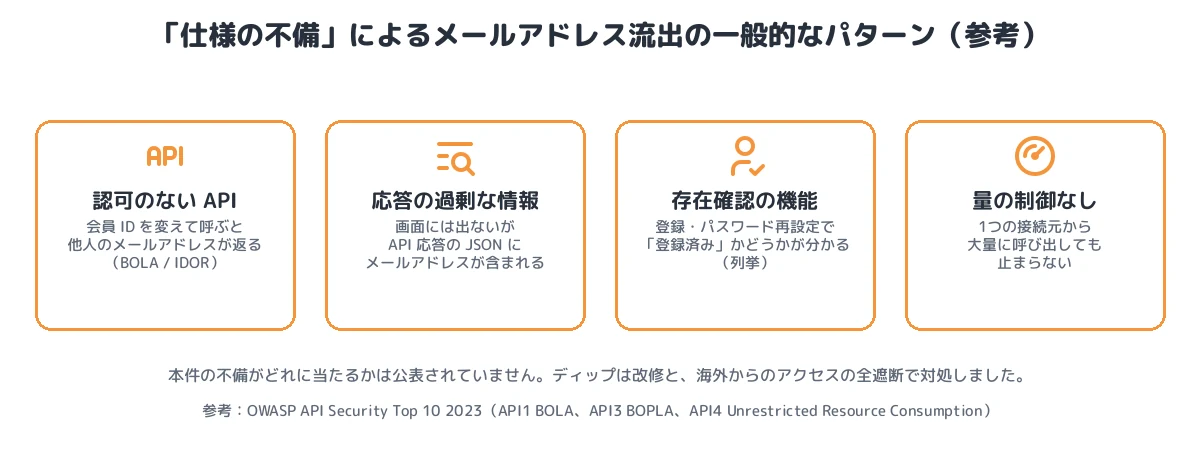
- オブジェクト単位の認可の欠落(OWASP API Security Top 10 の API1:2023 BOLA):会員 ID などの識別子を変えてリクエストすると、他人の情報が返る
- プロパティ単位の認可の欠落・過剰な応答(API3:2023 BOPLA):画面には表示しない項目まで、API の応答に含めて返している
- 存在確認による列挙:会員登録やパスワード再設定の応答の違いから、メールアドレスが登録済みかどうかが分かる
- 量の制御の欠如(API4:2023):1つの接続元から大量に呼び出しても制限されない
本件がどれに当たるかは公表されていません。いずれの場合も、1件ごとのリクエストは正規の機能の呼び出しと同じ形式になるため、シグネチャ型の WAF では止まりにくい点が共通しています。
③ 封じ込め:海外からのアクセスの全遮断
同社は不正アクセスを確認した後、海外からのアクセスを全遮断 し、該当箇所のプログラムを改修して、同様の手法でアクセスできないよう修正しました。国内向けのサービスで、海外からの利用がほとんどなければ、地域による遮断は被害の拡大を止める初動として有効です。ただし、攻撃者は国内のプロキシやクラウドを経由できるため、根本的な対策は機能そのものの改修です。
④ 二次被害:求人サイトの会員を狙うメール
漏えいしたのはメールアドレスだけですが、「バイトル」「バイトルNEXT」の会員、つまり 仕事を探している人のメールアドレス であることが分かる情報です。同社は、スパムメールやなりすましメールへの注意を呼びかけ、メールでパスワードやクレジットカード情報を尋ねることはないとしています。求人サイトを装ったフィッシングや、高額報酬をうたう勧誘メールの送り先として悪用されるおそれがあります(T1598、T1566)。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | Web サイトの一部機能の「仕様の不備」を、海外から突かれた |
| 収集 | (非公表) | 会員のメールアドレス最大388万5,771件を取得(自動化による大量取得とみられる) |
| その後に想定される悪用 | T1598/T1566 | スパム・なりすましメール(不正利用は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 設計段階での悪用ケースの洗い出し:機能ごとに「誰が、どのデータを、どれだけ取得できるか」を整理し、他人のデータの取得、応答に含まれる不要な項目、存在確認による列挙を設計レビューで確認します。
- サーバー側での認可と応答の最小化:識別子ごとに参照権限を確認し、API の応答は画面に必要な項目だけにします。
- レート制限と振る舞いの監視:接続元・セッション・アカウントごとに呼び出し回数の上限を設け、通常の利用からかけ離れた量の取得を検知して止めます。
- 地域制限の位置づけ:国内向けのサービスで海外からのアクセスを制限するのは、攻撃面を減らす補助策として有効です。ただし国内経由の攻撃は防げないため、機能そのものの対策と組み合わせます。
- ビジネスロジックの侵入テスト:脆弱性診断の定型項目だけでなく、正規の機能を大量・自動で呼び出した場合の影響をテストします。
まとめ
バイトルの事件は、既知の脆弱性ではなく、Web サイトの機能の「仕様の不備」から、最大約389万件のメールアドレスが取得された事例です。同社は確認後すぐに海外からのアクセスを遮断し、プログラムを改修しましたが、悪用された機能と不備の内容は公表されていません。正規の機能を正規の形式で呼び出す攻撃は、形式のチェックでは止まりません。設計の段階で「この機能から誰が何をどれだけ取れるか」を確認しておくことが、こうした漏えいを防ぐ前提になります。
■ メモ
本記事は、ディップの公表(2026年10月9日)と報道をもとに、公表された範囲の事実を整理したものです。悪用された機能、仕様の不備の内容、不正アクセスの開始日、攻撃者は公表されていません。OWASP API Security Top 10 との対応は一般論としての参考で、本件の手口を示すものではありません。
参考資料
- ディップ「「バイトル」「バイトルNEXT」不正アクセスによる一部メールアドレス漏えいに関するお知らせとお詫び」(2026年10月9日)
- ITmedia NEWS「「バイトル」会員メアド最大約389万件漏えい 海外から「仕様不備」突く不正アクセス」
- ScanNetSecurity「「バイトル」「バイトルNEXT」に不正アクセス、最大3,885,771件のメールアドレスが漏えい」
- OWASP API Security Top 10 2023
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








