2023年7月28日、セイコーグループはデータセンター内にある一部のサーバーへの不正アクセスを検知しました。8月10日に公表した時点では詳細は伏せられていましたが、8月21日、ランサムウェアグループ BlackCat(ALPHV) がリークサイトにセイコーの名前を掲載し、生産計画、従業員のパスポートの写し、新製品の発売計画、技術資料とするデータのサンプルを公開しました。セイコーグループは翌22日にランサムウェア攻撃だったことを認め、10月25日の第3報で 約6万件の個人データ の漏えいを確認しています。
侵入経路は公表されていません。本記事では、公表された事実と、BlackCat について公的機関が公表している手口を分けて整理します。
■ この記事のまとめ
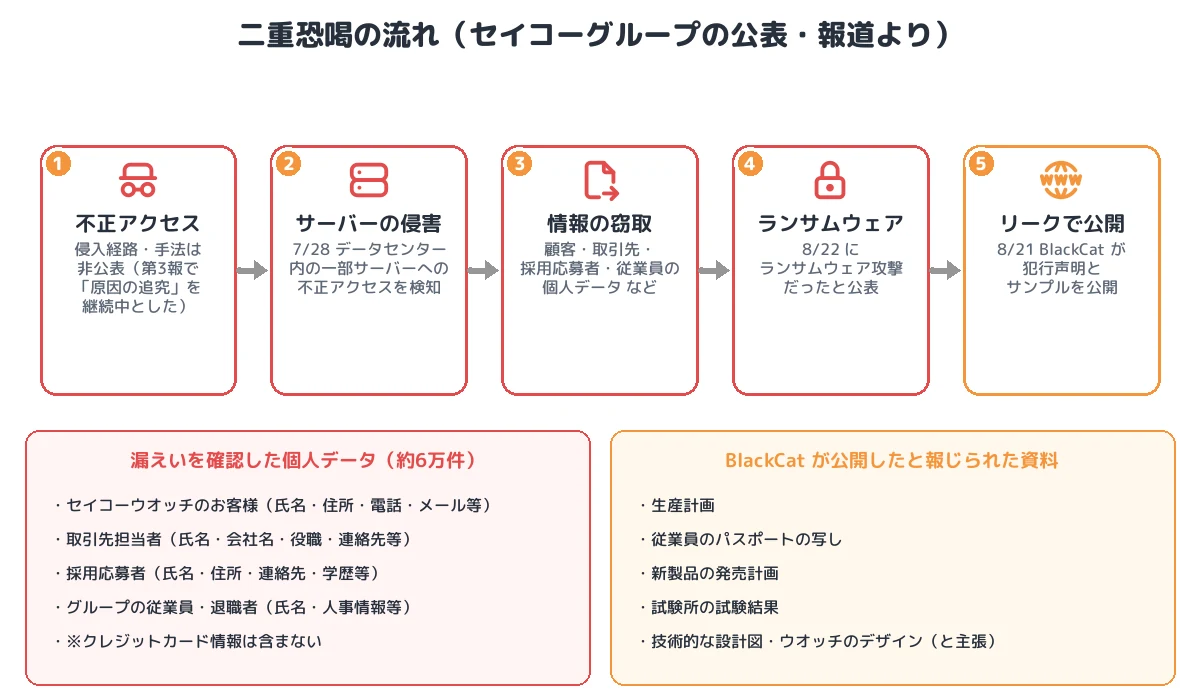
- 初期侵入:非公表(第3報では「IT 機器の脆弱性調査」「原因の追究」を継続するとした)
- 検知:2023年7月28日、データセンター内の一部サーバーへの不正アクセスを検知。緊急点検を行い、セキュリティ専門会社に支援を依頼
- 影響:セイコーグループ、セイコーウオッチ、セイコーインスツルが保有する約6万件の個人データ(顧客、取引先担当者、採用応募者、従業員・退職者)が漏えい。クレジットカード情報は含まず
- 二重恐喝:8月21日、BlackCat が犯行声明とサンプル(生産計画、パスポートの写し、新製品計画、試験結果、設計図とするもの)を公開
- 事後対策:外部との通信を遮断し、EDR を全サーバー・全 PC に導入、多要素認証などの不正アクセス防止措置
- 分類:ランサムウェアと情報窃取を組み合わせた二重恐喝型攻撃(RaaS:BlackCat/ALPHV)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | セイコーグループ(セイコーグループ株式会社、セイコーウオッチ、セイコーインスツル) |
| 検知 | 2023年7月28日(データセンター内の一部サーバーへの不正アクセス) |
| 攻撃者 | BlackCat(ALPHV)が犯行声明(8月21日) |
| 侵入経路 | 非公表 |
| 漏えいした個人データ | 約6万件:顧客(氏名・住所・電話番号・メールアドレス等)、取引先担当者、採用応募者(学歴等を含む)、従業員・退職者(人事情報等) |
| 公開されたとされる資料 | 生産計画、従業員のパスポートの写し、新製品の発売計画、試験所の試験結果、設計図・デザイン(攻撃者の主張) |
| 事後対策 | 外部との通信遮断、EDR を全サーバー・全 PC に導入、多要素認証 |
| 攻撃の分類 | 二重恐喝型ランサムウェア攻撃(RaaS) |
事件の時系列
| 日付 | 出来事 |
|---|---|
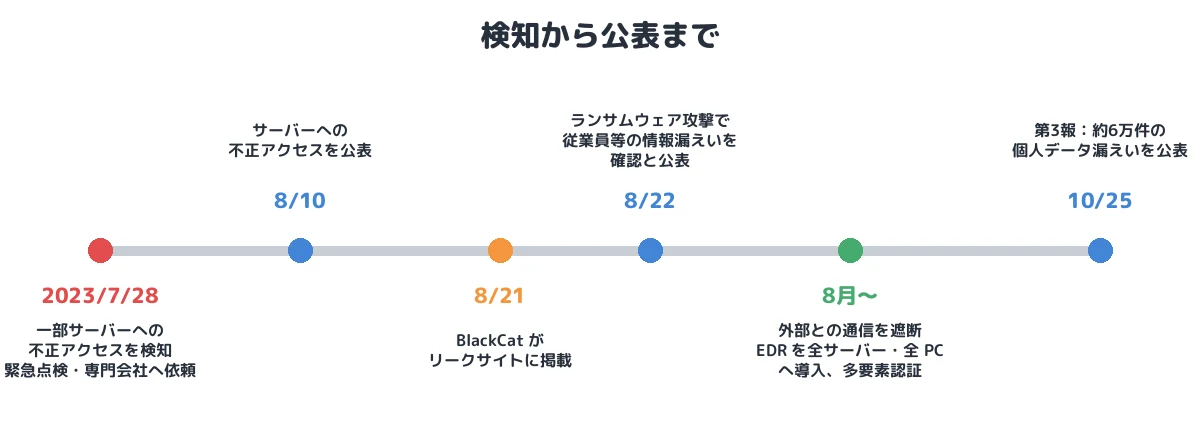
| 2023年7月28日 | 一部サーバーへの不正アクセスを検知。データセンター内のサーバーを緊急点検し、セキュリティ専門会社に支援を依頼 |
| 8月10日 | サーバーへの不正アクセスを公表 |
| 8月21日 | BlackCat(ALPHV)がリークサイトにセイコーを掲載し、データのサンプルを公開 |
| 8月22日 | ランサムウェア攻撃で、グループ会社の従業員・関係者の情報が漏えいしたと公表 |
| 8月〜 | 外部との通信を遮断。EDR を全サーバー・全 PC に導入、多要素認証などを講じる |
| 10月25日 | 第3報:約6万件の個人データの漏えいを公表 |
① 初期侵入:公表されていない入口
セイコーグループは侵入経路を公表していません。第3報では、今後の取り組みとして「IT 機器の脆弱性調査」「情報漏えい範囲の特定」「原因の追究」などを挙げており、公表時点でも全容の解明を続けている段階でした。
事後の対策として EDR を全サーバー・全 PC に導入 し、多要素認証 などで不正アクセスを防止したと説明していることから、攻撃当時は EDR が全台には入っていなかったこと、多要素認証が適用されていない経路があったことがうかがえます。ただし、これらが実際の侵入にどう関わったかは公表されていません。
② BlackCat(ALPHV)の手口(公的機関の公表による一般的な情報)
以下は、セイコーの事案で確認された事実ではなく、BlackCat について米 CISA・FBI などが公表している一般的な手口です(CISA AA23-353A)。
- RaaS(Ransomware as a Service):開発者がランサムウェアと交渉・リークサイトを提供し、「アフィリエイト」と呼ばれる実行役が侵入から暗号化までを行う。侵入の手口はアフィリエイトによって異なる
- 初期侵入:窃取・購入した認証情報による VPN やリモートアクセスへのログイン、ソーシャルエンジニアリング(ヘルプデスクへのなりすまし)など(T1078、T1133)
- 暗号化:Rust で書かれ、Windows・Linux・VMware ESXi を暗号化できる(T1486)
- 二重恐喝:暗号化の前にデータを窃取し、身代金が支払われなければリークサイトで公開すると脅す(T1567)
③ 情報窃取と二重恐喝
BlackCat は8月21日にリークサイトでセイコーへの攻撃を主張し、窃取したとするデータのサンプルを公開しました。報道によれば、そこには 生産計画、従業員のパスポートの写し、新製品の発売計画、試験所の試験結果 のほか、技術的な設計図やウオッチのデザイン とするものが含まれていました。
セイコーグループの調査で漏えいが確認された個人データは約6万件です。
| 区分 | 主な項目 |
|---|---|
| セイコーウオッチのお客様 | 氏名、住所、電話番号、メールアドレス等(クレジットカード情報は含まない) |
| 取引先ご担当者(3社) | 氏名、会社名、役職名、会社住所、会社電話番号、会社メールアドレス等 |
| 採用応募者(2社) | 氏名、住所、電話番号、メールアドレス、学歴等 |
| 従業員・退職者(グループ会社) | 氏名、人事情報、メールアドレス等 |
個人データだけでなく、パスポートの写しのような本人確認書類や、製品の設計・計画のような営業秘密も窃取の対象になる点が、二重恐喝型の攻撃の被害の特徴です。暗号化からの復旧と違い、一度公開された情報は取り戻せません。
MITRE ATT&CK との対応
セイコーの公表で確認できる範囲で整理します。
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 侵入経路は公表されていない |
| 収集 | T1005 Data from Local System/T1039 Data from Network Shared Drive(手法は非公表) | 顧客・取引先・採用・人事のデータ、技術資料など |
| 持ち出し | (手法は非公表) | 約6万件の個人データ。BlackCat がサンプルを公開 |
| 影響 | T1486 Data Encrypted for Impact | ランサムウェア攻撃(暗号化の範囲は非公表) |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- リモートアクセスの多要素認証:RaaS のアフィリエイトの多くは、窃取・購入した認証情報で VPN やリモートデスクトップに入ります。外部からの入口には例外なく MFA を適用します。セイコーも事後に多要素認証を講じました。
- 外部公開機器の脆弱性管理:VPN 装置やファイアウォールの脆弱性は、修正の公開後すぐに悪用されます。資産を棚卸しし、修正を早期に適用します。
侵入後の拡大と窃取を食い止める
- EDR を全台に:セイコーは事後に EDR を全サーバー・全 PC に導入しました。一部にしか入っていない状態では、入っていない端末が攻撃者の拠点になります。
- 大量のデータ送信の監視:二重恐喝型の攻撃では、暗号化の前に大量のデータが外部に送られます。プロキシ・ファイアウォールで、通常と異なる宛先への大容量の通信やクラウドストレージへのアップロードを監視します。
- 機微情報の保管場所の限定:パスポートの写し、設計図、人事情報などは保管場所とアクセス権を限定し、不要になったら削除します。
影響を小さくする
- オフライン・イミュータブルなバックアップ:暗号化からの復旧に備えます。
- リーク公開を前提とした広報・通知の準備:二重恐喝では攻撃者が先に公表することがあります。漏えいした可能性のある情報の種類ごとに、本人や取引先への通知手順を事前に決めておきます。
まとめ
セイコーグループの事件では、侵入経路は公表されていない一方で、攻撃者がリークサイトでパスポートの写しや技術資料とするデータを公開し、被害の大きさが先に示される形になりました。二重恐喝型の攻撃では、暗号化を元に戻せても、窃取された情報は戻りません。事後に全台への EDR 導入と多要素認証が講じられたことは、それらが攻撃前に十分でなかったことの裏返しでもあります。入口の認証強化、全台の監視、データの持ち出しの検知を、攻撃を受ける前に整えておくことが重要です。
■ メモ
本記事は、セイコーグループの公表資料(2023年8月10日、8月22日、10月25日)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、暗号化の範囲、BlackCat への対応(身代金の支払いの有無など)は公表されていません。BlackCat の手口に関する記述は、CISA などの一般的な公表情報です。
参考資料
- セイコーウオッチ(セイコーグループ株式会社の掲載)「セイコーグループ株式会社サーバに対する不正アクセスに関するお知らせ(第3報)」(2023年10月25日)
- セイコーウオッチ(同)「セイコーグループ株式会社サーバへの不正アクセスによる情報漏えいについて」(2023年8月23日)
- ScanNetSecurity「セイコーグループへのランサムウェア攻撃、約60,000件の個人情報の漏えいを確認」
- Help Net Security「Seiko joins growing list of ALPHV/BlackCat ransomware victims」
- CISA「#StopRansomware: ALPHV Blackcat(AA23-353A)」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








