2023年8月4日、日本政府のサイバーセキュリティ政策の司令塔である 内閣サイバーセキュリティセンター(NISC) は、自らのメール関連システムへの不正な通信が確認され、2022年10月上旬から2023年6月中旬にインターネット経由で送受信した、個人情報を含むメールデータの一部が外部に漏えいした可能性がある と公表しました。原因は、メール関連システムに係る機器の、メーカーにおいても確認できていなかった脆弱性、つまりゼロデイと推測されています。
NISC は製品名を公表していません。ただし同じ時期、メールの境界に置くセキュリティ機器(メールゲートウェイ)のゼロデイが世界中の政府機関を狙って悪用されていたことが、メーカーと調査会社から公表されています。本記事では、NISC の公表内容を整理したうえで、同時期に公表された類似事案を参考として紹介します。
■ この記事のまとめ
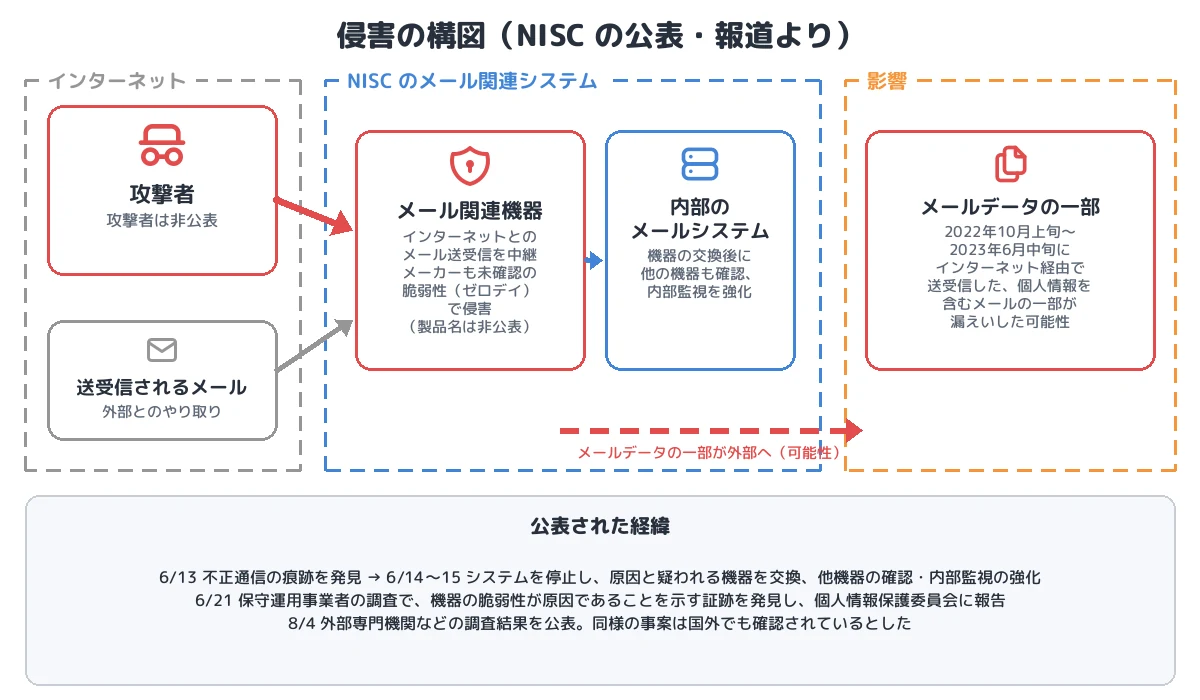
- 初期侵入:メール関連システムに係る機器の、メーカーも未確認だった脆弱性(ゼロデイ)。製品名・CVE は非公表。同様の事案は国外でも確認されている
- 期間:2022年10月上旬〜2023年6月中旬に送受信されたメールが漏えいの可能性の対象。約8か月にわたり気付かれなかった
- 発覚と対応:6月13日に不正通信の痕跡を発見。6月14〜15日にシステムを止め、原因と疑われる機器を交換。6月21日に保守運用事業者が、機器の脆弱性が原因であることを示す証跡を発見
- 影響:個人情報を含むメールデータの一部が漏えいした可能性。JPCERT/CC は、同期間に NISC と機微なインシデント情報はやり取りしていないとした
- 分類:インターネットに面したメール中継機器へのゼロデイ攻撃(境界機器の侵害)、長期潜伏型の情報窃取
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 内閣官房 内閣サイバーセキュリティセンター(NISC) |
| 対象システム | メール関連システム(インターネットとのメール送受信に関わる機器) |
| 原因 | 機器の、メーカーでも確認できていなかった脆弱性(ゼロデイ)と推測。製品名・CVE は非公表 |
| 漏えいの可能性がある期間 | 2022年10月上旬〜2023年6月中旬にインターネット経由で送受信したメール |
| 漏えいの可能性がある情報 | 個人情報(メールアドレスなど)を含むメールデータの一部 |
| 発覚 | 2023年6月13日(不正通信の痕跡を発見) |
| 対応 | 6月14〜15日にシステム停止、原因と疑われる機器を交換、他機器の確認と内部監視の強化 |
| 公表 | 2023年8月4日 |
| 攻撃者 | 非公表 |
| 攻撃の分類 | 公開機器(メールゲートウェイ)のゼロデイ悪用、長期潜伏、メールデータの収集 |
事件の時系列
| 日付 | 出来事 |
|---|---|
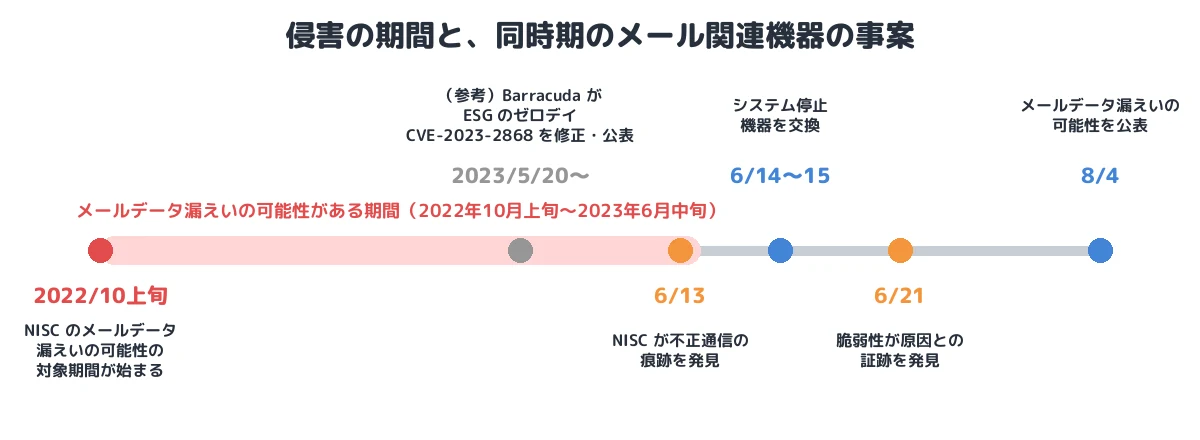
| 2022年10月上旬 | 漏えいの可能性がある期間の始まり |
| 2023年5月20日〜 | (参考)Barracuda が Email Security Gateway のゼロデイ CVE-2023-2868 を修正し、2022年10月から悪用されていたと公表 |
| 6月13日 | NISC がメール関連システムへの不正通信の痕跡を発見 |
| 6月14日〜15日 | システムの運用を停止し、原因と疑われる機器を交換。ほかの機器の確認、内部監視の強化を行ってから再稼働 |
| 6月21日 | 保守運用事業者の調査で、不正通信が機器の脆弱性を原因とするものであることを示す証跡を発見。個人情報保護委員会に報告 |
| 8月4日 | 外部専門機関などの調査結果を公表 |
| 8月7日 | JPCERT/CC が、自組織への影響について発表 |
① 初期侵入:メーカーも知らなかったメール関連機器の脆弱性
NISC の説明は、原因を「メール関連システムに係る機器の、メーカーにおいても確認できていなかった脆弱性」と推測しています。インターネットからのメールを受け取り、内部のメールシステムに中継する機器は、外部から誰でもメールを送りつけられる位置にあります。添付ファイルの検査やスパム判定のために受信したメールを機器の中で処理するため、その処理に脆弱性があれば、メールを1通送るだけで機器上でコードを実行される 可能性があります(T1190 Exploit Public-Facing Application)。
ゼロデイである以上、修正プログラムの適用や脆弱性スキャンでは防げません。NISC が防御側の司令塔であっても、境界機器そのものが侵害されれば、通常の端末向け対策は効かない構図です。
② 潜伏と情報窃取:約8か月
漏えいの可能性がある期間は2022年10月上旬から2023年6月中旬までで、侵害は約8か月にわたって続いていたことになります。メール中継機器を乗っ取れば、そこを通るメールを内部に入り込まずに収集でき(T1114 Email Collection)、外部への通信も「メール機器の通常の通信」に紛れます。どのようなデータがどの経路で持ち出されたか、機器の先の内部システムに侵害が及んだかは公表されていません。
NISC は6月13日に不正通信の痕跡を見つけ、翌日から機器を 交換 しています。境界機器では、ファームウェアの更新だけでは攻撃者が仕込んだ仕組みを取り除けたと確認しにくく、交換は確実な封じ込め策です。
③ 影響の範囲:漏えいした可能性のあるメール
漏えいの可能性があるのは、個人情報(メールアドレスなど)を含むメールデータの一部です。NISC は関係者に個別に通知し、NISC を装った不審なメールに注意するよう呼びかけました。NISC とパートナーシップを結ぶ JPCERT/CC は、対象期間に NISC とのメールで インシデント事案などの機微な情報提供は行っていない ため、インシデント対応の支援先に二次被害が及ぶ可能性はないとしています。一方で、どのメールが漏えいしたのか技術的な報告を受けていないため、その他の影響は判断できないとしています。
参考:同時期に公表されたメールゲートウェイのゼロデイ(Barracuda ESG)
以下は、NISC の事案と同じ製品だと確認された情報ではありません。時期と性質が重なる事案として、公表されている内容を紹介します。
2023年5月、Barracuda Networks は、メールゲートウェイ製品 Email Security Gateway(ESG) のアプライアンスに、リモートからコマンドを実行できる脆弱性 CVE-2023-2868 があり、2022年10月から悪用されていた ことを公表しました。メールの添付ファイル(TAR アーカイブ)を検査する処理で、アーカイブ内のファイル名の検証が不十分だったために、細工したファイルを添付したメールを送るだけで、アプライアンス上でコマンドを実行されるというものです(悪用の詳細については Barracuda のアドバイザリ と Mandiant の調査報告 をご参照ください)。
調査にあたった Mandiant は、攻撃者を中国の諜報活動を支援するとみられる UNC4841 と分類し、侵害されたアプライアンスに SALTWATER、SEASPY、SEASIDE などのバックドアが設置され、メールデータの持ち出しに使われたと報告しています。被害組織の約3分の1は政府機関で、外務省などが含まれていました。Barracuda は修正の配布後も、侵害されたアプライアンスは 修正の有無にかかわらず交換する よう求めています(米 CISA の分析レポート AR23-209A も参照)。
MITRE ATT&CK との対応
NISC の公表内容から確認できる範囲で整理します。
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | メール関連機器のゼロデイ(製品名・CVE は非公表) |
| 永続化・C2 | (詳細非公表) | 約8か月にわたり侵害が継続、6月13日に不正通信の痕跡 |
| 収集 | T1114 Email Collection(可能性) | 2022年10月〜2023年6月に送受信したメールデータの一部 |
| 持ち出し | (詳細非公表) | 個人情報を含むメールデータの一部が漏えいした可能性 |
本事件を未然に防ぐために必要な予防策
ゼロデイそのものは防げません。対策の中心は「侵害されることを前提に、早く気付き、被害を限定する」ことになります。
境界機器の侵害に早く気付く
- 境界機器の外向き通信の監視:メールゲートウェイや VPN 装置が、普段通信しない宛先へ通信していないかを、機器の外側(ファイアウォール・プロキシ・NDR)で監視します。NISC の発覚のきっかけも不正通信の痕跡でした。
- ベンダーの侵害指標(IoC)とチェックツールの即時適用:ゼロデイが公表されたら、修正の適用だけでなく、公表された IoC で過去のログをさかのぼって調べます。
- ログを機器の外に保存する:境界機器の中のログは、侵害されると消されたり改ざんされたりします。Syslog などで外部に保存します。
被害を限定する
- 侵害された機器は交換・再構築する:境界機器はファームウェアの更新だけでは攻撃者の仕組みが残ることがあります。Barracuda ESG でもメーカーが交換を求めました。
- 機微な情報をメールで送らない:インシデント情報など機微な情報は、エンドツーエンドで暗号化された手段や専用の共有基盤でやり取りします。JPCERT/CC が「機微な情報提供は行っていない」と言えたのは、この運用があったためです。
- SaaS 型メールセキュリティの検討:オンプレミスのアプライアンスは、修正の適用や交換を利用者側が行う必要があります。クラウド型のサービスでは、事業者側で迅速に修正される一方、事業者側の侵害リスクを評価する必要があります。
まとめ
NISC の事件は、防御側の司令塔であっても、インターネットに面した機器のゼロデイからは逃れられないことを示しました。メールを中継する機器は外部から誰でも到達でき、侵害されれば通過するメールをそのまま集められます。約8か月にわたって気付かれなかったことは、境界機器そのものの監視の難しさを物語っています。ゼロデイを前提に、境界機器の外側からの監視、機微情報をメールに載せない運用、侵害時の機器交換を準備しておくことが求められます。
■ メモ
本記事は、NISC の公表(2023年8月4日)、JPCERT/CC の発表(8月7日)、報道をもとに、公表された範囲の事実を整理したものです。NISC は製品名・脆弱性・攻撃者を公表していません。Barracuda ESG の事案は同時期の類似事案として紹介したもので、NISC の機器と同一であることは確認されていません。
参考資料
- INTERNET Watch「内閣サイバーセキュリティセンターでメールデータ漏えいの可能性、不正な通信を確認」
- ScanNetSecurity「NISCのメール関連システムからデータ漏えいの可能性、メーカーで確認できなかった機器の脆弱性が原因」
- ScanNetSecurity「NISCのメール関連システムへの不正アクセス、JPCERT/CCへの影響」
- Barracuda「Barracuda Email Security Gateway (ESG) Vulnerability」
- Mandiant(Google Cloud)「Barracuda ESG Zero-Day Vulnerability (CVE-2023-2868) Exploited Globally by Aggressive and Skilled Actor, Suspected Links to China」
- CISA「MAR-10454006-r1.v2 SUBMARINE Backdoor(AR23-209A)」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








