2023年10月、宇宙航空研究開発機構(JAXA)は、外部機関からの通報によって、業務用イントラネットの一部のサーバーへの不正アクセスを認知しました。11月29日には官房長官が記者会見で言及し、事件が広く知られます。JAXA は2024年7月5日に侵害範囲と情報漏えいを公表し、VPN 装置の脆弱性を起点に侵入され、窃取されたアカウント情報で Microsoft 365 に正規ユーザーを装ってアクセスされた ことを明らかにしました。
対策を進めていた2024年1月以降も、ゼロデイを含む VPN 装置への不正アクセスが複数回 確認されています(こちらは情報漏えいなし)。本記事では、公式発表と報道をもとに、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:外部から業務用ネットワークに接続する VPN 装置の脆弱性。「先だって公表された脆弱性が悪用された可能性が高い」(製品名・CVE は非公表)
- 拡大:侵入したサーバーから侵害を広げ、アカウント情報などを窃取。報道では Active Directory サーバーが侵害されたとされる。未知のマルウェアが複数使われ、検知を困難にした
- クラウドへの侵害:窃取したアカウント情報で Microsoft 365 に正規ユーザーを装ってアクセスし、外部機関と共同で業務を行うための情報や個人情報が漏えい
- その後:2024年1月以降、ゼロデイを含む VPN 装置を狙った不正アクセスが複数回。情報漏えいはなし
- 分類:公開機器の脆弱性を起点とする標的型の侵入と、窃取した認証情報によるクラウド(SaaS)への横展開。攻撃者の帰属は公表されていない
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 宇宙航空研究開発機構(JAXA) |
| 認知 | 2023年10月(外部機関からの通報)。報道では同年夏ごろから攻撃を受けていたとされる |
| 侵入経路 | VPN 装置の脆弱性(先だって公表された脆弱性の可能性が高い。製品名・CVE は非公表) |
| 拡大 | サーバー・端末への侵入、アカウント情報などの窃取。未知のマルウェアを複数使用 |
| クラウド | 窃取したアカウント情報で Microsoft 365 に正規ユーザーを装って不正アクセス |
| 漏えい | MS365 上の外部機関との共同業務の情報と個人情報(確認)、侵害された端末・サーバー上の職員等の個人情報など(可能性) |
| 漏えいしていない情報 | 侵害されたシステムではロケット・衛星の運用などの機微な情報は扱っていない |
| その後の攻撃 | 2024年1月以降、VPN 装置を狙った不正アクセスが複数回(ゼロデイ含む)。情報漏えいなし |
| 攻撃の分類 | 公開機器の脆弱性の悪用、認証情報の窃取、有効なクラウドアカウントの悪用 |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2023年夏ごろ | 攻撃が始まっていたと報道(警察からの情報として) |
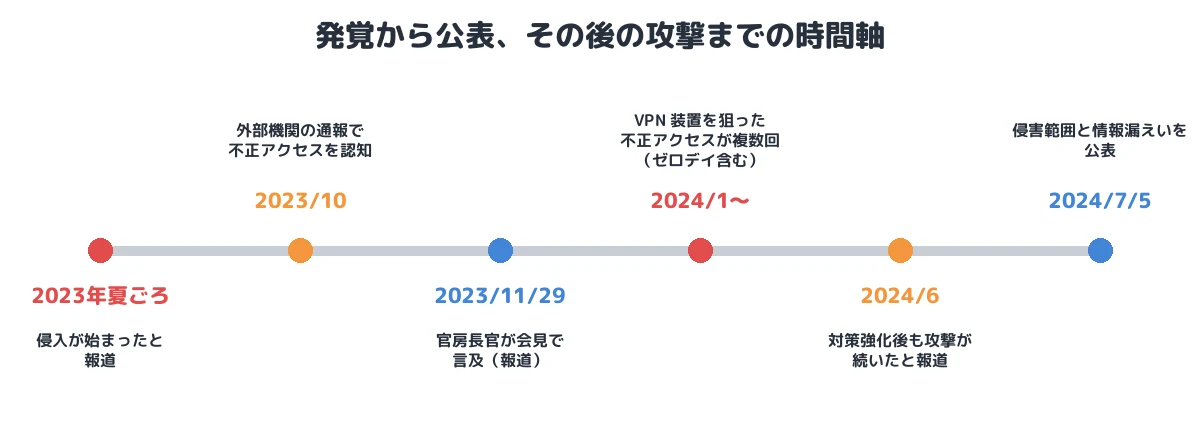
| 2023年10月 | 外部機関からの通報で、業務用イントラネットの一部のサーバーへの不正アクセスを認知。不正通信先との通信を遮断し、サーバーなどをネットワークから切り離す |
| 2023年11月29日 | 官房長官が記者会見で JAXA への不正アクセスに言及 |
| 2023年11月〜 | セキュリティベンダーのフォレンジック調査、Microsoft の専門チームによる MS365 の調査。警察・JPCERT/CC・IPA と情報共有 |
| 2024年1月以降 | VPN 装置を狙った不正アクセスを複数回確認(ゼロデイ攻撃を含む)。情報漏えいはなし |
| 2024年6月 | 対策強化後も攻撃が続いていたことが報道される |
| 2024年7月5日 | 侵害範囲と情報漏えいを公表 |
① 初期侵入:VPN 装置の「先だって公表された」脆弱性
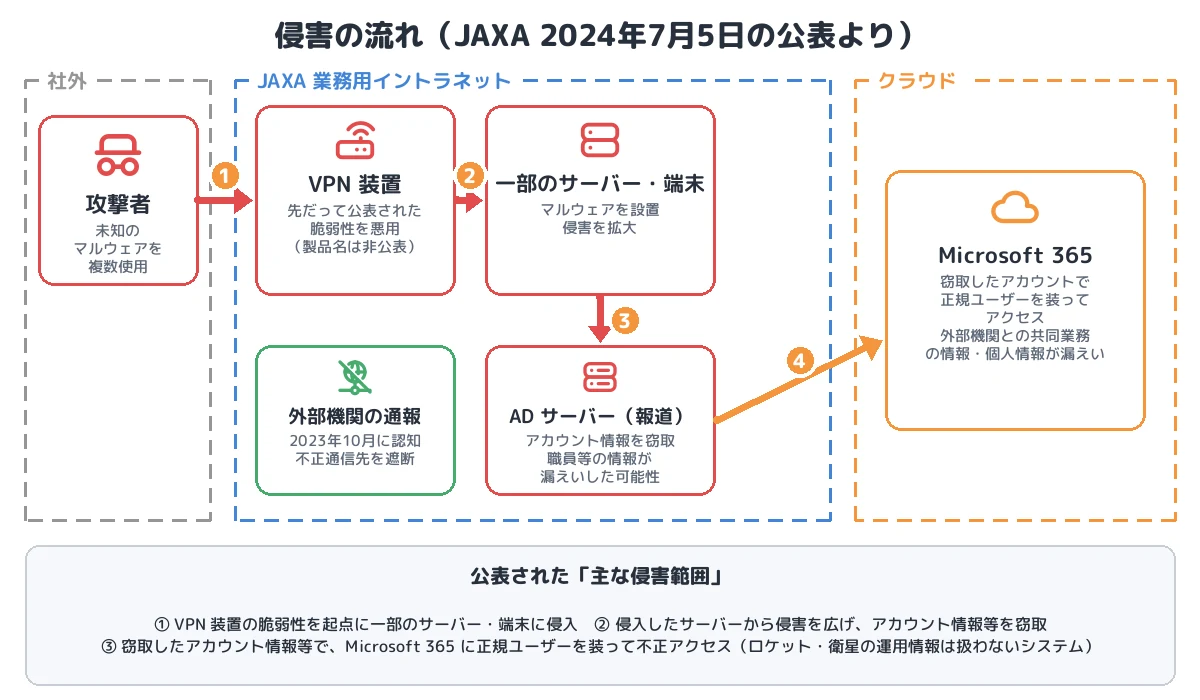
JAXA の公表は「第三者が VPN 装置の脆弱性を起点に JAXA の一部のサーバ及び端末に侵入。先だって公表された脆弱性が悪用された可能性が高い」としています(T1190、T1133)。つまり、ゼロデイではなく、修正や回避策が公開された後の脆弱性が使われた可能性が高いということです。VPN 装置の製品名、CVE 番号、修正の公開から悪用までの期間は公表されていません。
VPN 装置はインターネットから常に到達でき、認証の前段で処理される機能に脆弱性があれば、認証なしに装置を乗っ取られます。装置自体には EDR を入れられず、ログも装置の内部に閉じていることが多いため、侵害に気付きにくい機器です。2023〜2024年は、Citrix NetScaler(CVE-2023-4966)、Ivanti Connect Secure(CVE-2023-46805、CVE-2024-21887)など、VPN/リモートアクセス装置の脆弱性が世界中で集中的に悪用された時期でもあります(JAXA の事案と同じ製品かどうかは公表されていません)。
② 内部での拡大:未知のマルウェアとアカウント情報の窃取
攻撃者は侵入したサーバーから侵害を広げ、アカウント情報などを窃取 しました。報道では、一般業務用ネットワークの Active Directory サーバー が侵害されたとされています。AD が侵害されれば、ドメイン内のアカウント情報(パスワードハッシュを含む)を取得でき、組織内のほぼすべてのシステムに正規の利用者として入れる状態になります(T1003、T1078)。
公表では、侵害の過程で 未知のマルウェアが複数使用されていた ことが確認され、侵害の検知を困難にしたとされています。既知のシグネチャに頼る対策では見つからないマルウェアを使い分ける手口は、金銭目的のランサムウェアよりも、長期間気付かれずに情報を集める諜報目的の攻撃でよく見られるものです。JAXA は攻撃者を公表していません。
③ クラウドへの横展開:正規ユーザーを装った Microsoft 365 へのアクセス
攻撃者は、窃取したアカウント情報を使って Microsoft 365 に正規ユーザーを装って不正アクセス しました(T1078.004 Cloud Accounts)。MS365 上で JAXA が管理していた 外部機関と業務を共同で実施するにあたっての情報と個人情報 が漏えいしたことが確認されています(T1530 Data from Cloud Storage)。報道(2024年6月、朝日新聞など)では、1万点を超えるファイルが流出した可能性があり、守秘義務契約を結ぶ企業・団体との情報も含まれていたとされています。
オンプレミスの AD とクラウドの ID(Entra ID)が同期している環境では、オンプレミス側で窃取した認証情報がそのままクラウドでも使えることがあります。正規の ID・パスワードでログインされると、クラウド側から見れば通常の利用者のアクセスであり、ログイン元や時間帯、端末の異常などを見ていなければ区別できません。MFA の適用状況や、どのような認証情報(パスワード、トークン、セッション)が使われたのかは公表されていません。
④ 発覚とその後:外部機関の通報、続くゼロデイ攻撃
侵害は JAXA 自身ではなく 外部機関からの通報 で発覚しました。JAXA は不正通信先との通信遮断、サーバーのネットワークからの切り離し、フォレンジック調査、マルウェアの除去、Microsoft の専門チームによる MS365 の調査を行い、警察・JPCERT/CC・IPA と不正な通信先やマルウェアの情報を共有しています。
さらに、監視を強化していた 2024年1月以降も、VPN 装置を狙った不正アクセスが複数回 確認され、その中にはゼロデイ攻撃も含まれていました。こちらは情報漏えいに至っていません。JAXA は、昨年のインシデントを含めて「いずれも VPN 機器を狙ったもの」としています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application/T1133 External Remote Services | VPN 装置の既知の脆弱性を起点に侵入(製品名非公表) |
| 実行・永続化・防御回避 | (詳細非公表) | 未知のマルウェアを複数使用し、検知を困難に |
| 認証情報アクセス | T1003 OS Credential Dumping(手法は非公表) | アカウント情報などを窃取。報道では AD サーバーが侵害 |
| 横展開(クラウド) | T1078.004 Valid Accounts: Cloud Accounts | 窃取したアカウントで Microsoft 365 に正規ユーザーを装ってアクセス |
| 収集 | T1530 Data from Cloud Storage | MS365 上の外部機関との共同業務の情報・個人情報 |
| 持ち出し | (手法は非公表) | 上記の情報が漏えい |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- VPN 装置の脆弱性対応を最優先の業務にする:JAXA が短期的対策の最初に挙げたのが「脆弱性対応を迅速に行うための体制整備」でした。公開機器は修正の公開から数日で悪用が始まることも多く、緊急度の高い脆弱性は即日〜数日で適用できる体制(検証環境、メンテナンス枠、ベンダーとの連絡経路)が必要です。CISA の KEV カタログなど、悪用が確認された脆弱性の情報を常時監視します。
- VPN 自体の見直し:JAXA は恒久対策に「外部からの接続方法の改善」を挙げています。VPN 装置をインターネットに直接公開する構成から、ZTNA(ゼロトラストネットワークアクセス)のように装置を外部に公開しない方式へ移行する組織も増えています。
- 装置の侵害を前提とした確認:ベンダーが提供する整合性チェックツールの実行、装置のログの外部保存(Syslog)、管理インターフェースを外部に公開しない設定を行います。
侵入後の拡大を食い止める
- AD の保護:ドメイン管理者の利用端末を限定するティアモデル、特権アカウントの分離、AD の監査ログ(DCSync・Kerberoasting などの兆候)の監視を行います。
- 振る舞いベースの検知:未知のマルウェアにはシグネチャが効きません。JAXA も「エンドポイントを含めたネットワーク全体の更なる監視強化」と「内部通信ログの監視強化」を対策に挙げています。EDR と内部通信の監視で、普段と異なる通信や認証を検知します。
クラウドへの波及を防ぐ
- フィッシング耐性のある MFA と条件付きアクセス:MS365 へのログインに FIDO2・証明書ベースの MFA を求め、管理された端末・既知のネットワークからのアクセスに限定すれば、窃取したパスワードだけではログインできません。JAXA の対策にも「なりすまし対策の強化」があります。
- サインインの異常検知:Entra ID のサインインログとリスク検知を監視し、通常と異なる場所・端末・時間帯のアクセスを調査します。
- 侵害時はクラウドの認証情報もすべて失効させる:オンプレミスの封じ込めと同時に、パスワードのリセット、セッション・トークンの失効、アプリの同意の見直しを行います。
まとめ
JAXA の事件は、公表済みの脆弱性が残った VPN 装置から業務用ネットワークに入られ、そこで窃取したアカウントがクラウドの Microsoft 365 への「正規の」入口になった事例です。未知のマルウェアにより内部では気付けず、発覚のきっかけは外部機関の通報でした。そして対策を進めた後も、ゼロデイを含めて VPN 装置は狙われ続けました。インターネットに公開された装置は常に攻撃対象であること、オンプレミスの侵害はクラウドの侵害に直結し得ることを前提に、脆弱性対応の速さ、内部の振る舞い監視、クラウドの認証強化を組み合わせる必要があります。
■ メモ
本記事は、JAXA の公表資料(2024年7月5日)と報道をもとに、公表された範囲の事実を整理したものです。VPN 装置の製品名と脆弱性、使われたマルウェア、攻撃者は公表されていません。AD サーバーの侵害、侵入開始時期、漏えいファイルの件数は報道によるものです。
参考資料
- JAXA「JAXAにおいて発生した不正アクセスによる情報漏洩について」(2024年7月5日)
- INTERNET Watch「JAXA、2023年10月に発生したサイバー攻撃について説明。『未知のマルウェアが複数使用され、Microsoft 365に不正アクセス』」
- ScanNetSecurity「JAXA への不正アクセスによる情報漏えい、未知のマルウェア使用で侵害の検知を困難に」
- The Register「Japanese space agency spots unspecified zero-day attacks」
- The Japan Times「Japan’s space agency hit by repeated cyberattacks since last year」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








