セキュアブートが無効な Rocky Linux 8.10(Red Hat 系 Linux)の保護対象に、Veeam Backup & Replication 13.1 の Protection Group で出力した事前構成済みインストーラで Veeam Agent をインストールし、ベアメタル復旧用の起動 ISO を作成して、別のコンピュータ(空のディスク)にベアメタル復旧する手順です。保護対象のカーネルを組み込んだカスタム起動 ISO の作成も説明します。
この記事の前提
検証環境
| 項目 | 内容 |
|---|---|
| バックアップサーバ | Veeam Backup & Replication 13.1.1.18(Community Edition)、Windows Server 2025 |
| 保護対象 | Windows 10 22H2、Windows 11、Rocky Linux 8.10、Ubuntu 24.04 |
| Veeam Agent | Veeam Agent for Microsoft Windows 13.1.1.700、Veeam Agent for Linux 13.1.1.4 |
表記について
- 「※【公式】」:Veeam の公式ドキュメントに記載がある内容です。出典を併記しています。
- 「※【検証結果】」:公式ドキュメントでは確認できず、上記の検証環境で動作を確認した内容です。
事前の準備
Linux の保護対象には、Protection Group 作成手順で出力した Linux 用フォルダから、以下のファイルを保護対象の任意のディレクトリ(例:~/VeeamAgentPackage)にコピーしてから実施します。
・<Protection Group 名>.xml
・libs\veeam-libs-13.1.1.4-1.x86_64.rpm
・Red Hat 8 x64 – 13.1.1.4\ 内のファイル
インストール時に、依存するパッケージ(python3 関連)が OS のリポジトリから自動でインストールされます。インターネットに接続できない環境では、同じバージョンの OS のインストール DVD をリポジトリとして設定してから実施します。
事前構成済みインストーラのインストール手順
(1) コピーしたファイルを確認します。
cd <ファイルをコピーしたディレクトリのパス>
ls -1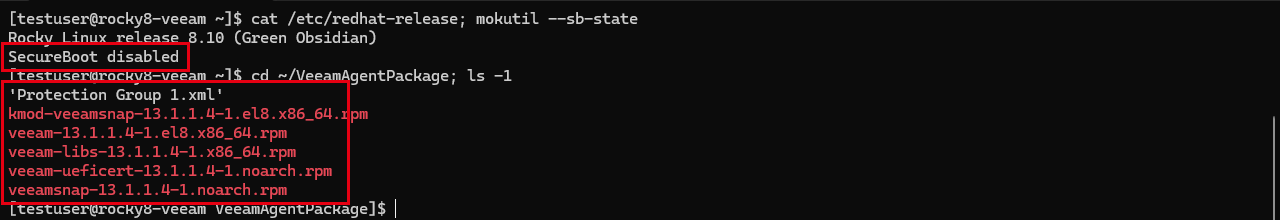
(2) 以下のコマンドでインストールします(veeam-ueficert は不要です)。
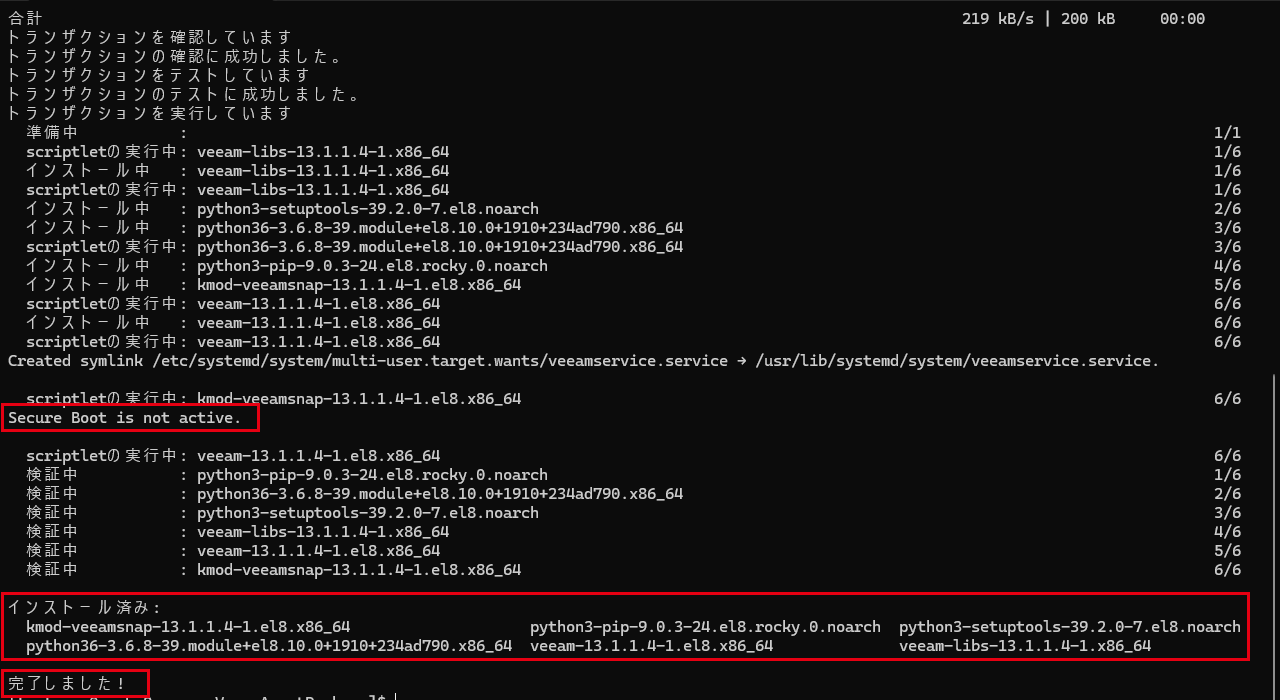
sudo dnf install -y ./veeam-libs-13.1.1.4-1.x86_64.rpm ./veeam-13.1.1.4-1.el8.x86_64.rpm ./kmod-veeamsnap-13.1.1.4-1.el8.x86_64.rpm
(3) 「完了しました!」と表示されたことを確認します。セキュアブートが無効のため、MOK の登録は不要です。
(4) バックアップサーバに登録し、登録されたことを確認します。
sudo veeamconfig mode setVbrSettings --cfg "<ファイルをコピーしたディレクトリのパス>/Protection Group 1.xml"
sudo veeamconfig mode info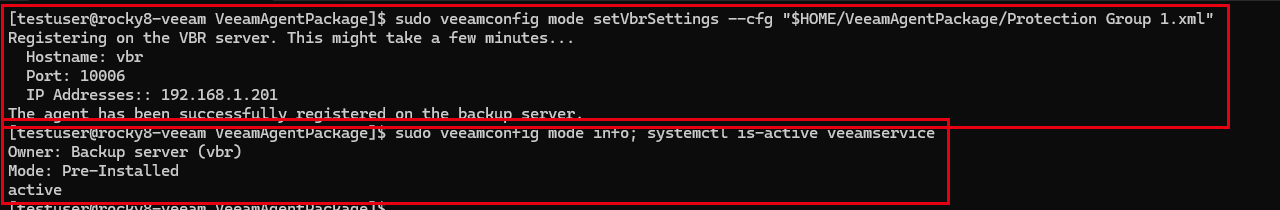
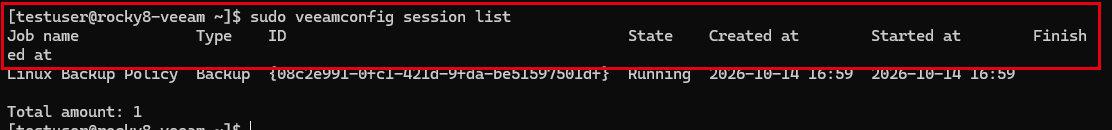
(5) バックアップを実行し、実行状況を確認します。
sudo veeamconfig job start --name "Linux Backup Policy"
sudo veeamconfig session list
起動 ISO 生成手順
セキュアブート無効の場合は、保護対象のカーネルとドライバを組み込んだカスタム起動 ISO を作成できます(セキュアブート有効の記事の共通の起動 ISO も使用できます)。
(1) ISO の作成に必要なパッケージをインストールします。
sudo dnf install -y genisoimage xorriso syslinux wget※【公式】カスタム ISO の作成には genisoimage、mksquashfs/unsquashfs、xorriso、isolinux(または syslinux)が、ダウンロード機能には wget が必要です。出典:「Creating Custom Veeam Recovery Media」 https://helpcenter.veeam.com/docs/agentforlinux/userguide/recovery_media_create.html
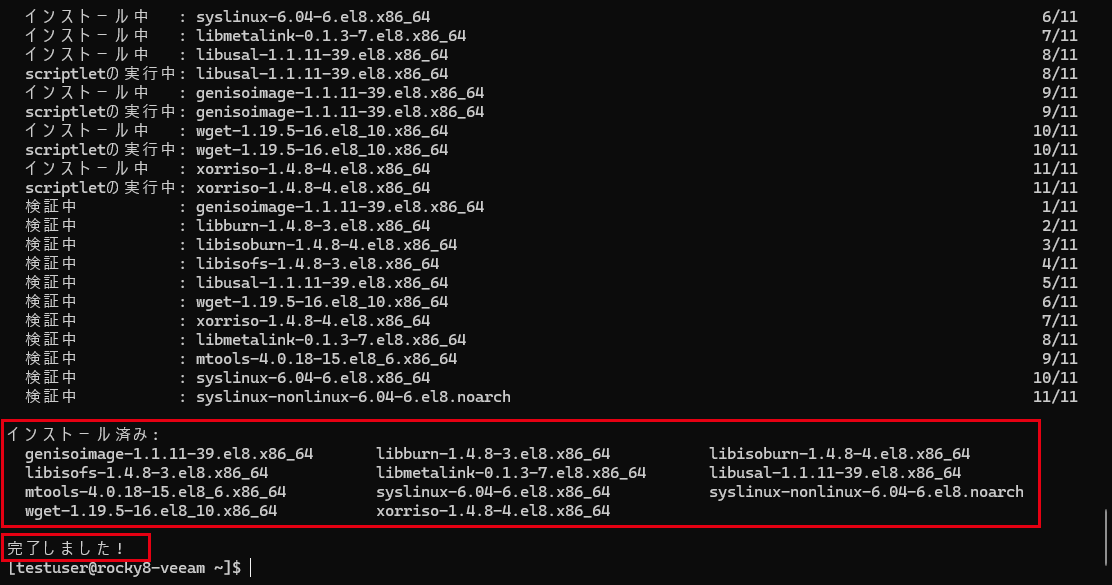
※ wget がないと、ダウンロード時に「Cannot find wget utility」と表示されます。

(2) 共通の起動 ISO をダウンロードします。
mkdir -p ~/vrm; sudo veeamconfig downloadIso --output ~/vrm; ls -lh ~/vrm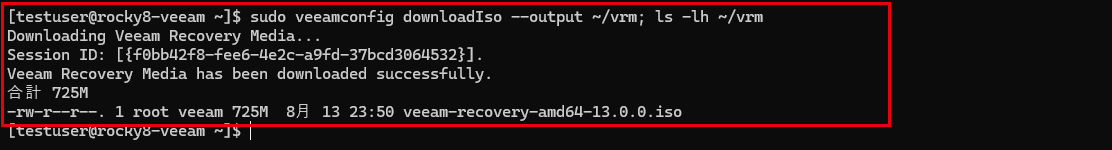
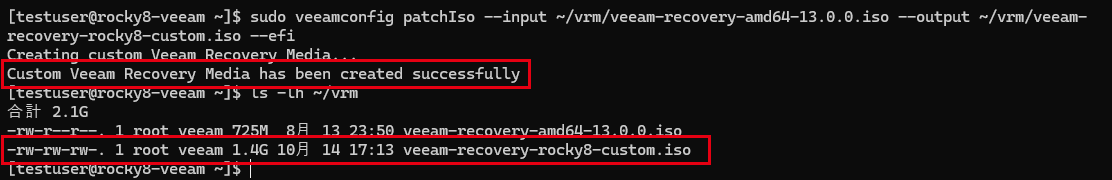
(3) 以下のコマンドでカスタム ISO を作成します(数分かかります)。
sudo veeamconfig patchIso --input ~/vrm/veeam-recovery-amd64-13.0.0.iso --output ~/vrm/veeam-recovery-rocky8-custom.iso --efi
(4) 「Custom Veeam Recovery Media has been created successfully」と表示され、ISO ファイルが作成されたことを確認します。
ベアメタル復旧手順
設定項目の説明はセキュアブート有効の記事の「ベアメタル復旧手順」を参照してください。
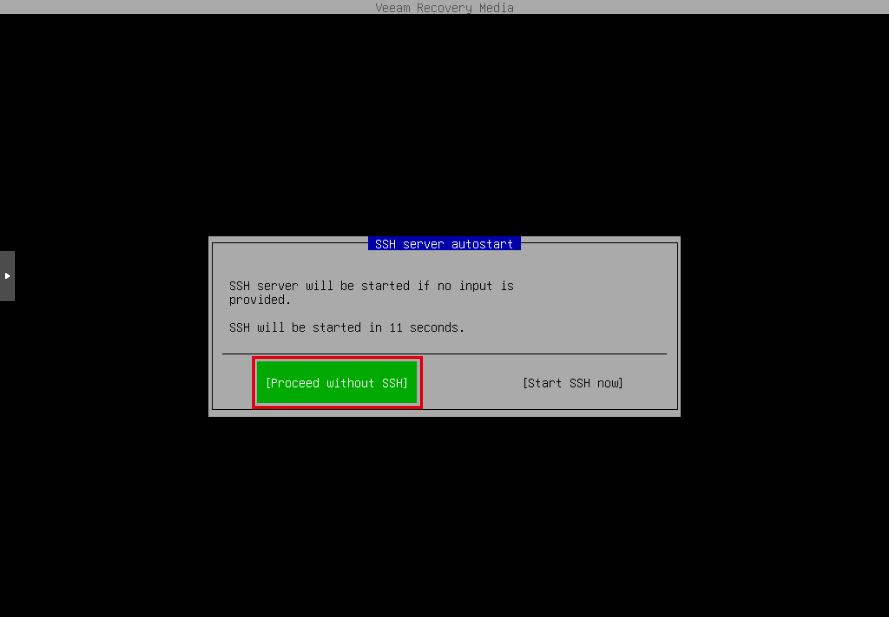
(1) 復旧先のコンピュータをカスタム ISO から起動します。SSH の確認が表示されたら[Proceed without SSH]を選択して Enter キーを押します。
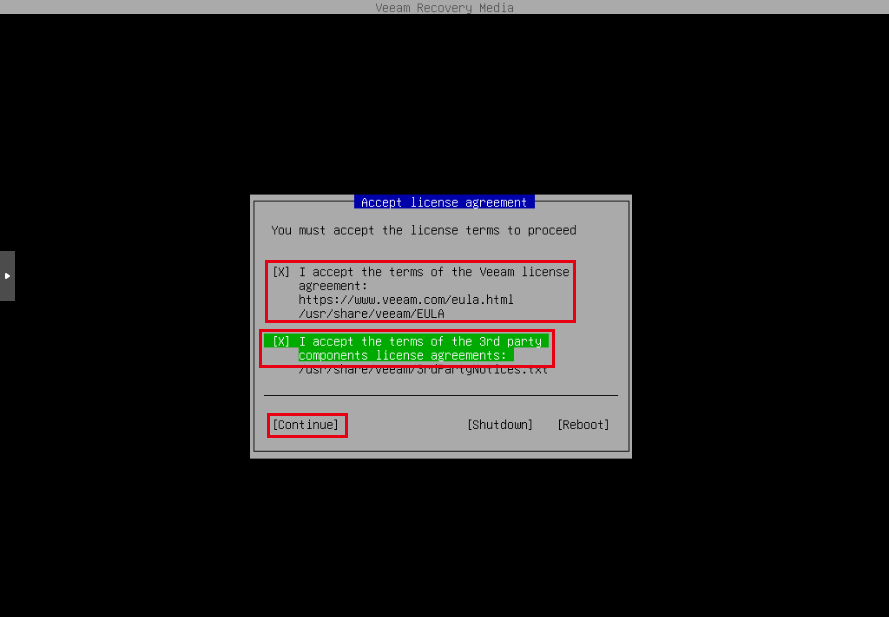
(2) 2 つのライセンスにチェックを入れ、[Continue]を選択して Enter キーを押します。
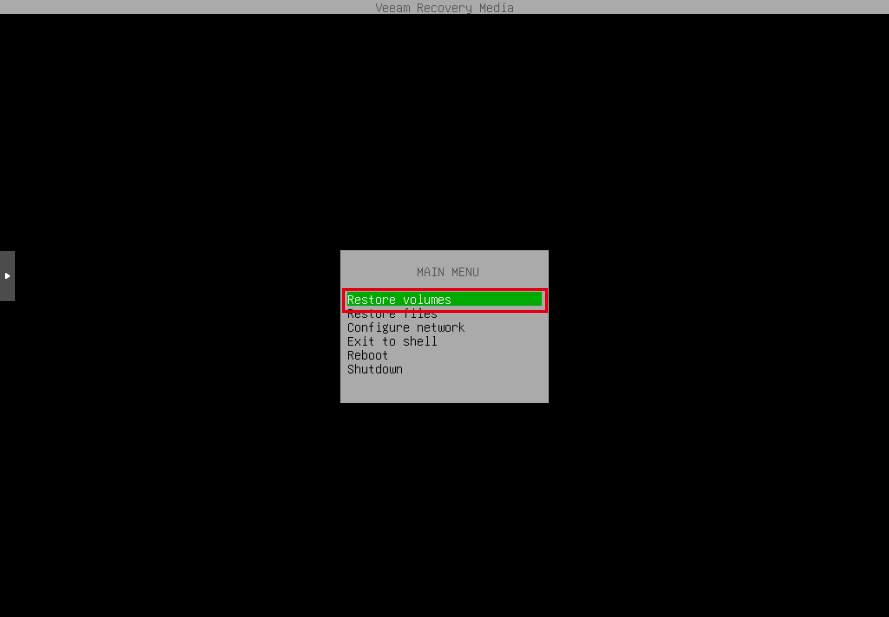
(3) [Restore volumes]を選択して Enter キーを押します。
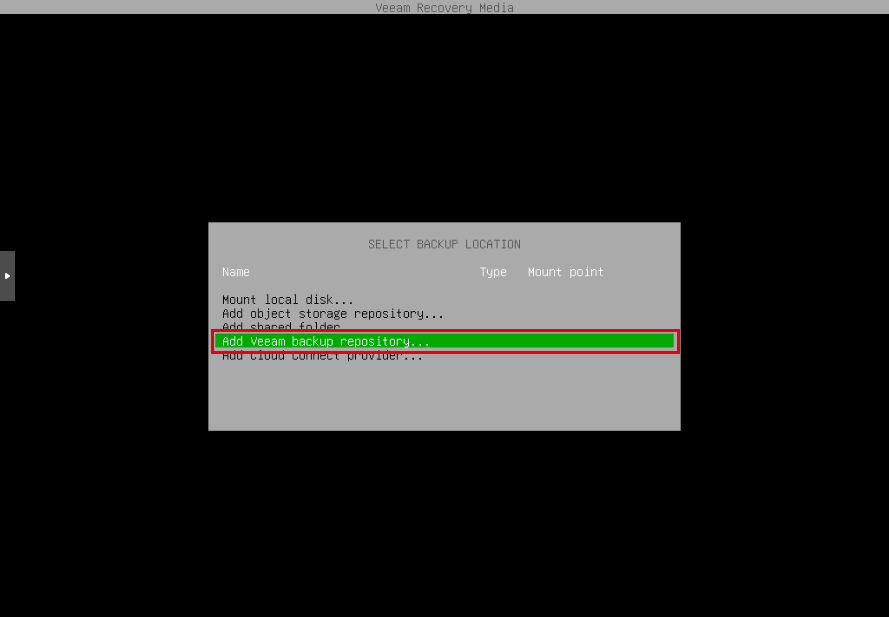
(4) [Add Veeam backup repository…]を選択して Enter キーを押します。
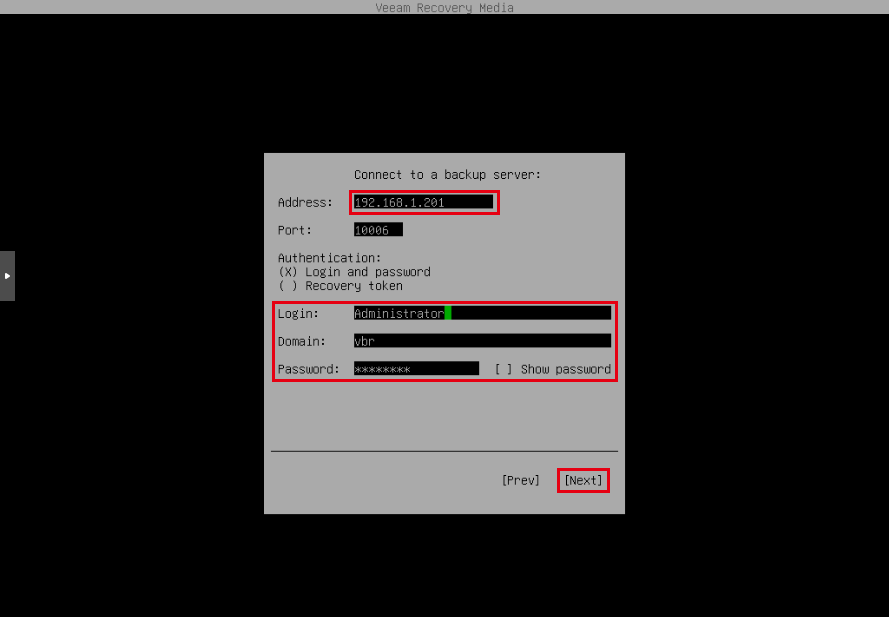
(5) バックアップサーバの IP アドレス、ユーザ名、ホスト名(Domain)、パスワードを入力し、[Next]で Enter キーを押します。
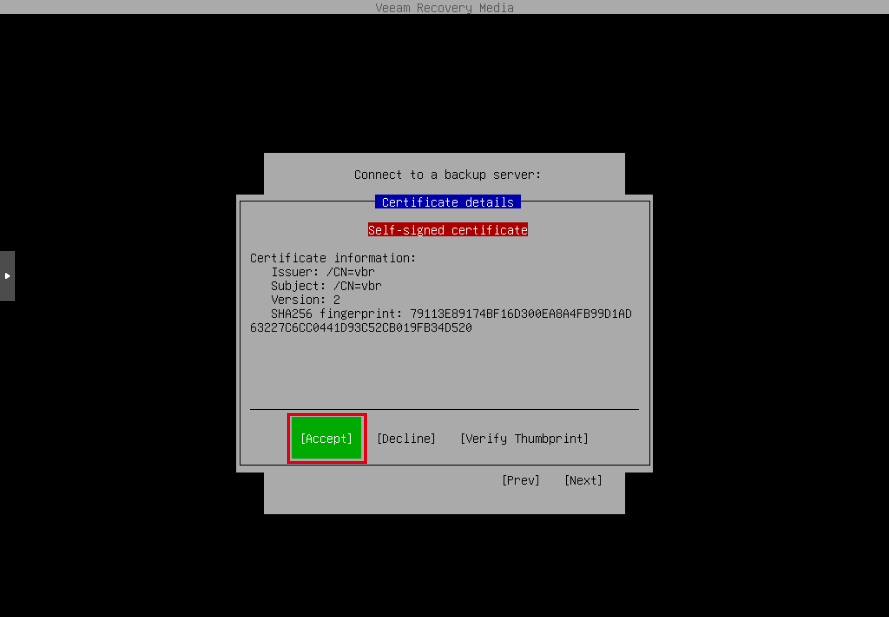
(6) [Accept]を選択して Enter キーを押します。
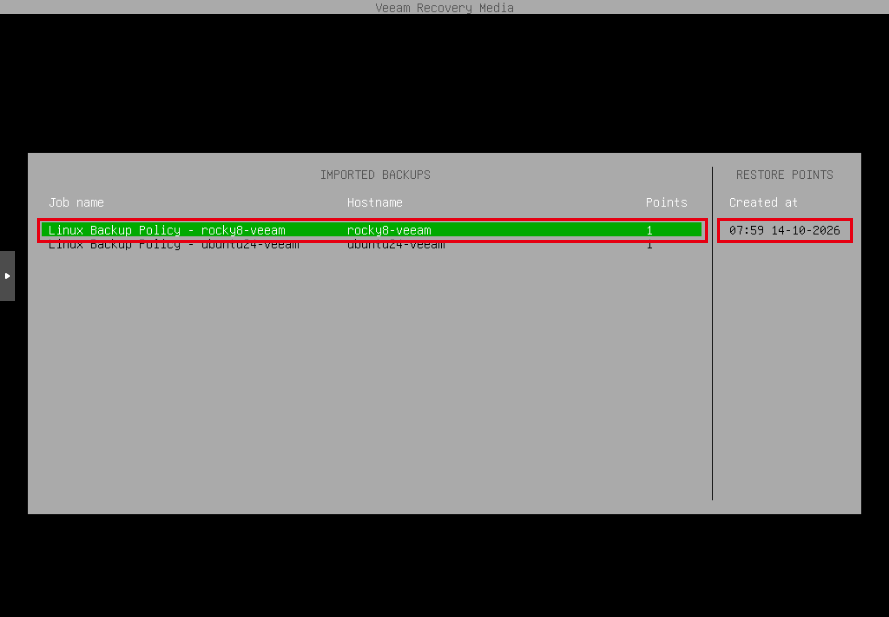
(7) 復旧するコンピュータのバックアップを選択し、Enter キーを押します。
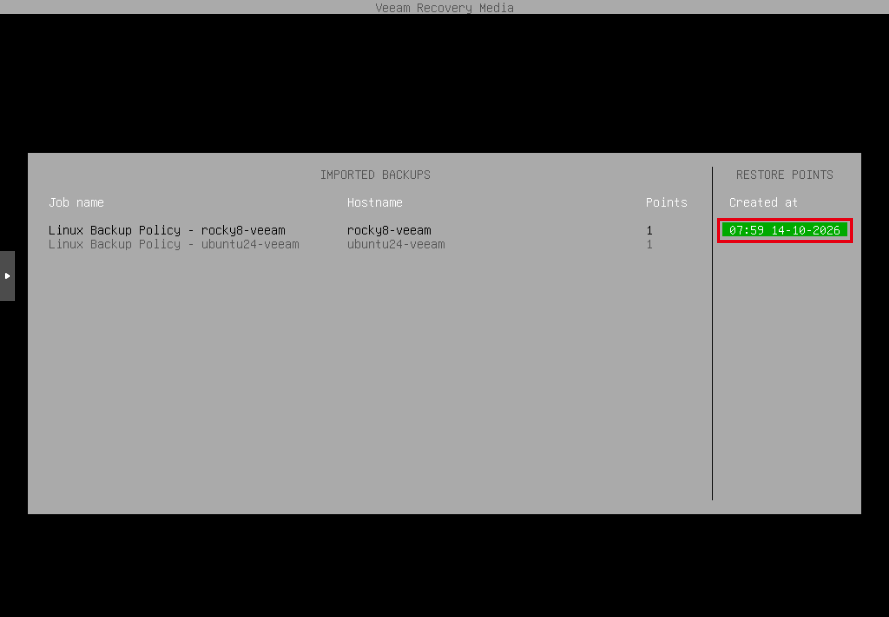
(8) 復元ポイントを選択し、Enter キーを押します。
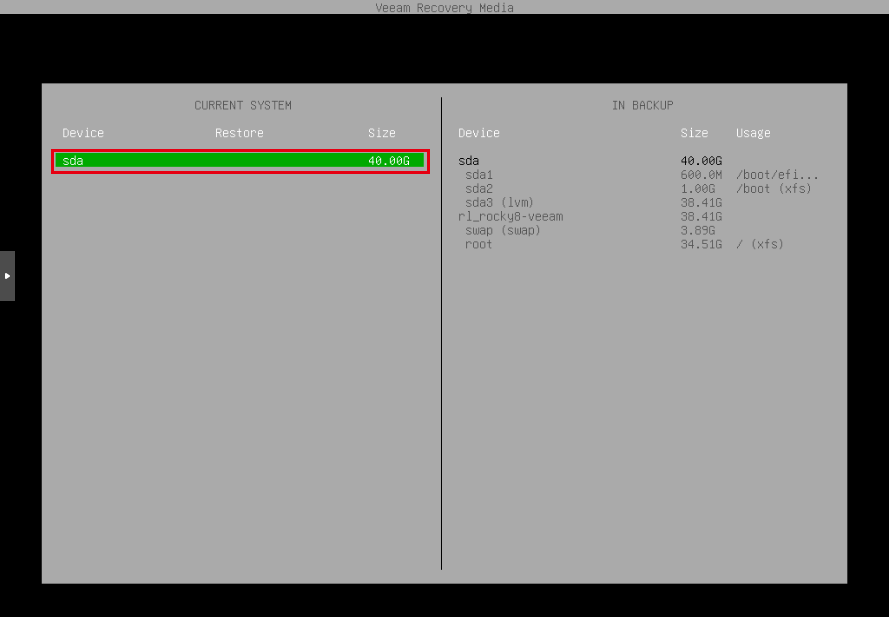
(9) 復旧先のディスク「sda」を選択し、Enter キーを押します。
(10) [Restore from…]を選択して Enter キーを押します。
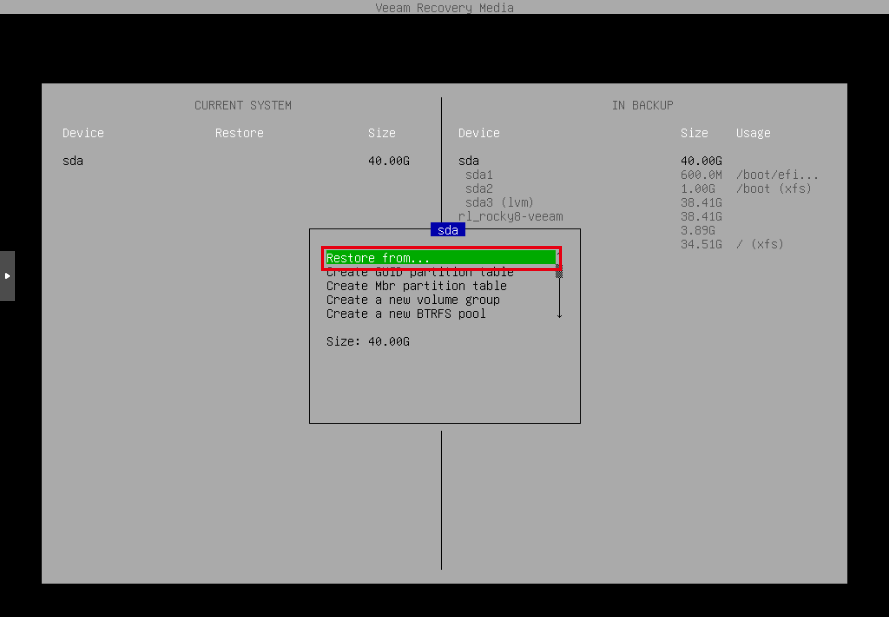
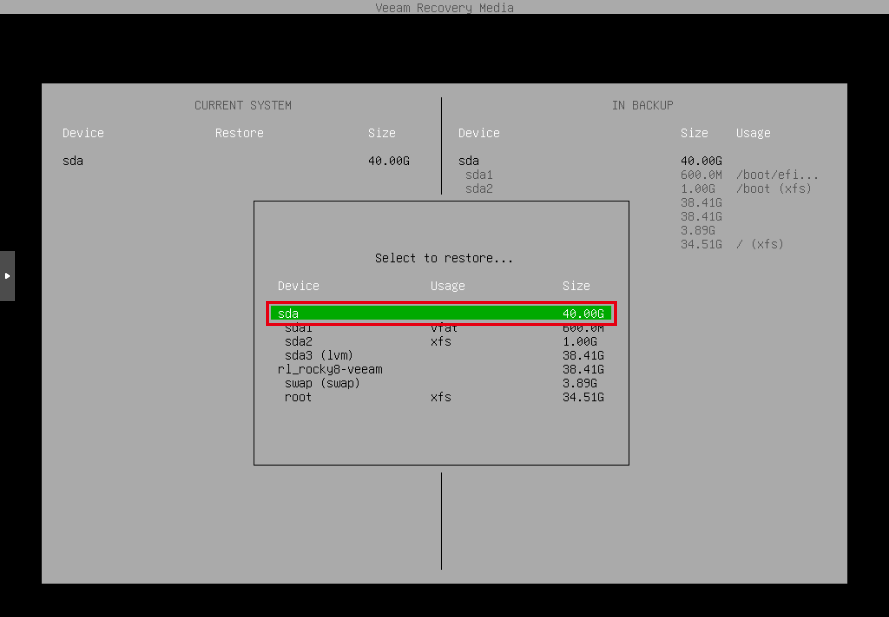
(11) バックアップ側のディスク「sda」を選択して Enter キーを押します。
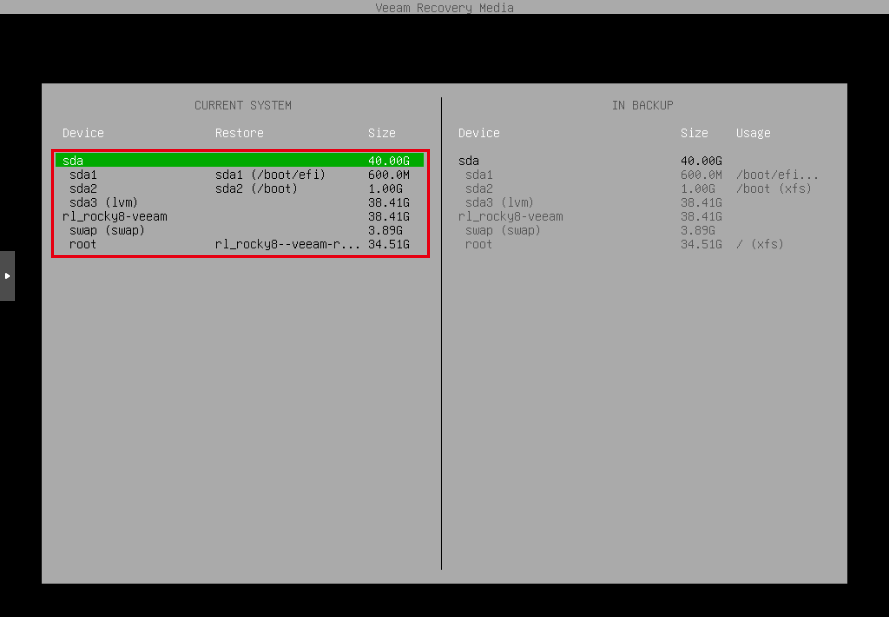
(12) 割り当てを確認し、S キーを押します。
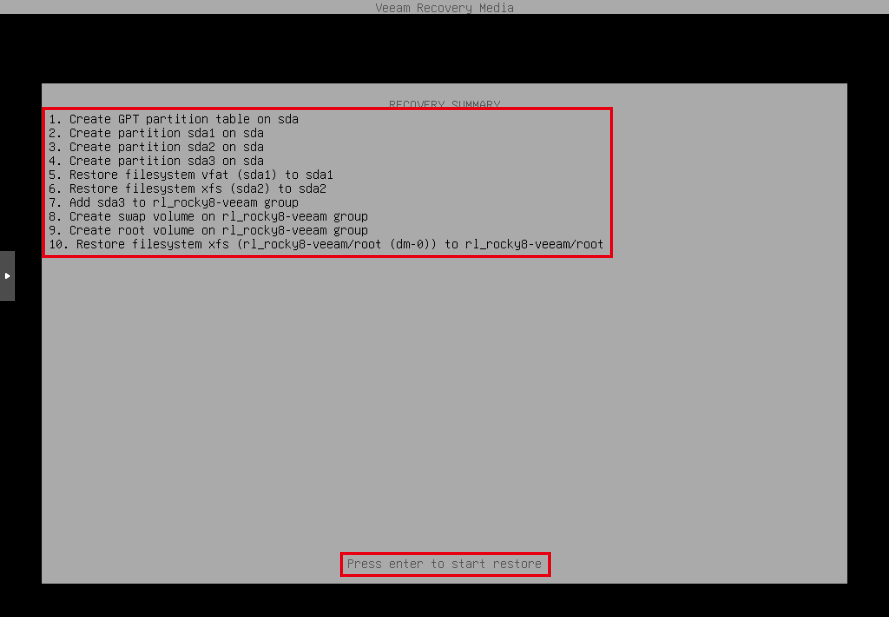
(13) 内容を確認し、Enter キーを押します。
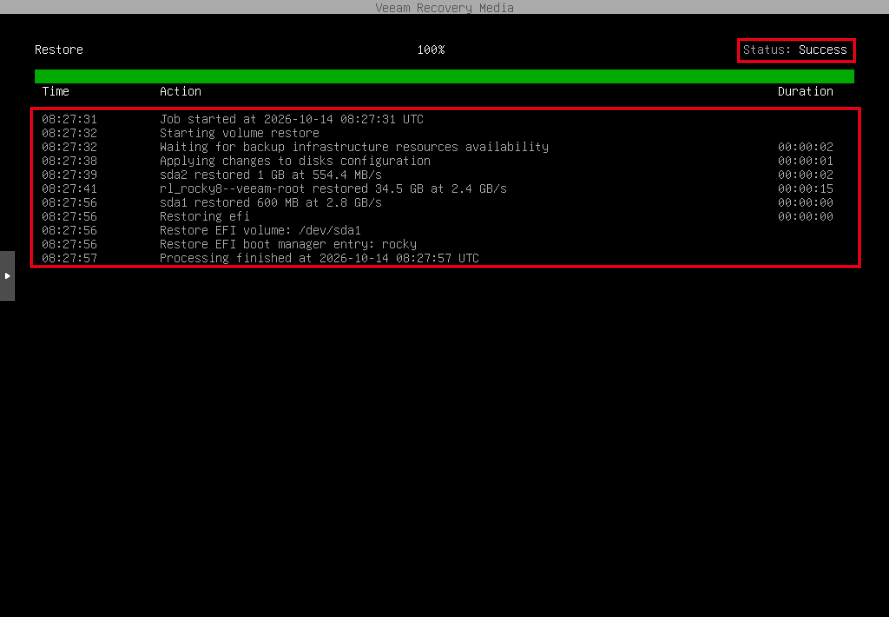
(14) 「Status: Success」と表示されたら、Esc キーでメインメニューに戻ります。
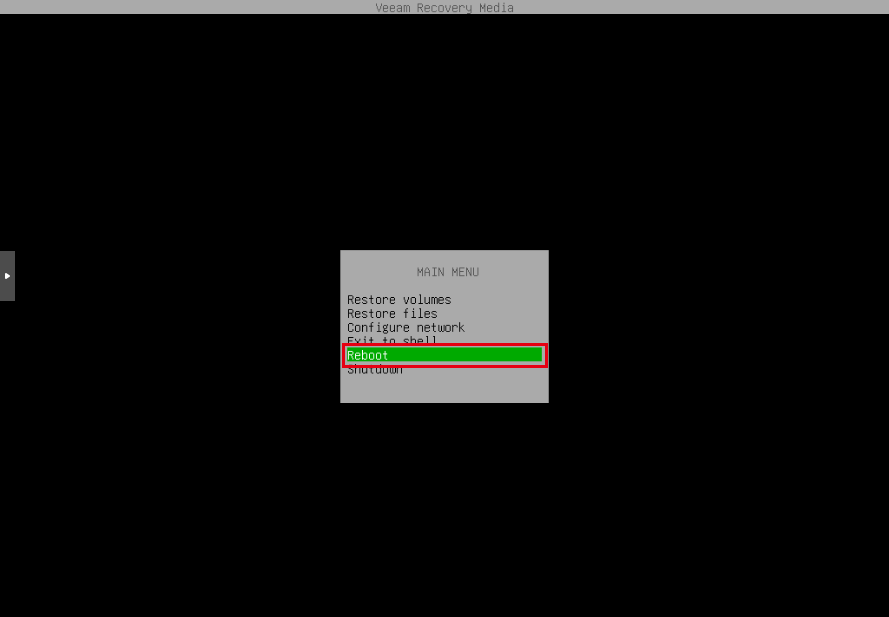
(15) 起動 ISO を取り外し、[Reboot]を選択して Enter キーを押します。
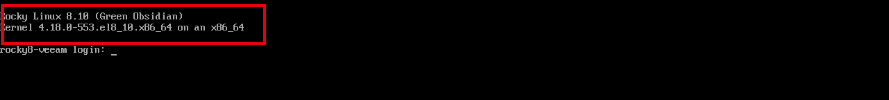
(16) 復元した OS が起動することを確認します。
(17) 復旧したコンピュータでバックアップを再開するには、バックアップサーバへの再登録が必要です(Ubuntu 24.04(セキュアブート有効)の記事の「ベアメタル復旧手順」(19)〜(24) を参照)。
※【検証結果】再登録の手順は公式ドキュメントでは確認できず、検証環境で確認した内容です。

